






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ora Trickbot adotta una tecnica “aggressiva” per impedire l’analisi
La nuova versione del malware non si limita a nascondersi: se “fiuta” un tentativo di analisi attiva le contromisure e manda in crash il sistema.
Prima regola: non essere individuati dagli esperti di sicurezza. Gli sforzi dei pirati informatici per afre in modo che i loro malware non possano essere studiati dagli analisti delle società che si occupano di cyber security sono in continua evoluzione e, con la nuova versione di Trickbot, inaugurano una nuova strategia.
Normalmente, i cyber criminali adottano tecniche di offuscamento per impedire l’analisi del codice dei loro malware o, nella maggior parte dei casi, equipaggiano il codice malevolo con funzionalità che ricordano la “strategia dell’opossum”.
Se vengono rilevati indizi che portano a pensare che il malware sia eseguito in ambienti virtuali dagli esperti di sicurezza, il malware si “finge morto”.
Gli autori di Trickbot, però, hanno scelto una strategia più aggressiva. Come spiegano i ricercatori di IBM X-Force in un report pubblicato su Internet, i pirati informatici hanno inserito nel loro malware uno script anti-debugging.
In particolare, la funzione prende di mira le attività che in gergo vengono chiamate “code beautifying”, cioè quelle attività automatiche che i ricercatori usano per rendere più “leggibile” il codice delle applicazioni malevole.
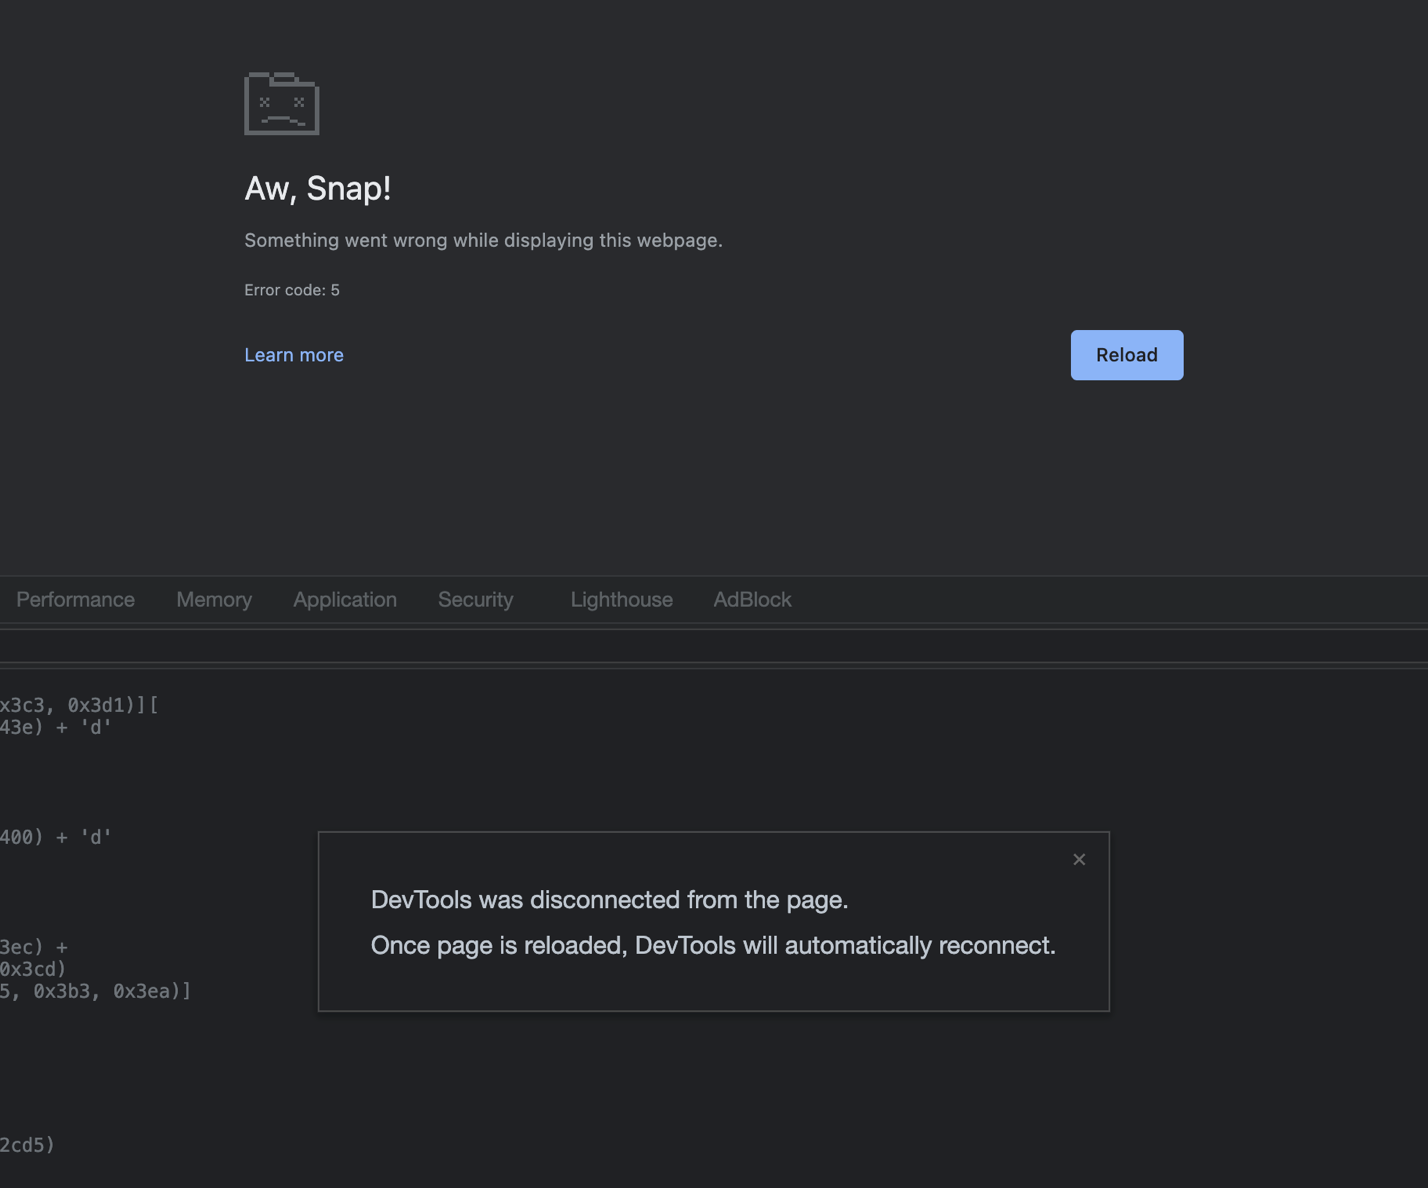
Nel momento stesso in cui viene utilizzata una funzionalità di code beautifying, Trickbot reagisce avviando un loop che satura la memoria e, di conseguenza, manda in crash la macchina.
Insomma: se un ricercatore di sicurezza cerca di analizzare la nuova versione di Trickbot, si ritrova a dover fare i conti con un sistema che cerca di mandare sistematicamente in tilt il sistema su cui lo sta studiando.
Naturalmente, la tecnica non è l’unico espediente utilizzato per rendere difficoltosa l’analisi del codice del malware: i pirati hanno usato anche un sistema di codifica Base64 e l’inserimento di una buona dose di “codice spazzatura” per complicare le cose.
La tecnica che punta a provocare il crash del sistema, però, è di certo quella più innovativa.
Condividi l'articolo
Corretta una falla di Linux presente da 12 anni in Polkit
Bug in Control Web Panel per Linux: server a rischio attacco
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.