






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
TrickMo aggira l’autenticazione a due fattori con un’app Android
Gli autori di TrickBot hanno diffuso un malware per smartphone che inoltra loro i codici di autenticazione. Sotto attacco la Germania.
Per il momento si stanno concentrando sugli utenti tedeschi, ma la nuova campagna di attacchi degli autori di TrickBot potrebbe espandersi presto ad altre nazioni. I pirati informatici, specializzati nel furto di credenziali bancarie, stanno infatti sperimentando un metodo per violare gli account che utilizzano sistemi di autenticazione a due fattori.
Lo strumento che hanno scelto è un malware per Android, che i ricercatori di IBM hanno battezzato con il nome di TrickMo. Nel loro report, gli analisti del team X-Force spiegano che gli esemplari individuati fino a questo momento sarebbero delle versioni in via di sviluppo.
L’app verrebbe distribuita alle vittime del loro trojan TrickBot e avrebbe l’obiettivo di “collaborare” con il malware per consentire ai cyber-criminali di aggirare i sistemi di autenticazione che sfruttano, per esempio, l’invio di codici tramite SMS.
TrickMo, che viene proposto come uno strumento di sicurezza apparentemente offerto dall’istituto di credito di cui è cliente la vittima (ma ne esiste anche una versione che finge di essere un prodotto di Avast) si installa sullo smartphone e adotta una serie di accorgimenti che gli permettono di impedire la sua rimozione.
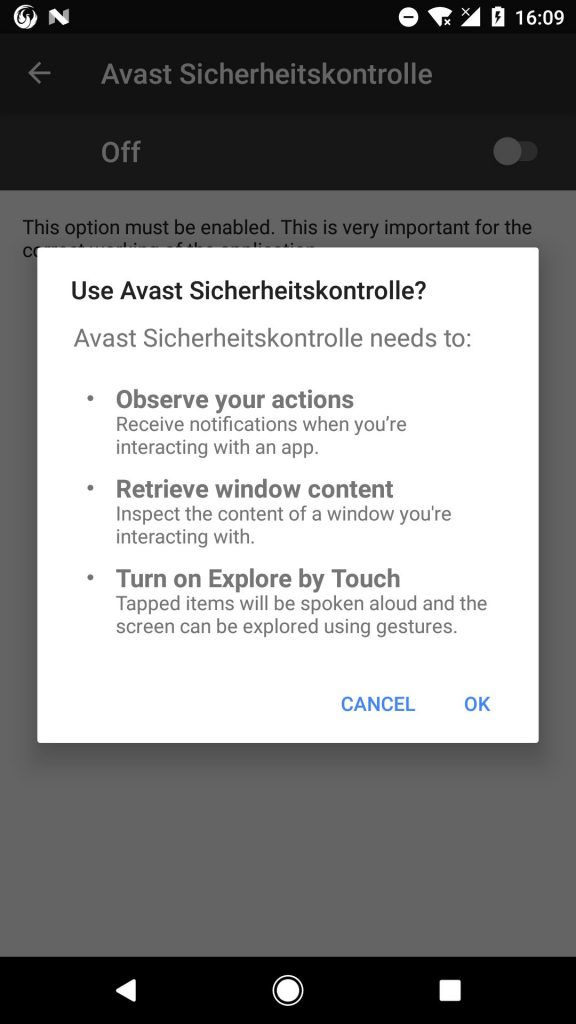
Il malware, inoltre, integra funzionalità che gli consentono di catturare schermate, rubare informazioni personali e avviare una procedura di auto-distruzione.
Il pezzo forte, però, è rappresentato dalla sua capacità di intercettare gli SMS (TrickMo si registra come applicazione predefinita per l’invio e la ricezione dei messaggi) e sottrarre i codici dalle applicazioni per la generazione delle password monouso utilizzate come secondo fattore di autenticazione.
La tecnica utilizzata è quella di sfruttare i servizi di accessibilità di Android, che rappresentano ormai lo strumento prediletto dai pirati informatici per garantire agibilità ai loro malware.
Come spiegano i ricercatori IBM, il trojan comunica con i server Command and Control attraverso due canali diversi: una connessione tramite protocollo http e un sistema che utilizza SMS crittografati. Questo secondo vettore viene utilizzato, in particolare, per dirottare i codici ricevuti via SMS.
Condividi l'articolo
Cyber-spionaggio: attacco in grande stile del gruppo cinese APT41
Crescono gli strumenti di hacking per colpire il settore ICS
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.