






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Falla in LiveChat: accessibili informazioni sull’operatore
I widget per la chat dal vivo di LiveChat e TouchCommerce consentono di ottenere nome, email e altre informazioni sensibili.
A prima vista non sembrerebbe un grosso problema, ma molti esperti di sicurezza sottolineano che il bug potrebbe avere conseguenze piuttosto preoccupanti per la sicurezza delle aziende coinvolte.
E stiamo parlando di società del calibro di Disney; Google; Verizon; Vodafone; Bank of America; ING; PayPal; Orange; Sony; Tesla; Bitdefender e Kaspersky.
La falla di sicurezza individuata in alcuni widget per la chat online (LiveChat e TouchCommerce) dai ricercatori Cody Zacharias e Kane Gamble riguarda la possibilità che un utente riesca a ottenere numerose informazioni personali riguardanti l’operatore con cui sta parlando.
Nel dettaglio, il report spiega che sarebbe possibile ottenere il suo vero nome e identificativo, l’indirizzo di posta elettronica aziendale, il luogo in cui lavora, il nome del dipartimento, il nome del suo supervisore e relativo identificativo e altri software che sta utilizzando.
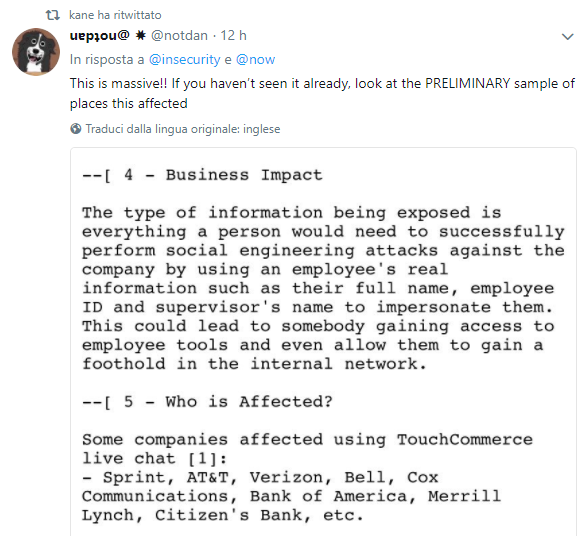
L’annuncio su Twitter ha sollevato il caso. Non risulta però che le due società software abbiano avviato lo sviluppo di un aggiornamento che risolva il problema.
Il problema non è tanto quello del rischio che un cliente insoddisfatto possa avviare un’attività di stalking o bombardare la casella email dell’operatore con insulti o minacce, quanto la possibilità che qualcuno utilizzi quelle informazioni per confezionare email di phishing estremamente credibili, che potrebbero permettere attacchi mirati alle aziende.
I cyber-criminali, tra l’altro, non dovrebbero nemmeno sforzarsi troppo per individuare le aziende potenzialmente vulnerabili. LiveChat ha infatti una pagina del suo sito che contiene l’elenco completo dei clienti e lo stesso vale per TouchCommerce.
Secondo i due ricercatori, però, non tutti i widget consentono l’accesso ai dati e anche quelli vulnerabili espongono informazioni diverse a seconda della configurazione dei sistemi.
Zacharias e Gamble hanno reso pubblica la vulnerabilità dopo aver contattato (o aver provato a contattare) gli sviluppatori dei widget. Ora è prevedibile che parta la corsa alla patch, mentre sul fronte opposto c’è da scommettere che i pirati informatici si stanno già dando un gran da fare a raccogliere informazioni che possono tornare utili per futuri attacchi.
Condividi l'articolo
Microsoft e Intel ancora nei guai per Meltdown e Spectre
Ecco SNIPR, il tool specializzato nel furto di credenziali
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
One thought on “Falla in LiveChat: accessibili informazioni sull’operatore”