






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Phishing d’autore. Nel mirino gli utenti Netflix
Le mail chiedono di aggiornare i dati personali, ma il link conduce a un sito sotto il controllo dei pirati. I truffatori hanno criptato la pagina per sfuggire ai controlli.
Il fenomeno del phishing ha raggiunto livelli impressionanti e chiunque abbia un account email ha ormai fatto l’abitudine a diffidare delle decine di email truffaldine che ogni giorno intasano la casella di posta.
Nella maggior parte dei casi (per fortuna) si tratta di messaggi improbabili, scritti in maniera approssimativa e per nulla credibili.
Anche nel phishing, però, esistono le eccezioni. È il caso della recente campagna che ha preso di mira gli utenti del popolare servizio streaming Netflix.
Il vettore di attacco è quello consueto: un’email apparentemente proveniente da Netlifx richiede un aggiornamento dei dati personali. Il collegamento all’interno del messaggio, però, conduce a una pagina Web del tutto simile a quella del servizio di video streaming, ma controllata dai pirati.
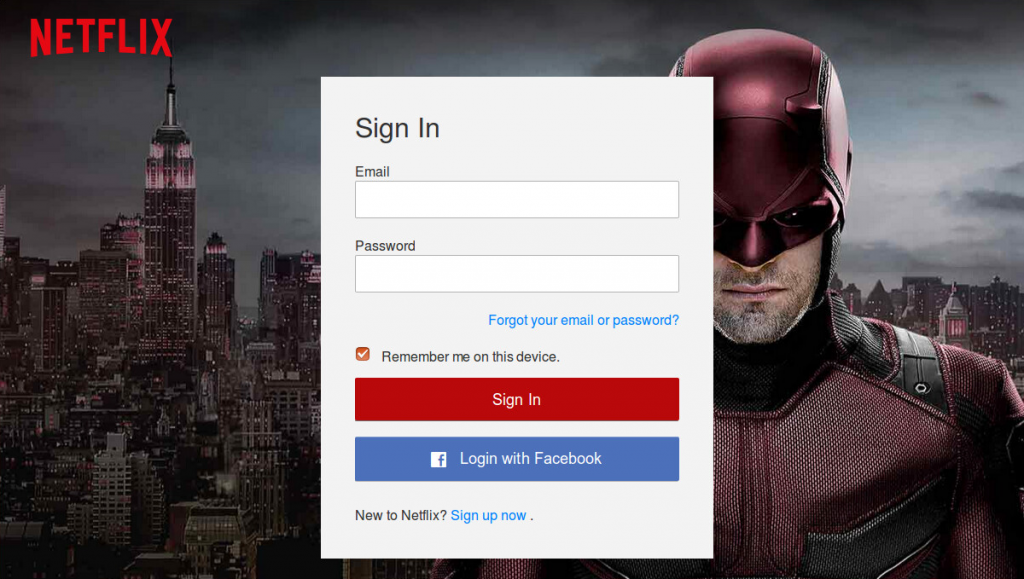
Taglio professionale e un’immagine di uno dei titoli del momento. La truffa organizzata di cyber-criminali era davvero ben congegnata.
L’obiettivo dei truffatori, come al solito, è quello di ottenere le informazioni personali e i dati delle carte di credito delle vittime.
Come spiegato in un report da Mohammed Mohsin Dalla di FireEye, gli autori della truffa si sono dimostrati estremamente meticolosi, utilizzando elementi grafici estremamente credibili e alcuni accorgimenti che gli hanno permesso di viaggiare “sotto i radar” per un certo periodo di tempo.
Per evitare di essere inclusi nell’elenco dei siti di phishing, i cyber-criminali hanno crittografato con AES il contenuto della pagina Web, in modo che non potesse essere analizzata e sfuggisse così ai filtri anti-phishing.
Non solo: gli autori della truffa si sono anche preoccupati di fare in modo che i siti di phishing non fossero raggiungibili dagli utenti che utilizzano alcuni DNS (Google e PhishTank) che avrebbero segnalato automaticamente il sito come pericoloso.
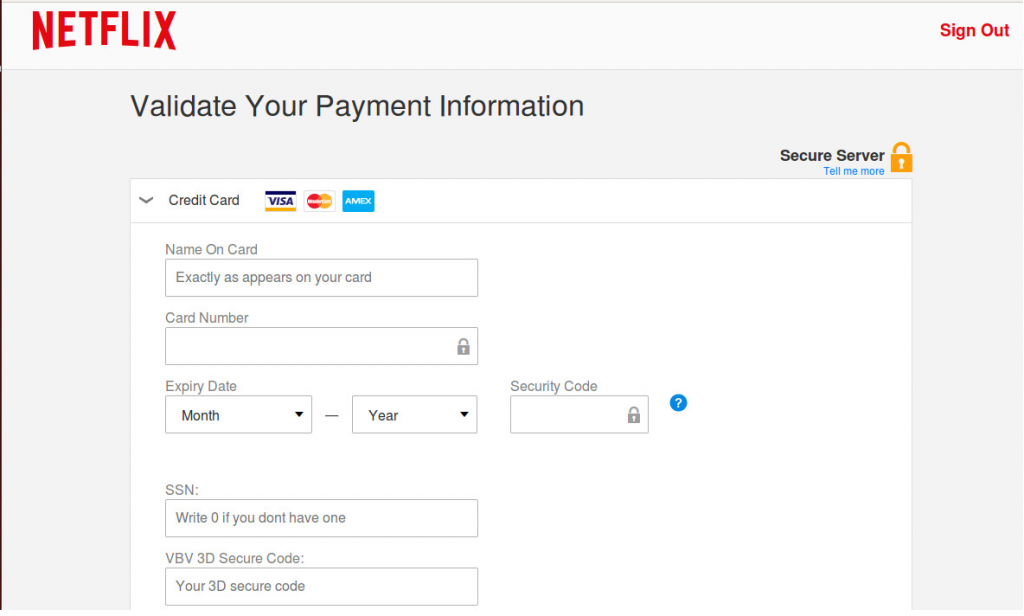
Il logo con il lucchetto e la scritta “Secure Server” è la ciliegina sulla torta per deviare i sospetti dei visitatori.
L’unico errore commesso dai pirati è stato quello di essere troppo ingordi. Oltre ai “normali” dati relativi al pagamento, infatti, nel modulo hanno inserito la richiesta del 3D Secure Code di VISA e, soprattutto, del Social Security Number (l’equivalente USA del nostro codice fiscale) degli utenti.
Qualcosa, insomma, che Netflix non avrebbe mai chiesto e che ha insospettito alcune delle potenziali vittime, permettendo ai ricercatori di scoprire la truffa.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.