






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Attacco ransomware per iPhone sfrutta un bug di Safari
La truffa è molto simile al vecchio “virus della Polizia Postale”. La vulnerabilità del browser è stata corretta con la versione 10.3 di iOS.
Nessun sofisticato sistema di crittografia e un exploit che sfrutta un bug minore del browser Safari per iOS. Ai cyber-criminali di turno, però, è bastato usare un pizzico di psicologia per realizzare un attacco ransomware in grado di colpire gli utenti meno smaliziati.
La vulnerabilità in questione, che Apple ha corretto con la versione 10.3 di iOS, consente di utilizzare un Javascript all’interno di una pagina Web per avviare un loop di pop-up che danno l’impressione che il browser sia bloccato.
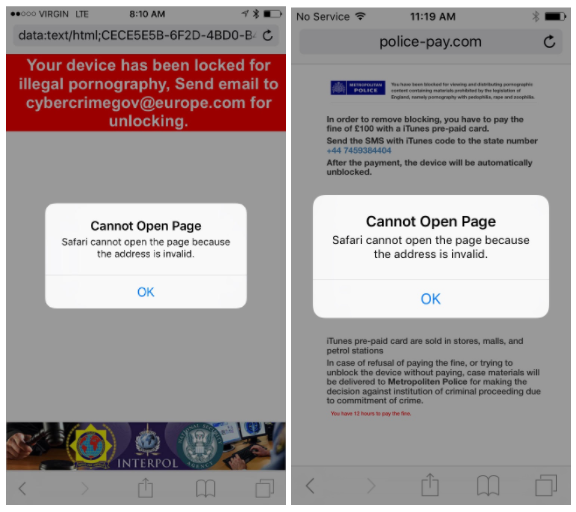
Ogni volta che si preme il pulsante “OK”, compare un pop-up identico e l’effetto crea l’illusione che il browser sia effettivamente bloccato.
I pirati l’hanno usata per portare una truffa molto simile a quella del celeberrimo “virus della Polizia Postale”: sullo schermo appare l’avviso di un improbabile blocco del browser a opera delle forze di polizia e la richiesta di pagare una “multa” per riattivarne il funzionamento.
In realtà, come spiegano i ricercatori di Lookout che hanno analizzato l’attacco, il problema può essere risolto facilmente resettando la cache del browser attraverso il comando Cancella dati siti web e cronologia all’interno delle impostazioni.
Insomma: qualcosa che un qualsiasi utente può fare, male che vada su suggerimento di qualcuno un po’ più “sgamato”. A meno, ovviamente, che la vittima della truffa non si faccia prendere dal panico.
Stando a quanto riportano i ricercatori di Lookout, i cyber-criminali che hanno orchestrato la truffa hanno disseminato le pagine Web malevole all’interno di siti Internet con contenuti pornografici proprio per sfruttare la leva del senso di colpa nelle potenziali vittime. Un vecchio trucco, che in passato però si è dimostrato terribilmente efficace.
Condividi l'articolo
Pirata “regala” il codice del suo trojan per rifarsi una reputazione
Un bot prende di mira le carte regalo dei siti e-commerce
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.