






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Un bug consentiva il controllo remoto di molte auto connesse
Nissan, Honda, Toyota e Fca sono solo alcuni dei marchi più noti che utilizzano (o hanno utilizzato) la piattaforma di connettività SiriusXM Connected Vehicle Services. Secondo il produttore, questa tecnologia è infatti utilizzata da oltre 15 produttori, che l’hanno implementata in 12 milioni di veicoli per gestire 50 servizi diversi.
Alcuni analisti che si occupano di sicurezza hanno infatti scoperto che la piattaforma era utilizzata per funzioni di gestione remota dei veicoli da Acura, BMW, Honda, Hyundai, Infiniti, Jaguar, Land Rover, Lexus, Nissan, Subaru e Toyota.
Analizzando il traffico generato da e verso l’app di Nissan, hanno scoperto che era possibile costruire e inviare richieste Http contraffatte conoscendo soltanto il numero identificativo del veicolo (Vin). Questa informazione è molto spesso facile da individuare anche dall’esterno se si ha accesso fisico a un’auto parcheggiata, perché in molti casi viene riportata su un’etichetta collocata nella parte bassa del parabrezza.
Accesso remoto
Una volta in possesso di questo numero identificativo, i ricercatori sono stati in grado di recuperare una grande quantità di informazioni sull’auto e sul suo proprietario, tra cui il nome completo, il numero di telefono, l’indirizzo e tutti i dettagli relativi all’auto.
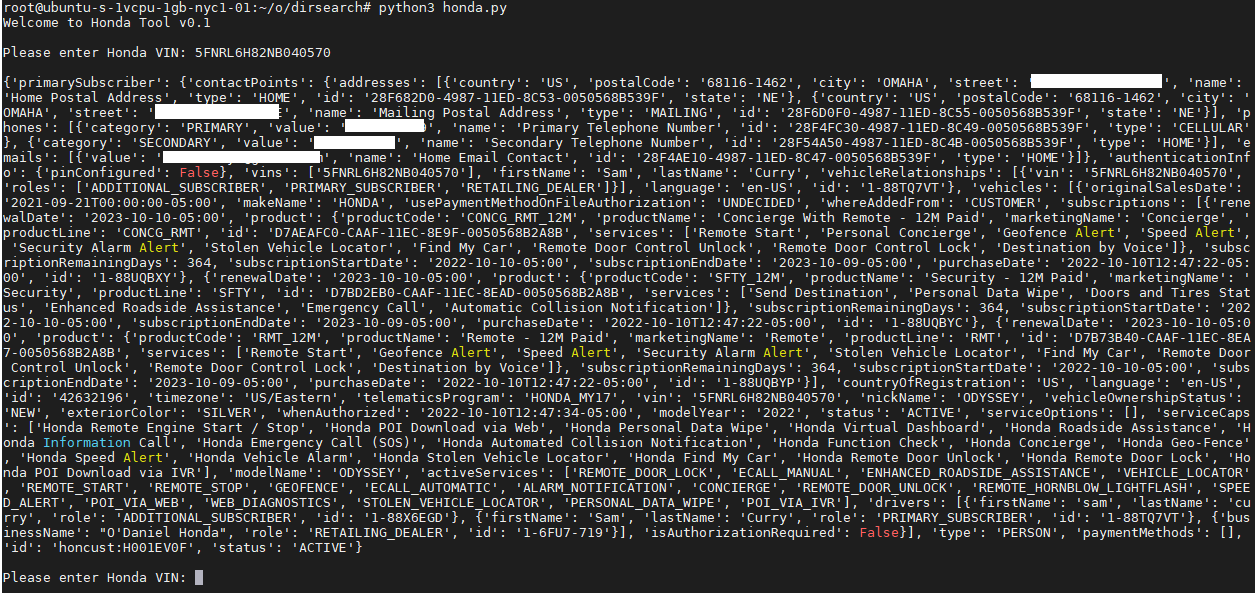
Fonte: Sam Curry (@samwcyo), via Twitter
Inoltre, si poteva sfruttare il bug anche per inviare al veicolo comandi remoti: secondo il ricercatore Sam Curry, se l’auto era stata prodotta dopo il 2015 un attaccante avrebbe potuto tracciare la posizione, aprire e chiudere le serrature, avviare e fermare il motore, suonare il clacson o pilotare i fari.
Se invece il veicolo era più vecchio l’attacco avrebbe consentito soltanto l’accesso alle informazioni complete del proprietario.
I ricercatori hanno mantenuto i contatti con le aziende coinvolte fin dai primi riscontri e hanno comunicato prontamente le loro scoperte. SiriusXM ha quindi provveduto a correggere la vulnerabilità immediatamente una volta ricevuta la segnalazione.
Condividi l'articolo
- auto, bug, connected car, FCA, Hyundai, lexus, Nissan, subaru, Toyota, vulnerabilità
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.