






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Falla nei PLC Siemens: a rischio i sistemi industriali
La vulnerabilità consentirebbe di avviare l’esecuzione di codice in remoto. L’aggiornamento è già disponibile, occorre applicarlo con urgenza.
L’ennesima corsa contro il tempo per proteggere i sistemi di produzione dagli attacchi informatici questa volta interessa un prodotto Siemens e, prevedibilmente, un discreto numero di impianti industriali.
I prodotti coinvolti, spiegano i ricercatori di Claroty in un report pubblicato sul blog della società di sicurezza, sono i PLC della serie SIMATIC S7-1200 e S7-1500G.
La vulnerabilità (CVE-2020-15782) consentirebbe a un pirata informatico di collegarsi in remoto al dispositivo e ottenere la possibilità di leggere e modificare dati in memoria, arrivando potenzialmente all’esecuzione di codice in remoto.
Stando agli esperti di sicurezza che hanno analizzato le caratteristiche del bug, un eventuale exploit in grado di sfruttare la tecnica messa a punto dai ricercatori consentirebbe di portare in attacco che passerebbe inosservato a qualsiasi tipo di controllo.
La falla consente infatti di agire a livello di kernel, aggirando la sandbox che protegge il firmware e iniettare una shellcode in aree protette della memoria.
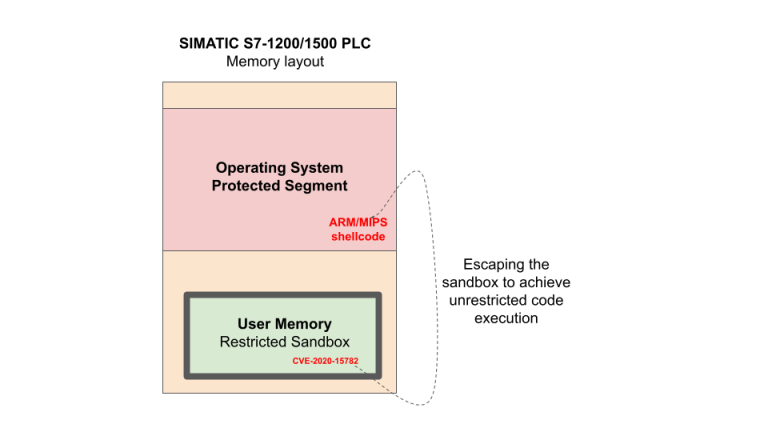
Il prerequisito per portare questo tipo di attacco, spiegano gli autori del report, è che il PLC sia accessibile attraverso la porta TCP 102. Un’eventualità tutt’altro che rara, soprattutto nell’attuale scenario in cui molte imprese non hanno implementato accorgimenti come la segmentazione della rete e i dispositivi industriali sono spesso esposti ad attacchi che originano da altri punti del network aziendale.
Non è un caso che la stessa Siemens, in un documento relativo alla vulnerabilità, abbia assegnato al bug un punteggio di rischio di 8.1.
Non è la prima volta che i ricercatori di Claroty individuano vulnerabilità di questo tipo nei prodotti Siemens. Come mostra il diagramma pubblicato dalla stessa società di sicurezza, problemi come quello emerso in questi giorni si presentano con una certa frequenza.
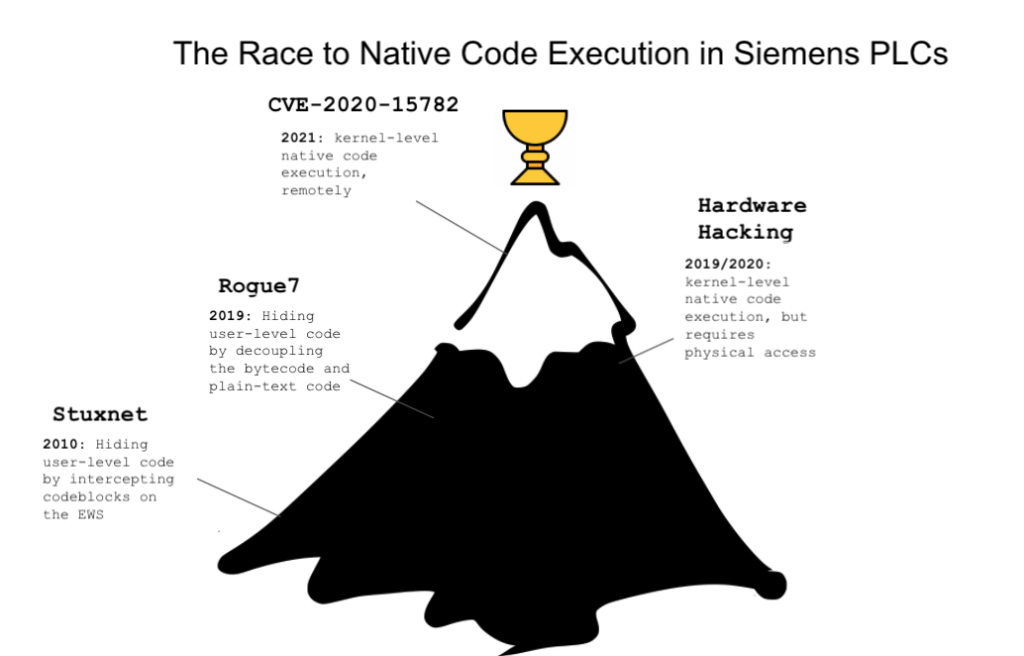
Insomma: l’episodio è l’ennesima dimostrazione della necessità, per le imprese che operano nel settore industriale, di prendere sul serio le raccomandazioni degli esperti di cyber security. Partendo, per esempio, dall’implementazione di policy di patching che consentano di “tappare” falle come questa con la massima tempestività.
Condividi l'articolo
Un attacco wiper mascherato da ransomware contro bersagli israeliani
Nuovo attacco di Nobelium: i pirati russi violano l’account della USAID
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.