






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Cyber crimine in Italia: l’email è il vettore di attacco preferito
Il rapporto di Yoroi evidenzia i trend degli attacchi informatici nel nostro paese: uso intensivo di zero-day e posta certificata per colpire le aziende.
La pirateria informatica è un fenomeno globale, ma qualche differenza tra paese e paese esiste. I cyber criminali, infatti, sanno adattarsi al contesto e sviluppano modus operandi diversi a seconda delle condizioni specifiche del “territorio”. L’Italia, ovviamente, non fa eccezione.
A mettere in luce le peculiarità del nostro paese ci ha pensato Yoroi, che ha pubblicato un report (scaricabile da questo indirizzo attraverso una procedura di registrazione) in cui tratteggia le caratteristiche del cyber crimine attraverso l’analisi dei dati registrati nel corso del 2020.
La società di sicurezza italiana, in particolare, ha concentrato l’attenzione sugli attacchi rivolti alle aziende e ai vettori di attacco utilizzati per colpirle.
Dallo studio emerge un panorama i cui l’email rappresenta ancora lo strumento principale utilizzato dai pirati informatici per cercare di fare breccia nei sistemi aziendali.
La tecnica più diffusa prevede l’utilizzo di messaggi che mirano a dirottare le potenziali vittime su pagine Web che contengono Exploit Kit in grado di comprometterne i dispositivi, seguita dalle classiche tecniche di phishing basate su ingegneria sociale che spesso, rilevano gli autori, hanno fatto leva sul tema della pandemia da Covid 19.
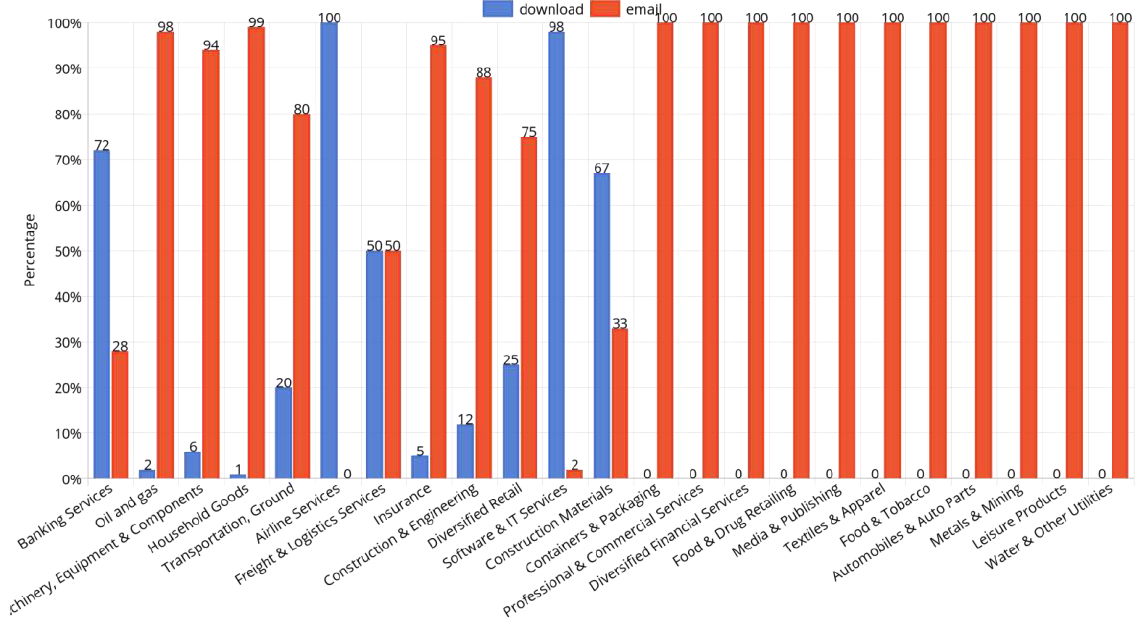
Una peculiarità tutta italiana è quella legata all’uso della posta certificata (PEC) come strumento per colpire le aziende. Lo stratagemma, che fa leva sulla presunta “ufficialità” dello strumento di comunicazione, viene utilizzato principalmente in attacchi irati che hanno come obiettivo impiegati o dirigenti delle aziende.
Da un puto di vista tecnico, Yoroi rileva un aumento dell’utilizzo delle XLM Macro 4.0, il cui uso consente di aggirare alcune tecniche di rilevamento antivirus.
Una strategia, quella di superare i sistemi di protezione, che viene perseguita anche attraverso l’uso di vulnerabilità zero-day e malware appena conosciuti, che rappresentano il 75,6% dei campioni individuati dalla società di sicurezza negli ultimi 12 mesi.
In linea con le tendenze a livello globale, invece, è la crescita degli attacchi ransomware “double extortion”, in cui i pirati informatici pretendono un doppio pagamento in seguito alla compromissione dei sistemi: il primo per ottenere la chiave crittografica che consente di decodificare i file, il secondo per impedire la diffusione delle informazioni rubate dai sistemi.
Le statistiche contenute nel report, per quanto riguarda gli attacchi rivolti alle aziende, mostrano una curiosa predominanza di attacchi di phishing diretti al settore dei materiali da costruzione (55% degli attacchi rilevati) che, per quanto riguarda gli attacchi portati con malware raggiunge addirittura la quota del 70%.
Un0’anomalia statistica che, secondo gli autori dello studio, si spiegherebbe con la rilevanza delle imprese italiane nel settore.
Condividi l'articolo
Bug nell’app Acr call recorder per iPhone: “privacy a rischio”
Ondata di attacchi a Exchange Server: 60.000 aziende colpite
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.