






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Hackerano siti di news per colpire decine di aziende
Il gruppo Evil Corp ha usato una strategia in due fasi per introdursi nelle reti aziendali e installare il ransomware WastedLocker.
In un primo momento era sembrato un “normale” attacco di massa nei confronti di decine di imprese statunitensi. In seguito, però, i ricercatori di Symantec hanno scoperto che i tentativi di violazione subiti dalle aziende seguivano una strategia decisamente elaborata.
Come si legge nel report pubblicato dalla società di sicurezza, infatti, gli autori degli attacchi hanno usato come “trampolino di lancio” una dozzina di siti di news che avevano compromesso in precedenza.
Protagonista di questa vicenda è il gruppo Evil Corp, conosciuto per aver diffuso in passato il malware Dridex. Stando alla ricostruzione di Symantec, la gang di cyber criminali avrebbe preso di mira un gruppo editoriale statunitense, ottenendo l’accesso ai server che ospitano 12 siti di news.
I pirati hanno sfruttato questa opportunità iniettando sulle pagine dei siti il codice di SocGholish, un malware basato su piattaforma JavaScript che ha permesso loro di colpire i dipendenti delle aziende che visitavano le pagine infette.
I bersagli, tutti con sede negli USA, operano in settori molto diversificati e la loro scelta appare essere dettata più che altro dalla possibilità di massimizzare il profitto derivante dagli attacchi.
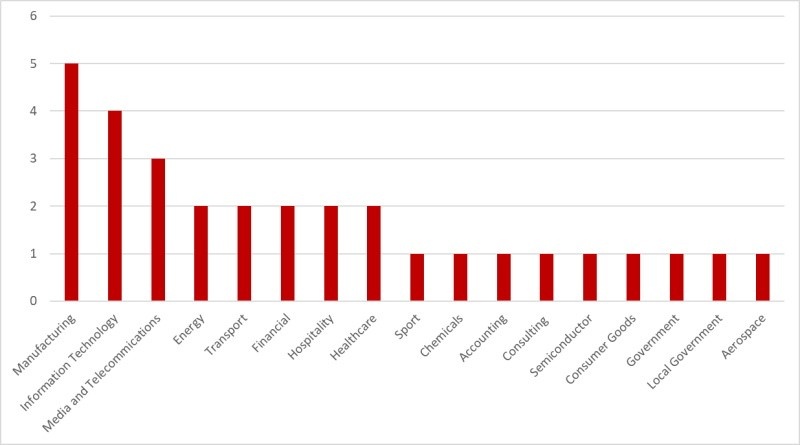
La tecnica utilizzata è stata quella di visualizzare delle false richieste di aggiornamento software, che avviavano il download e l’installazione di Cobalt Strike, uno strumento di hacking che consente di eseguire comandi sul computer compromesso, avviare ulteriori processi e caricare e scaricare file.
Da qui, i pirati di Evil Corp hanno cercato di avviare una serie di attività nella logica del “movimento laterale”, con l’obiettivo di individuare le infrastrutture critiche delle aziende e installare il ransomware WastedLocker.
L’attacco, come spiegano gli autori del report, è stato sventato. La vicenda, però, rappresenta l’ennesima dimostrazione del fatto che i gruppi di cyber criminali utilizzano strategie sempre più complesse, senza farsi scrupoli degli “effetti collaterali” legati ai loro attacchi.
Condividi l'articolo
Allarme dei servizi segreti USA: i pirati prendono di mira gli MSP
La polizia hackera Encrochat per incastrare i criminali
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.