






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ecco DDG: la prima botnet peer to peer
I pirati informatici che la gestiscono hanno sviluppato un sistema di comunicazione tra le macchine infette che la rende estremamente resistente.
Fino a qualche mese fa, la botnet DDG veniva considerata dagli esperti come qualcosa di assolutamente “normale”. I suoi autori, infatti, la utilizzavano per installare crypto-miner su server vulnerabili e controllavano la sua attività attraverso un classico collegamento a un server Command and Control.
Le cose, però, sono cambiate lo scorso febbraio. I ricercatori di Netlab 360 si sono infatti accorti che i cyber-criminali hanno introdotto un cambiamento significativo nell’architettura della rete, abilitando un sistema di comunicazione peer to peer tra le macchine infette.
Come spiegano nel loro report (consigliamo di usare un sistema di traduzione verso l’inglese per ottenere un testo abbastanza fedele all’originale) i pirati informatici hanno sviluppato un protocollo proprietario che consente a ogni dispositivo infetto di comunicare con altri 200 bot della rete.
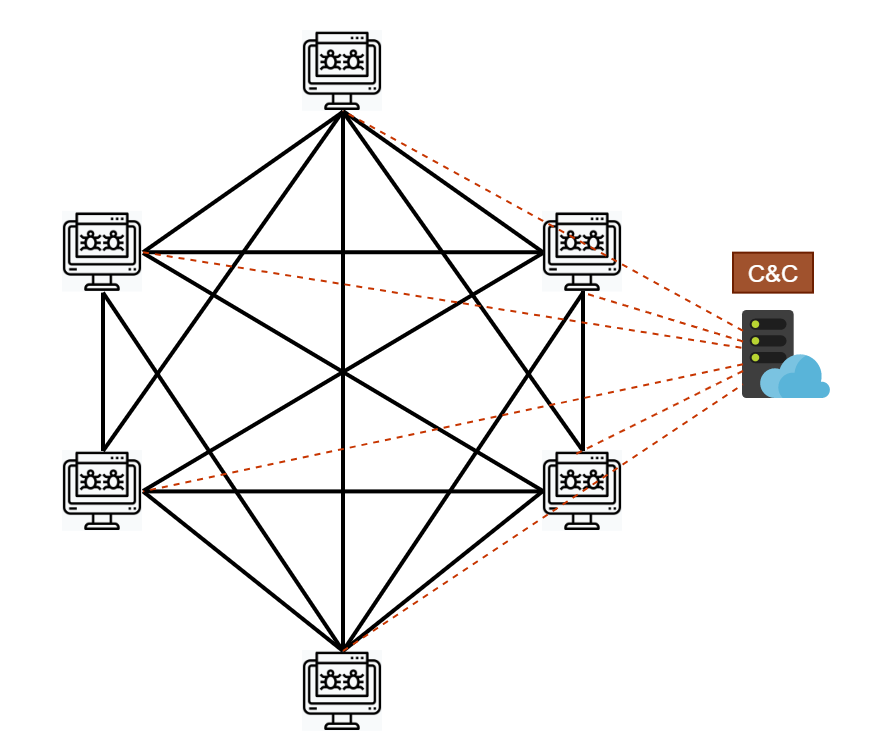
In questo modo, DDG è in grado di sopravvivere anche nel caso in cui il server C&C venisse momentaneamente bloccato e il malware può garantire la sua diffusione e persistenza.
Quello messo in piedi, spiegano i ricercatori, è in realtà un sistema ibrido, in cui le comunicazioni P2P servono come elemento di ridondanza rispetto ai server C&C.
Da un punto di vista tecnico, DDG si diffonde utilizzando un sistema di brute forcing basato su attacchi a dizionario, che fanno leva sull’utilizzo di password “deboli” per l’accesso ai server.
Il database utilizzato dal malware, che viene offuscato attraverso un sistema di crittografia basato su algoritmo AES, comprenderebbe la bellezza di 17.907 password.
Secondo i ricercatori, che sottolineano anche la presenza di un sistema di proxy utilizzato per offuscare le comunicazioni tra i peer, le caratteristiche di DDG permetterebbero alla botnet di diffondersi in maniera inesorabile, forse lenta, ma inesorabile.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.