






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ti presento la botnet Vollgar: 2.000 attacchi al giorno negli ultimi 2 anni
Il malware si diffonde attraverso attacchi di brute forcing nei confronti dei database Microsoft SQL per installare backdoor e crypto-miner.
Una gigantesca operazione di pirateria informatica che sarebbe cominciata nel maggio del 2018 e avrebbe colpito centinaia di migliaia di server. A descriverla nei dettagli sono i ricercatori di Guardicore, che in un dettagliato report pubblicato su Internet spiegano il modus operandi del malware Vollgar.
Si tratta di una classica botnet, che prende di mira i server Microsoft SQL (MS-SQL) con l’obiettivo di installare un crypto-miner (un software in grado di sfruttare la potenza di calcolo dei server per generare crypto-valuta – ndr) sulla macchina colpita.
Vollgar, stando a quanto si legge nel report, utilizza una tecnica di attacco “mordi e fuggi”: i server vengono infatti infettati per un periodo limitato di tempo (circa due giorni) anche se in alcuni casi la presenza si prolunga fino a periodi di alcune settimane. Una parte di questi (circa il 10%) vengono infettati a più riprese.
Una strategia che secondo i ricercatori può essere dovuta alla volontà di nascondere la presenza del malware il più a lungo possibile.
L’origine degli attacchi, secondo l’autrice dello studio Ophir Harpaz, sarebbe riconducibile a un centinaio di server, la maggior parte dei quali situati in Cina, che utilizzano tecniche di brute forcing per violare i database e iniettare da remoto i comandi che avviano l’installazione del miner.
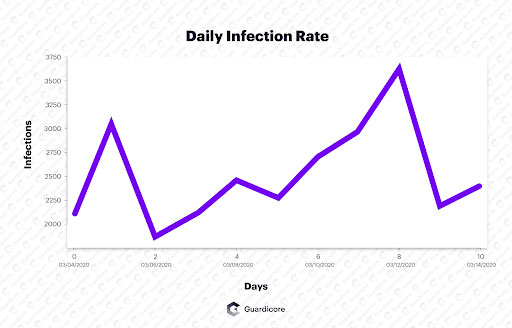
Buona parte di questi server sarebbero comunque macchine compromesse dai pirati informatici, che le starebbero usando per propagare l’attacco a un ritmo che ha raggiunto ormai un numero di vittime che varia tra i 2.000 e i 3.000 al giorno.
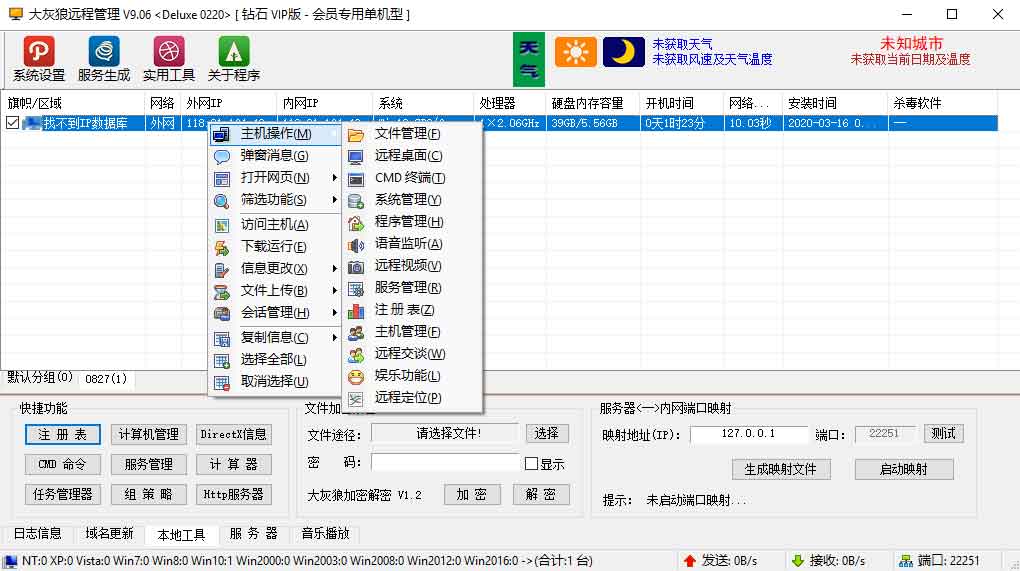
L’attribuzione a un gruppo cinese, però, sarebbe confermata da un altro elemento: l’interfaccia di controllo di uno dei server Command and Control (C&C) individuati da Guardicore, infatti, è in cinese.
Le funzionalità del malware, spiega la ricercatrice, sono però molto più ampie rispetto alla semplice installazione di un crypto-miner. La botnet, che sfrutta una doppia piattaforma di server C&C, mette infatti a disposizione dei cyber-criminali una serie di funzionalità tipiche dei classici trojan: dalla possibilità di accedere a microfoni e audio a funzioni di keylogging e cattura di schermate in remoto.
Insomma: la campagna di distribuzione del miner potrebbe essere solo la punta dell’iceberg di un’operazione più complessa, o una sorta di “fork” collegata a una classica azione di cyber-spionaggio.
La società di sicurezza ha pubblicato su GitHub uno script che consente di individuare Vollgar (scaricabile a questo indirizzo) per consentire agli amministratori di arginare la diffusione del malware che, al momento, sembra inarrestabile.
Condividi l'articolo
Microsoft al lavoro per risolvere 25 bug di Windows
I veri problemi di Zoom: credenziali di Windows esposte
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.