






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Cloud9 prende il controllo di Chrome e derivati
Cloud9 è una minaccia progettata per colpire i browser Web, recentemente individuata “in the wild” dai ricercatori di Zimperium. La minaccia è costituita da un Rat (remote access trojan) che colpisce i browser derivati dal progetto Chromium (tra cui Google Chrome e Microsoft Edge).
Il malware viene distribuito tramite estensioni compromesse, ma non sfrutta il Chrome Web Store: è stato invece inserito in falsi aggiornamenti di componenti legacy come il player Flash di Adobe, distribuiti poi attraverso canali non ufficiali.
Una volta installato, il malware offre ai suoi controlloriuna lunga lista di funzioni
: al suo interno si trovano infatti tre diversi moduli Javascript che raccolgono informazioni sul sistema, sfruttano le risorse locali per il mining di criptovalute e partecipano ad attacchi Ddos, oltre a offrire funzioni di “utilità” per iniettare ulteriori script.
Secondo i ricercatori, il tool può sfruttare diversi exploit per Firefox, Internet Explorer ed Edge che consentono l’esecuzione di malware sull’host, andando quindi a compromettere ulteriormente la sicurezza del sistema controllato.
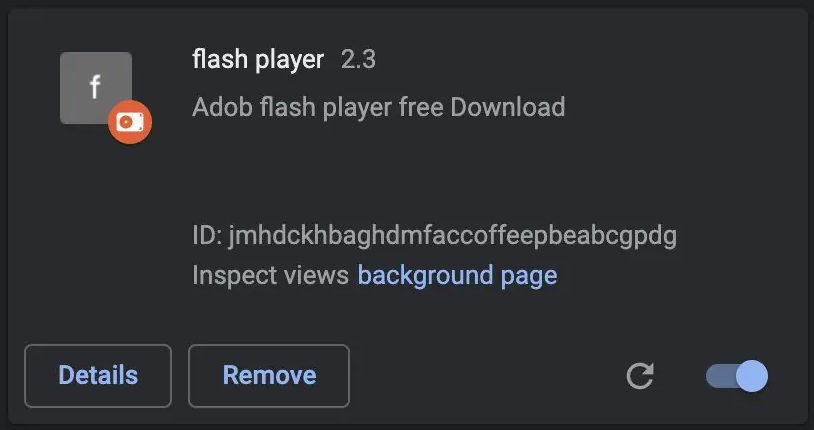
L’estensione compromessa (Fonte: Zimperium)
Ladro di dati
Anche senza l’intervento di ulteriori payload, le funzioni di base di Cloud9 consentono comunque ai criminali informatici un ampio ventaglio di azioni: possono infatti rubare cookie e prendere il controllo di intere sessioni di navigazione.
Tra i tool disponibili non manca neppure un keylogger e uno strumento per la cattura delle informazioni eventualmente memorizzate negli appunti di sistema. Il malware permette agli operatori di caricare automaticamente specifiche pagine Web per generare impression e visite.
Secondo i ricercatori, però, l’utilizzo prevalente sembra essere quello di coinvolgere i browser violati in attacchi Ddos, che risultano particolarmente efficaci perché portati tramite richieste Post effettuate da un browser.
Questi attacchi, chiamati in gergo layer 7 perché veicolati tramite il settimo livello del modello OSI (quello delle applicazioni), sono pressoché indistinguibili rispetto a una connessione legittima e quindi sono più difficilmente mitigabili in modo automatizzato.
Autore del malware è il gruppo Keksec, attivo dal 2016 e specializzato proprio nelle botnet dedite al cryptomining e agli attacchi Ddos.
La botnet è proposta su diversi forum specializzati, per poche centinaia di dollari o addirittura gratuitamente. Potrebbe quindi essere utilizzata da diversi gruppi per un’ampia varietà di scopi criminali.
Condividi l'articolo
- botnet, browser, Chrome, Chromium, Cloud9, cookie, crypto-miner, DDoS, Edge, Firefox, Keksec, keylogger
Smart Factory: aumentano i rischi di sicurezza per il settore
La top ten delle minacce da Bitdefender
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.