






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Guardare a sbafo la Pay TV può costare caro
I dispositivi hardware per guardare in streaming contenuti protetti da copyright sono diventati l’obiettivo privilegiato dei pirati informatici.
Un tempo la pirateria era focalizzata su MP3 e film. Con l’esplosione del fenomeno dei pay-per-view, il nuovo orizzonte si è allargato all’accesso ai servizi di streaming.
Un fenomeno che, secondo un’indagine della Digital Citizens Alliance, coinvolgerebbe 12 milioni di persone solo negli Stati Uniti e che sfrutta dei dispositivi hardware che consentono di utilizzare app pirata per visualizzare contenuti protetti, come quelli offerti da Netflix, Amazon Prime Video e Hulu. Come accade spesso, però, questa “zona grigia” offre ampi spazi di manovra anche per i pirati informatici.
Nel report pubblicato dalla Digital Citizens Alliance, vengono descritte alcune tecniche che i cyber-criminali sfruttano per compromettere i sistemi di chi utilizza i dispositivi e le app pirata.
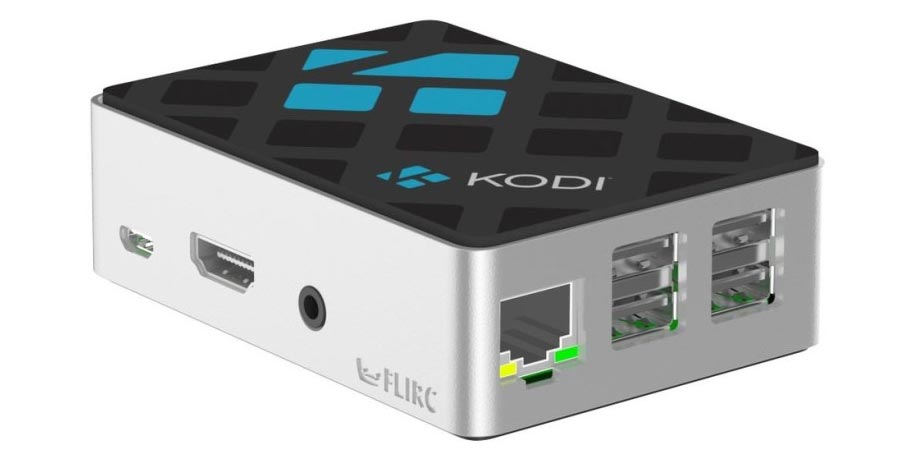
Lo schema adottato è semplice ed efficace. Le vittime, per accedere illegalmente ai contenuti protetti, utilizzano di solito dei dispositivi hardware che funzionano come Smart TV, come il popolare Kodi box, sviluppato dalla XBMC Foundation.
Si tratta di un media player open source, che consente di installare sia applicazioni legittime, sia applicazioni pirata che consentono, appunto, di accedere gratuitamente a contenuti protetti da copyright.
Il rovescio della medaglia è che spesso queste applicazioni contengono malware in grado di rubare informazioni sensibili dai dispositivi delle vittime.
Nel corso dell’indagine, condotta in collaborazione con la società di sicurezza Dark Wolfe Consulting, i ricercatori hanno analizzato il comportamento delle applicazioni pirata, che in buona parte si comportano come veri e propri malware.
La casistica è quanto mai varia. Nel caso di Mobdro, un’app che consente di visualizzare “a scrocco” film e trasmissioni sportive, i ricercatori si sono accorti che l’applicazione aveva inviato nome e password della rete Wi-Fi a un server apparentemente posizionato in Indonesia.
In un altro caso, il malware ha sfruttato una serie di vulnerabilità per accedere a un altro dispositivo collegato alla rete locale e ha trasferito 1,5 terabyte di dati verso l’esterno.
A rendere particolarmente insidiosa la tecnica di attacco c’è il fatto che il malware “gira” direttamente su un dispositivo che è collegato all’interno della rete locale ed è quindi in grado di aggirare i normali sistemi di protezione, come il firewall integrato nel router.
Senza contare che il sistema open source adottato, a differenza di altri prodotti commerciali simili, non integra sistemi di protezione in grado di mitigare il rischio di un attacco. Insomma: mai come in questo caso è vero il detto per cui “se un prodotto è gratis, il prodotto sei tu”.
Condividi l'articolo
Le nuove funzioni di sicurezza di Windows 10 rallentano il sistema
Falle nell’infrastruttura IT di Microsoft. Il punto debole sono i server
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.