






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Falle di sicurezza nei router Asus permettono di prenderne il controllo
L’attacco deve essere portato dalla rete locale, ma consente di inviare comandi con privilegi di root al dispositivo. Disponibile una patch.
La tecnica di attacco mette a rischio l’integrità delle reti locali, soprattutto quando si tratta di locali pubblici o ambienti in cui sono collegate più persone con diversi dispositivi.
Le vulnerabilità interessano numerosi modelli di router prodotti da Asus e, nel dettaglio, quelli che utilizzano il firmware AsusWRT nelle versioni precedenti alla 3.0.0.4.384_10007.
Come spiega il ricercatore Pedro Ribeiro, che ha descritto la tecnica di attacco in questo report su Internet, il tutto è causato da alcune vulnerabilità a livello del firmware stesso, che espone il dispositivo a modifiche eseguite attraverso un collegamento LAN.
La prima vulnerabilità (CVE-2018-5999) fa leva su un errore di programmazione che lascia campo libero all’invio di alcuni comandi da parte di un utente non autenticato. La seconda (CVE-2018-6000) permette invece di modificare la configurazione a livello della NVRAM (nonvolatile random access memory module) dove vengono conservate alcune informazioni fondamentali, come la password dell’amministratore.
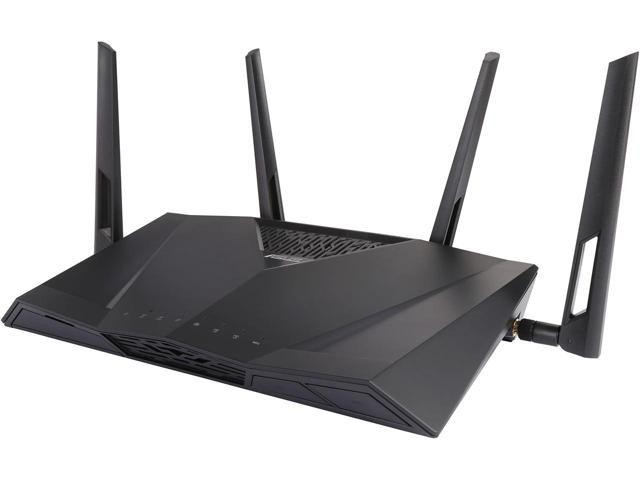
Due passaggi per prendere il controllo completo di un router. E da quel momento colpire i dispositivi collegati è solo questione di tempo…
Il Proof of Concept pubblicato dal ricercatore dimostra, in pratica, come sia possibile sfruttare l’uso combinato dei due bug per cambiare la password dell’amministratore e assumere il controllo del dispositivo. A quel punto un eventuale pirata potrebbe inviare qualsiasi tipo di comando sfruttando il protocollo SSH.
Come accennato, l’attacco può essere portato solo dal lato LAN, ma questa limitazione non lo rende meno pericoloso. Uno scenario possibile di attacco, per esempio, è quello di un locale pubblico o di una rete Guest a cui possa accedere un utente occasionale.
Le vulnerabilità sono state corrette da Asus che ha eseguito un “push” dell’aggiornamento su tutti i prodotti interessati. Chi utilizza un router Asus, però, farebbe bene a controllare la versione del firmware.
L’elenco completo dei dispositivi vulnerabili comprende i modelli RT-AC88U, RT-AC3100, RT-AC86U, RT-AC68U, RT-AC68U/ 68R/ 68W/ AC1900/ 68U_White/ 68P/ 1900P/ 1900U, RT-AC66U_B1 e AC1750_B1.
Condividi l'articolo
Furto d’identità: ora rischiano anche i neonati
Trojan nei giochi per Android: 4,5 milioni di utenti colpiti
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
One thought on “Falle di sicurezza nei router Asus permettono di prenderne il controllo”