






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Individuata una falla di sicurezza vecchia di 8 anni in Joomla
Permetteva di ottenere le credenziali degli utenti, compresi gli amministratori del sito. La falla corretta con l’ultima versione del CMS.
Non è una novità: Joomla, insieme a WordPress, è uno dei software più bersagliati dai pirati informatici. D’altra parte si tratta dei due Content Management System (CMS) open source più diffusi sulla rete. In altre parole: i programmi più usati per creare e gestire siti Internet a livello mondiale.
Ogni volta che salta fuori una vulnerabilità in uno dei due software, quindi, il mondo della sicurezza entra in fibrillazione. Il rischio, infatti, è che lasci campo libero ai cyber-criminali e gli consenta di attaccare migliaia di siti.
L’ultimo brivido lo ha dispensato Joomla, il cui sistema ha sofferto per la bellezza di 8 anni di una vulnerabilità (CVE-2017-14596) che avrebbe consentito a un pirata informatico di appropriarsi delle credenziali di accesso di qualsiasi utente.
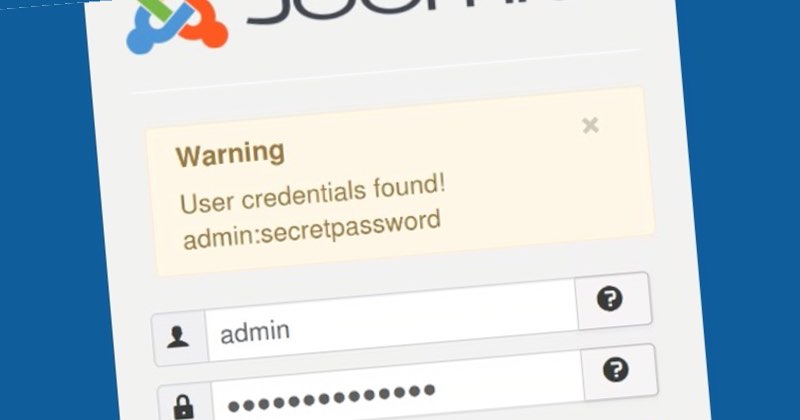
Secondo i ricercatori che hanno individuato il bug, bastano 20 secondi per ottenere le credenziali dell’amministratore. Abbastanza per fare una vera strage di siti sul Web.
Come spiegano Johannes Dahse e Robin Peraglie, che hanno individuato il bug, si tratta di un problema a livello del protocollo LDAP, usato nei sistemi Windows per l’interrogazione e la modifica dei servizi di directory e che in questo caso permette una injection di codice che consente di violare il CMS.
Le versioni di Joomla vulnerabili sono quelle dalla 1.5 alla 3.7.5 (la nuova 3.8 corregge la vulnerabilità) e il suggerimento per tutti gli utenti che utilizzano il CMS è, ovviamente, di aggiornare quanto prima.
Come abbiamo visto in passato, infatti, il momento immediatamente successivo alla pubblicazione di una vulnerabilità è quello più delicato: i cyber-criminali cercano invariabilmente di trasformare quanto prima il bug in un exploit per colpire tutti i siti che non hanno ancora eseguito l’aggiornamento.
Nel novembre dell’anno scorso, per esempio, si è verificato un vero assalto ai siti basati sulla piattaforma open source, esattamente a una settimana dalla pubblicazione di una vulnerabilità con caratteristiche simili a quella svelata oggi.
Condividi l'articolo
Il trojan Faceliker dirotta i “mi piace” su altri contenuti Facebook
Altro bug nel chip Wi-Fi Broadcom: iPhone a rischio hacking
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.