






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Da Yahoo avvisi agli utenti: “Potreste essere stati hackerati”
L’azienda sta inviando in questi giorni avvisi ai suoi iscritti. La vicenda è quella dei cookie contraffatti, di cui si è saputo due mesi fa.
Chi pensava che le conseguenze della violazione subita da Yahoo nel 2014 (con il furto di 1 miliardo di account) tardassero a farsi sentire, sbagliava di grosso. Ora un numero imprecisato di utenti potrebbero farne le spese.
A distanza di 2 mesi dalla scoperta del fattaccio, infatti, Yahoo ha cominciato a inviare ai suoi utenti degli avvisi che non hanno nulla di rassicurante.
“Ti scriviamo per informarti di un problema di sicurezza relativo al tuo account” si legge nel messaggio. “Abbiamo preso precauzioni per mettere al sicuro il tuo account e stiamo lavorando con le forze di polizia”.
La vicenda è quella legata all’uso di cookie che consentirebbero di accedere agli account degli utenti anche senza conoscere le credenziali. “Riteniamo che un cookie falsificato possa essere stato usato per accedere al tuo account nel 2015 o 2016”.
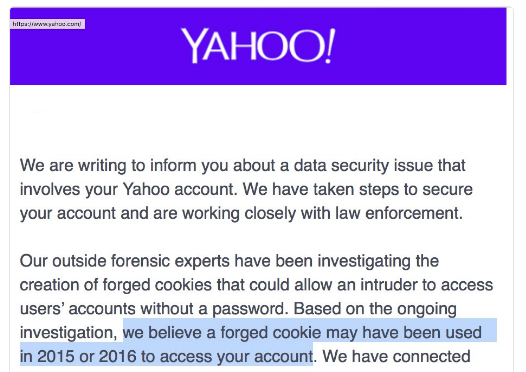
Uno degli avvisi di Yahoo pubblicati su Twitter da un utente. Piuttosto vago e per nulla rassicurante.
La possibilità di creare cookie falsificati era stata annunciata da Yahoo quando la vicenda dell’hacking è emersa e sarebbe legata al fatto che i pirati avrebbero avuto accesso a porzioni di codice proprietario dell’azienda che gli avrebbero consentito di aggirare, tramite i cookie appunto, le procedure di autenticazione.
Nel suo comunicato del dicembre 2016, però, Yahoo diceva che “gli account erano stati individuati e i proprietari sarebbero stati contattati” per avvisarli del rischio. Le comunicazioni, però, sembrano essere arrivate solo adesso.
Difficile capire, però, se gli avvisi in quesitone siano quelli annunciati a dicembre (e quindi inviati con la bellezza di due mesi di ritardo) o un’altra tornata di account che Yahoo ha individuato successivamente e che, di conseguenza, sarebbero stati esposti a violazioni per tutto questo tempo.
Visto che l’azienda di Sunnyvale non si è distinta particolarmente nella tempestività delle sue comunicazioni in merito ai problemi di sicurezza, però, una cosa è certa: il rischio per gli utenti deve essere piuttosto concreto.
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.