






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Aziende sotto costante attacco: un malware ogni 4 secondi
Attacchi diretti
La segmentazione della rete aziendale, però, non è uno strumento di mitigazione applicabile solo ai dispositivi IoT. Anzi: si tratta di uno dei tasti su cui gli esperti di sicurezza tendono a battere di più.
Mantenere separati gli ambiti consente infatti di proteggere le aree più sensibili della rete e impedire che gli attacchi in grado di superare le soluzioni di Intrusion Prevention (IPS) possano raggiungere i loro bersagli.
Nel corso del 2015, stando al report di CheckPoint, la maggior parte degli attacchi provenienti dall’esterno sono stati quelli di Code Execution, che puntano a sfruttare le vulnerabilità dei server esposti sul Web per avviare esecuzione di codice in remoto.
Le statistiche riportano che il 68% delle aziende coinvolte nello studio hanno subito questo genere di attacchi. Una variante in crescita è quella degli attacchi Return-Oriented Programming (ROP), che adotta una tecnica di offuscamento in grado di aggirare i controlli antivirus.
In un attacco ROP i pirati utilizzano un file che contiene del codice apparentemente affidabile, ma che viene scomposto e “dirottato” a livello della CPU per comporre il malware ed eseguirlo.
Capitolo a parte, poi, è quello degli attacchi che fanno leva sulle vulnerabilità dei software installati all’interno della rete.
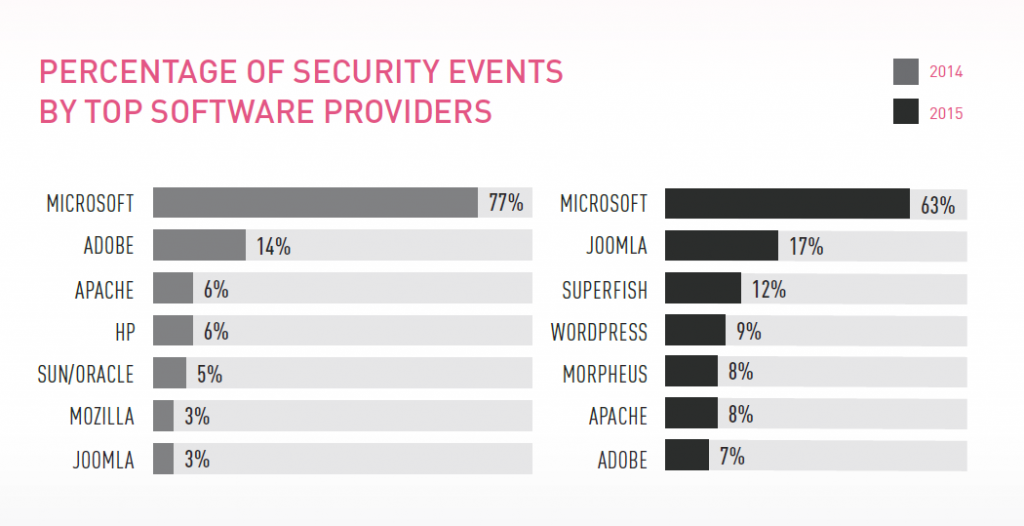
La crescita di attacchi che fanno leva sulle falle di sicurezza dei Content Manager System la dice lunga sulla capacità dei pirati di sfruttare le vulnerabilità note.
La comparazione effettuata in base ai dati raccolti nel corso del 2015 (con riferimento all’anno precedente) mettono in luce un fenomeno noto ma non per questo men preoccupante: lo sfruttamento sistematico delle vulnerabilità conosciute (ma non corrette) per violare i sistemi aziendali.
L’ingresso in classifica di WordPress e Joomla (piattaforme per la gestione dei contenuti su siti Web) è legata a doppio filo con l’aumento esponenziale di vulnerabilità relative ai due software che gli amministratori IT raramente correggono con la dovuta tempestività.
Un fenomeno ormai considerato cronico, che gli esperti di sicurezza di CheckPoint consigliano di mitigare attraverso lo strumento di virtual patching, in grado di identificare il codice che cerca di sfruttare gli exploit basati su falle conosciute e bloccare l’attacco sul nascere.
Condividi l'articolo
Gli hacker e il cinema: i dieci migliori film secondo Kasperksy
Hacker russi all’attacco degli oppositori di Trump
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.