

Aggiornamenti recenti Ottobre 9th, 2026 11:19 AM
partner
News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
- Hugging Face violata da un agente AI: gli attacchi autonomi sono arrivati
Ti presento BlackSquid, il malware più aggressivo del momento
Per diffonderlo gli autori stanno utilizzando tutti gli exploit più “feroci” comparsi negli ultimi mesi. Obiettivo: installare un miner per generare Monero.
Un motto latino recita “melius abundare quam deficere”. Non sappiamo se i pirati informatici che hanno creato BlackSquid lo conoscano, ma il loro malware sembra decisamente ispirato a questa filosofia.
Per diffondere BlackSquid, infatti, i cyber-criminali hanno deciso di utilizzare la bellezza di otto diversi exploit, scegliendoli tra quelli più efficaci in circolazione.
Come spiegano i ricercatori di Trend Micro in questo report, la collezione comprende EternalBlue (lo stesso usato da WannaCry – ndr); DoublePulsar; gli exploit per tre vulnerabilità note (CVE-2014-6287, CVE-2017-12615 e CVE-2017-8464) oltre a tre exploit per ThinkPHP.
I vettori di attacco sono tre: siti Internet infetti, tecniche di attacco dirette ai server Web e unità rimuovibili come dischi esterni e chiavette USB. Grazie a EternalBlue e DoublePulsare, però, è in grado di propagarsi all’interno delle reti locali.
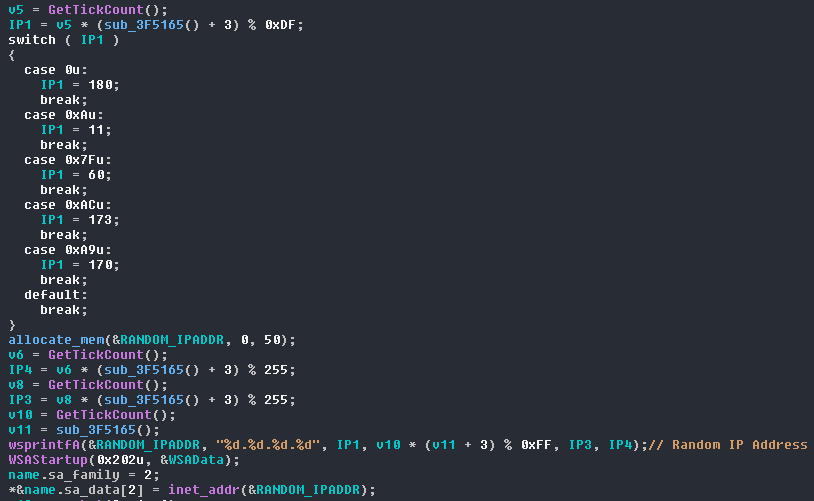
La versione individuata dagli analisti contiene un payload che installa XMRig, un miner piuttosto conosciuto che consente di sfruttare la potenza di calcolo del computer compromesso per generare Monero, la cripto-valuta preferita dai cyber-criminali.
Secondo i ricercatori, però, l’impianto generale del malware consentirebbe di modificare il payload piuttosto facilmente, modificandone quindi le funzionalità.
A preoccupare è anche il fatto che BlackSquid utilizza una serie di tecniche di evasione che gli consentono di “accorgersi” della eventuale presenza di una sandbox del tipo di quelle utilizzate dai ricercatori di sicurezza per analizzare i malware.
Tra le curiosità segnalate dagli esperti di Trend Micro c’è anche il fatto che uno degli exploit contiene un errore. I pirati hanno infatti inserito nel codice la lettera “I” al posto di “1”. L’errore, però, non compromette l’efficacia degli altri 7 exploit.
Condividi l'articolo
La sicurezza? Prima di tutto è una questione di cultura
Il threat hunting è la risposta alle minacce alle grandi aziende
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
-
 Infrastrutture Critiche e Geopolitica: è l’Era... Il nuovo assetto geopolitico mondiale ha messo a nudo una...
Minacce recenti
Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
-
Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
Ransomware: la serie
No posts found.