






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
MirrorBlast: il nuovo attacco sfrutta macro “invisibili”
I cyber criminali usano file Excel con tecniche di offuscamento estremamente efficaci. Su VirusTotal nessun antivirus ha individuato il codice malevolo.
Sembra impossibile, ma all’alba del 2021 gli esperti di cyber security si trovano ancora ad avere a che fare con il problema macro. L’uso malevolo del codice utilizzato nei file di Microsoft Office, largamente diffuso nei primi anni del secolo, sembra vivere una “seconda giovinezza”.
L’allarme, questa volta, arriva con un report pubblicato su Internet dai ricercatori di Morphisec, che hanno individuato una nuova campagna di diffusione del malware MirrorBlast.
Come sottolineano gli autori della ricerca, la peculiarità nell’ondata di attacchi che prende di mira prevalentemente istituzioni finanziarie è il vettore utilizzato: un foglio di lavoro Excel in cui i pirati informatici hanno inserito codice macro che sembra sfuggire a ogni controllo da parte degli antivirus.
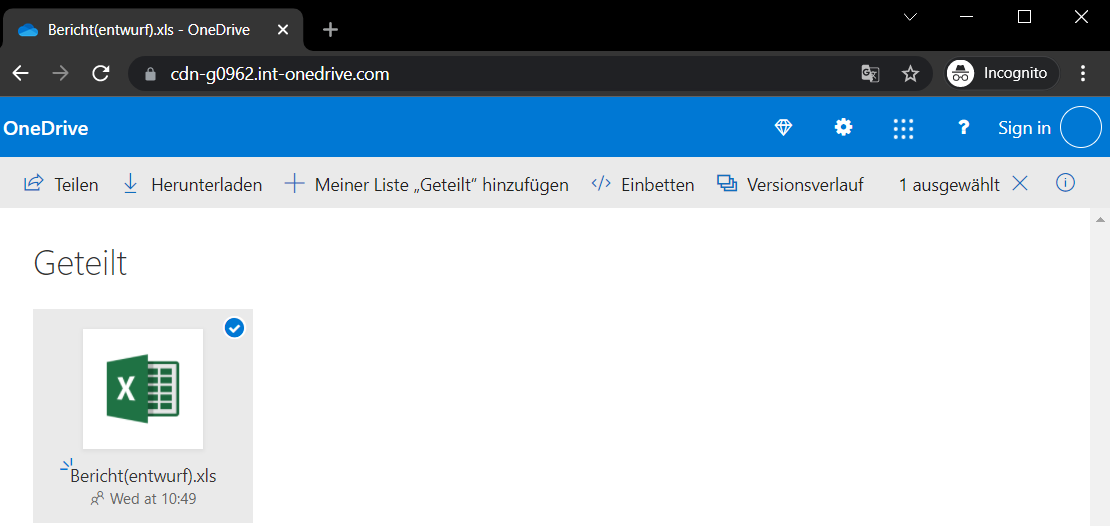
La strategia di attacco, spiegano dalle parti di Morphisec, prevede l’utilizzo di falsi siti OneDrive o SharePoint compromessi per sfruttare la condivisione di file come sistema di distribuzione, permettendo ai cyber criminali di aggirare i controlli in sandbox.
Il comando macro, che si attiva all’apertura del file e funziona solo con le versioni a 32 bit di Office, è pesantemente offuscato (zero rilevamenti su VirusTotal) e avvia uno script JScript che procede al download e installazione di un pacchetto MSI.
Al suo interno, sono presenti due varianti del malware. La prima è REBOL, la seconda è invece stata battezzata con il nome di KiXtart.
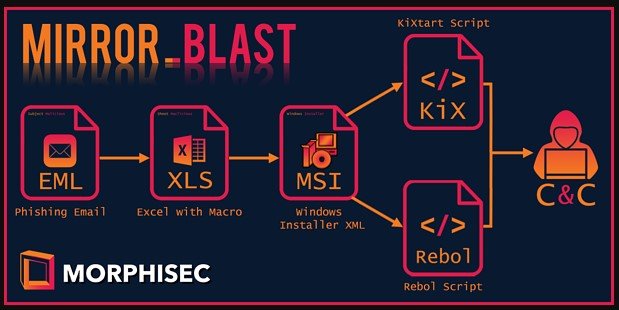
Entrambi i payload hanno caratteristiche simili e, una volta installati, cercano di esfiltrare verso il server Command and Control gestito dai pirati una serie di informazioni di base sulla macchina compromessa, come la versione del sistema operativo, l’architettura e i processi attivi.
Stando a quanto si legge nel report, queste due varianti rappresenterebbero solo il primo stadio dell’infezione, cui seguirebbe una seconda fase che i ricercatori non sono ancora riusciti a individuare.
Più certezze per quanto riguarda l’attribuzione, che secondo gli autori dello studio è da individuare in TA505, un gruppo di pirati informatici di lingua russa attivi almeno dal 2014.
Condividi l'articolo
Attacco ad Accenture: i pirati hanno sottratto dati riservati
Lotta ai ransomware: ora si punta a bloccare i sistemi di pagamento
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.