






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Attacchi distruttivi ai My Book Live. Una guerra tra pirati?
I cyber criminali sfruttano un bug dei NAS di Western Digital per cancellarne completamente il contenuto. Forse è uno scontro tra gruppi rivali.
Una cosa è certa: a fare le spese di tutta questa vicenda sono, per il momento, solo i proprietari dei NAS My Book Live di Western Digital, i cui dispositivi vengono presi di mira dai pirati informatici per cancellarne completamente il contenuto.
Sulle motivazioni dietro questa campagna di attacchi, però, siamo ancora a livello di ipotesi e speculazioni. La tipologia di attacchi, infatti, si allontana decisamente dal consueto modus operandi dei pirati informatici.
L’allarme è scattato in seguito alle segnalazioni da parte di numerosi utenti che si sono ritrovati con i loro My Book Live resettati alle condizioni di fabbrica. Una modalità di attacco piuttosto inusuale per i pirati informatici, che normalmente si muovono sulla base di interessi economici e non rivolte a strategie semplicemente distruttive.
La parte più nebulosa, però, è quella che riguarda le modalità e gli strumenti con cui i pirati stanno portando gli attacchi.
In un primo momento, infatti, Western Digital ha attribuito la responsabilità degli attacchi a una vulnerabilità del 2018 (CVE-2018-18472) che non sarebbe stata corretta sui modelli che non avevano più supporto per gli aggiornamenti, cessato nel 2015.
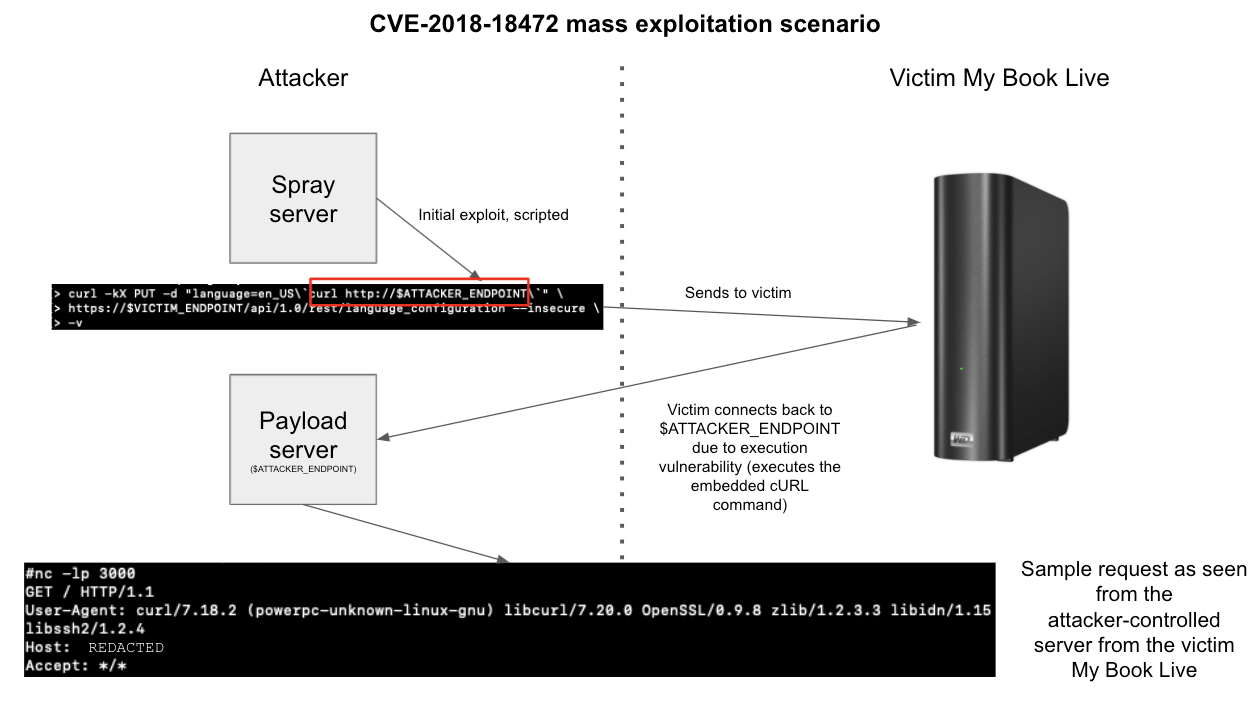
Un report di Censys, però, da una lettura diversa di quello che sta accadendo. Stando a quanto scrive l’autore del post sul blog dell’azienda, la vulnerabilità indicata da Western Digital non sarebbe quella sfruttata per resettare, ma sarebbe stata utilizzata in passato per compromettere i dispositivi e utilizzarli come bot nelle consuete attività malevole tipiche del modus operandi dei cyber criminali.
La nuova campagna sfrutterebbe invece una falla zero-day presente nel più recente firmware di Western Digital e verrebbe utilizzata esclusivamente per cancellare il contenuto dei dispositivi.
Insomma: l’ipotesi è che quello a cui stiamo assistendo sia una campagna rivolta a smantellare la botnet creata in passato da un gruppo rivale di pirati informatici.
Per il momento, i suggerimenti degli esperti sono semplici: evitare di esporre su Internet i My Book Live e sperare che il produttore sviluppi una patch per la nuova vulnerabilità. Incrociamo le dita…
Condividi l'articolo
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.