






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Attenzione all’attacco phishing tramite Google Docs
La tecnica sfrutta il servizio Google per trarre in inganno le potenziali vittime allo scopo di rubare le credenziali di accesso. Ecco come funziona.
Sfruttare Google come paravento per un attacco di phishing? La strategia adottata da un gruppo di pirati informatici utilizza il servizio Google Docs come vettore di attacco per rubare le credenziali di accesso.
La campagna di attacchi, descritta in un report pubblicato su Internet dalla società di sicurezza Avanan, adotta una tecnica che sfrutta le infrastrutture di Google per garantirsi credibilità e ingannare le potenziali vittime.
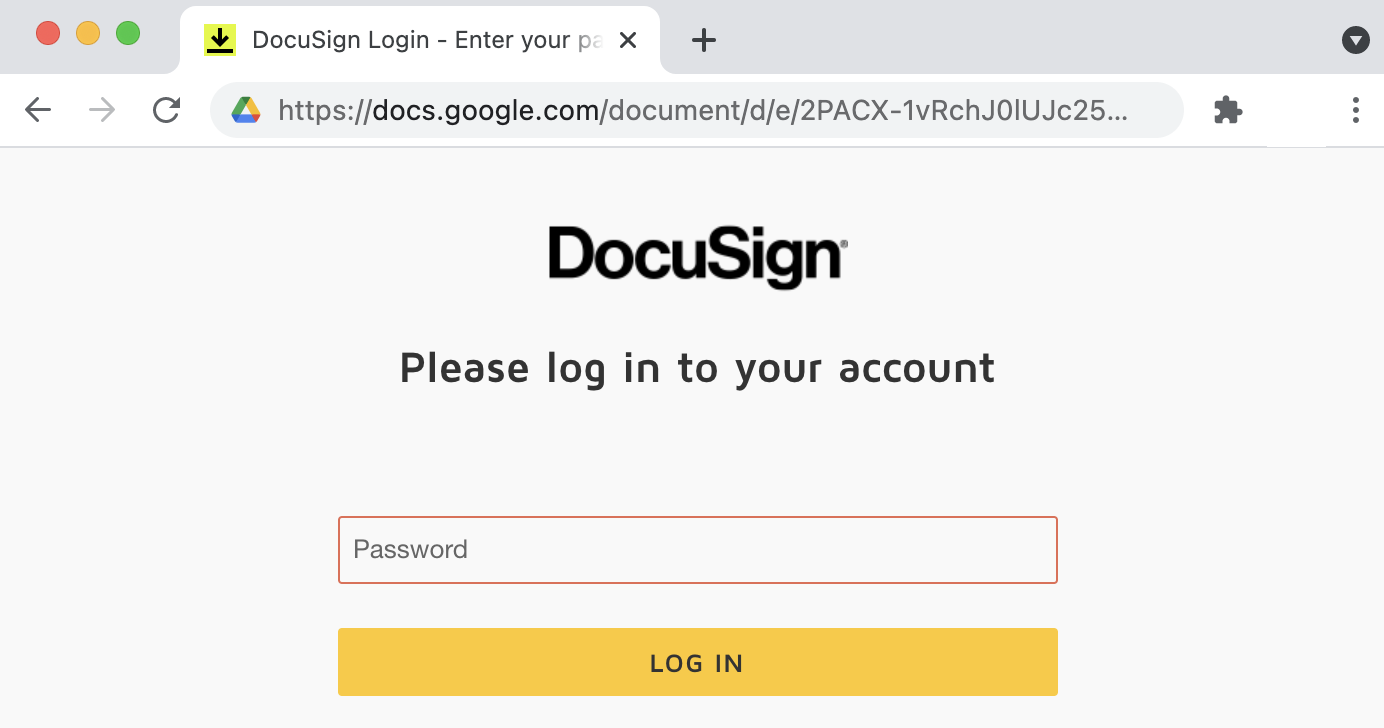
Lo stratagemma sfrutta il sistema di condivisione dei documenti su Google Docs, che mira a ingannare il visitatore facendogli credere di trovarsi di fronte a una pagina di login del servizio.
In realtà quello che viene visualizzato sullo schermo della vittima è un file HTML creato dai pirati, che lo hanno modificato in modo che venga visualizzato correttamente una volta che viene aperto il file condiviso attraverso il link.
Insomma: il trucchetto è pensato per indurre la vittima a pensare di dover inserire le credenziali per poter visualizzare il file, ma l’HTML in questione è progettato in odo da consentire ai pirati di appropriarsi dei dati di accesso inseriti.
Lo stratagemma, spiegano dalle parti di Avanan, sfrutta la credibilità di Google Docs non solo per ingannare il destinatario del messaggio, ma anche per aggirare i filtri utilizzati dalle aziende per bloccare i messaggi di phishing.
La tecnica, passaggio per passaggio, prevede la creazione della pagina in HTML, il suo caricamento su Google Docs e la sua apertura all’interno dell’ecosistema Google.
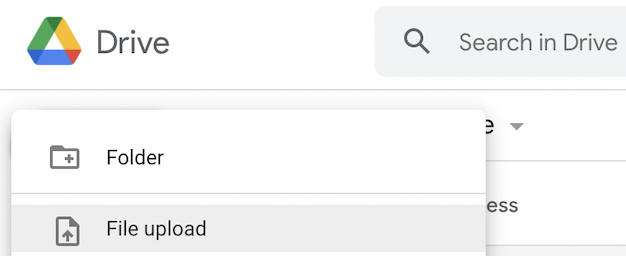
Questo passaggio è necessario perché la sua condivisione in questa fase mostrerebbe alla vittima solo il codice del file, senza ottenere una visualizzazione efficace. A questo punto, il pirata non deve fare altro che usare la funzione di pubblicazione sul Web e poi quella di incorporamento nella pubblicazione.
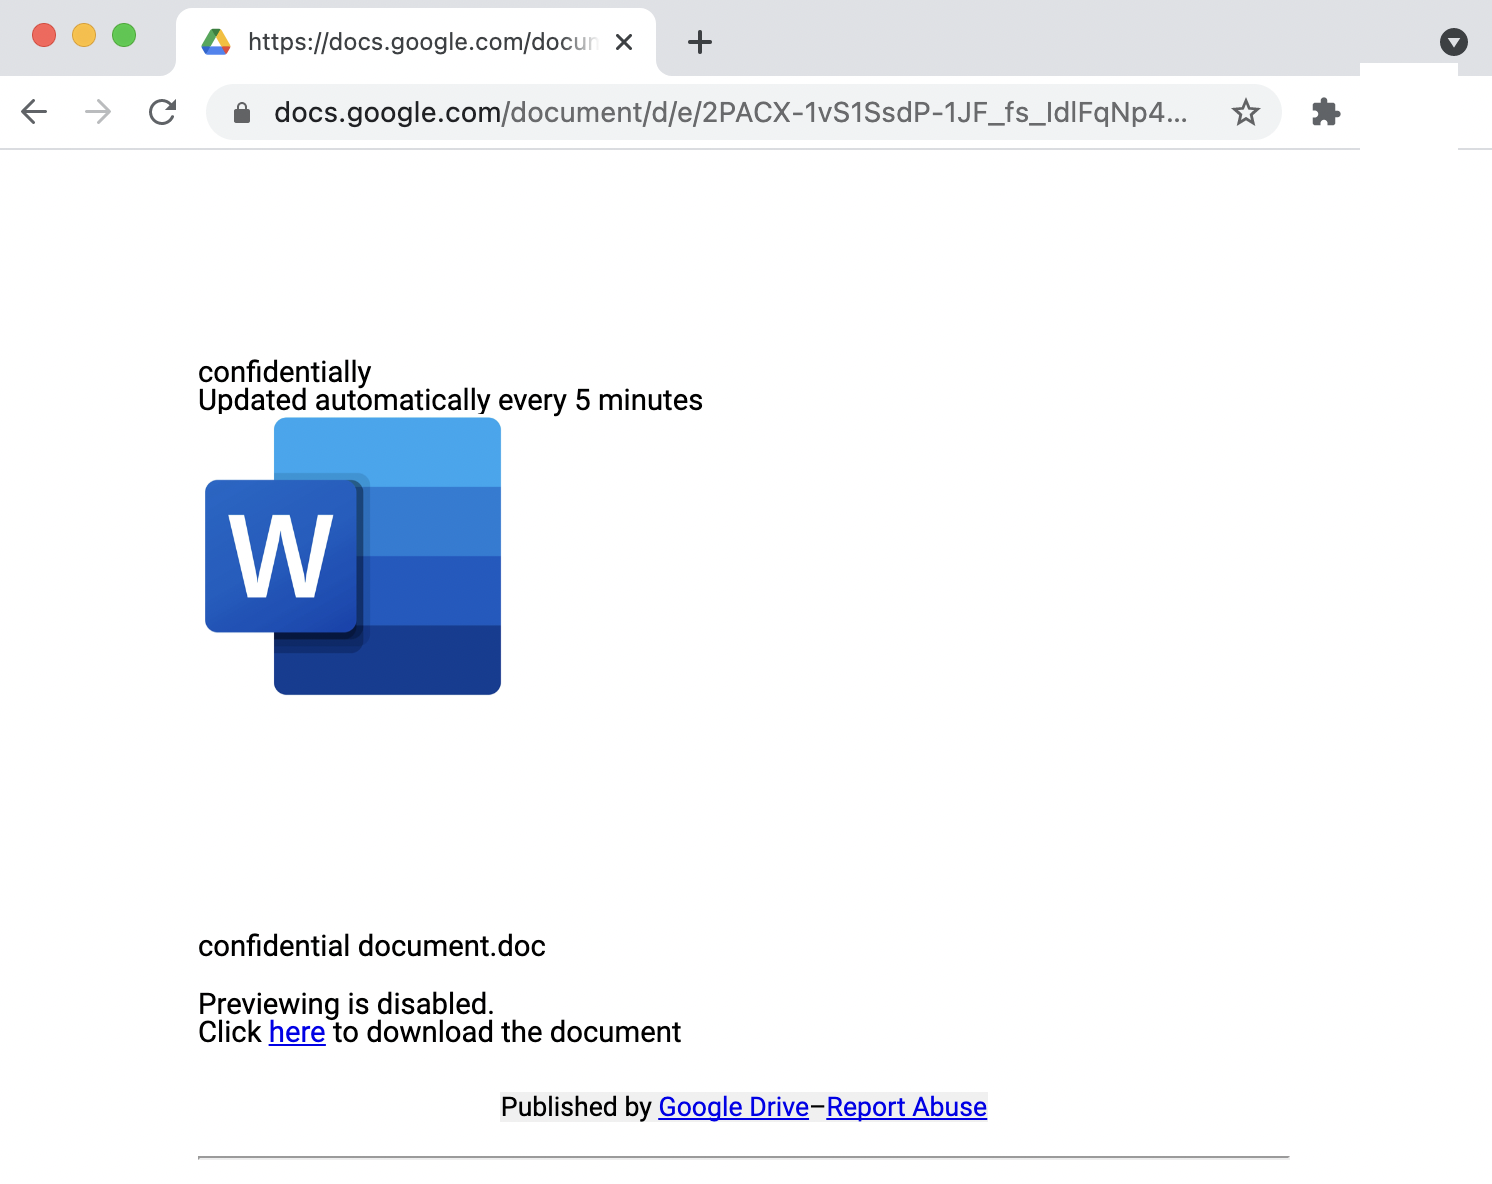
Risultato: il destinatario del messaggio, che di solito viene diffuso utilizzando tecniche di ingegneria sociale, si trova di fronte a una finta pagina di login assolutamente credibile.
Condividi l'articolo
Cyber attacco all’agenzia atomica della Corea del Sud
Process Ghosting: la nuova tecnica per aggirare l’antivirus
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.