






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
La botnet Matryosh sfrutta i dispositivi Android per portare attacchi DDoS
Il malware punta a prendere il controllo degli smartphone per utilizzarli nelle operazioni di sabotaggio di siti Internet e servizi online.
Tra le nuove declinazioni dei malware per dispositivi mobili c’è anche quella legata agli attacchi DDoS. Per il momento rimangono eventi episodici, ma la comparsa di Matryosh potrebbe rappresentare l’indizio di un cambio di strategia da parte dei cyber criminali.
La botnet, che prende di mira i dispositivi Android, è stata individuata dai ricercatori di Netlab, la divisione dedicata alla sicurezza a livello di networking di Qihoo 360.
La scelta del nome, che si ispira alle matrioske, è dovuta alle caratteristiche tecniche del malware che i pirati informatici utilizzano per compromettere i dispositivi che poi sfruttano per portare i loro attacchi.
Matryosh utilizza un vettore di attacco piuttosto comune: quel Android Debug Bridge (ADB) che ha già causato parecchi guai al sistema operativo di Google e che molti produttori sembrano ostinarsi a mantenere attivo (ed esposto su Internet) sulla porta 5555.
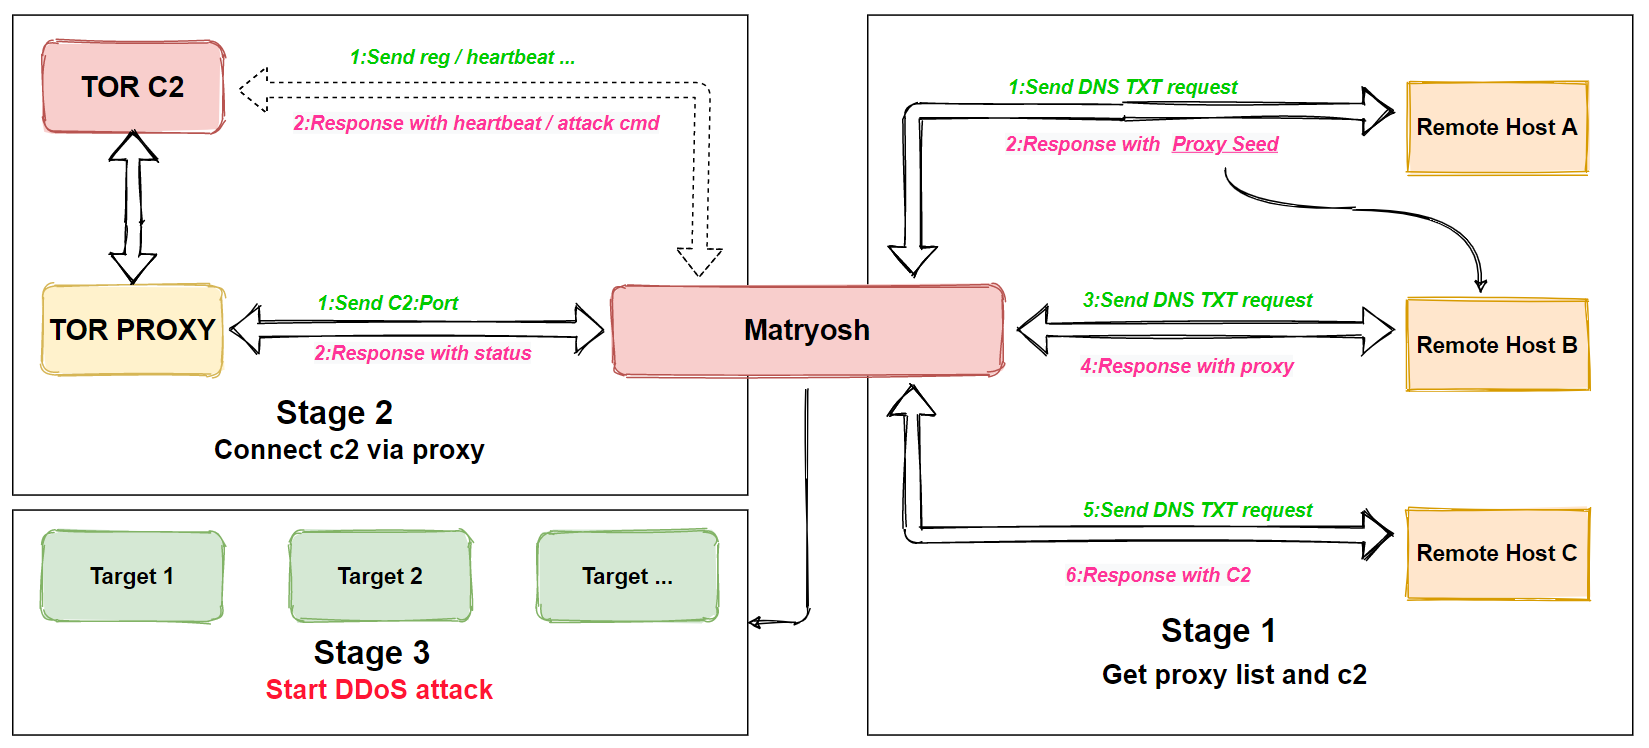
Una vulnerabilità che può essere corretta con un semplice intervento sulle impostazioni in molti smartphone, ma che in molti dispositivi rimane fuori dalla portata degli utenti.
A ispirare la scelta del nome è il fatto che la botnet utilizza un sistema di server command and control che utilizzano TOR (il circuito di navigazione anonima gestito dal basso – ndr) per offuscare le loro comunicazioni.
L’obiettivo dei pirati informatici, secondo quanto spiegano i ricercatori nel loro report, sarebbe quello di usare i dispositivi controllati a distanza per portare attacchi DDoS. Una strategia che di solito impiega più frequentemente i PC, ma che risulta essere efficace anche con i dispositivi mobili.
Con un ulteriore danno per le vittime: il traffico legato agli attacchi rischia infatti di intaccare la quantità disponibile nel contratto. Insomma: oltre a partecipare inconsapevolmente a un’attività malevola, le vittime di Matryosh rischiano anche di veder evaporare i gigabyte di traffico garantiti dal loro contratto.
Condividi l'articolo
Il gruppo Lazarus mette nel mirino i ricercatori di cyber security
Kobalos mette nel mirino i supercomputer e i sistemi degli ISP
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.