






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Il malware Valak si evolve: ora punta alle grandi aziende
Dopo mesi in cui lo hanno usato per diffondere altri malware, i suoi autori ne hanno modificato il codice per rubare informazioni sensibili.
Potremmo chiamarla “evoluzione della specie”, ma nel caso in questione è difficile classificarla come una buona notizia. A evolvere, infatti, è uno dei malware più complessi (e pericolosi) in circolazione: Valak.
Si tratta di una vecchia conoscenza per gli esperti di sicurezza: comparso alla fine del 2019, è stato utilizzato per mesi come dropper, cioè allo scopo di installare sui computer altri malware come Ursnif (ne abbiamo parlato ampiamente in questo articolo) e IceID.
I suoi autori, però, hanno deciso di andare oltre e sembrano aver lavorato sul codice del loro malware modificandolo con una certa frequenza. Secondo i ricercatori di Cybereason Nocturnus, negli ultimi sei mesi avrebbero sviluppato almeno 30 versioni differenti di Valak, trasformandolo in un malware “autonomo”.
Nel loro report, gli analisti spiegano che Valak ha una struttura modulare e adesso avrebbe la capacità di rubare informazioni sensibili dal computer infetto.
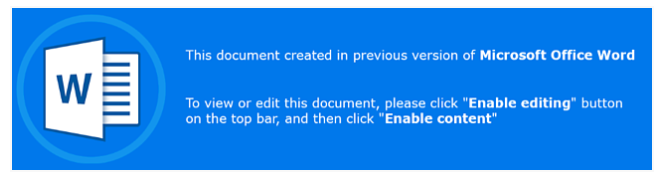
Gli attacchi individuati dagli esperti utilizzano come vettore un file di Office che sfrutta le funzionalità Macro per avviare l’esecuzione del codice di Valak. Una volta attivo, il trojan installa una serie di payload aggiuntivi che forniscono, tra le altre cose, informazioni sulla macchina compromessa che vengono inviati ai server Command and Control.
I vari moduli, però, sembrano essere orientati specificatamente al mondo delle grandi aziende. Uno di questi (Exchgrabber) è pensato per prendere di mira Microsoft Exchange e infiltrare il sistema di posta aziendale, mentre Netrecon è finalizzato all’analisi della rete.
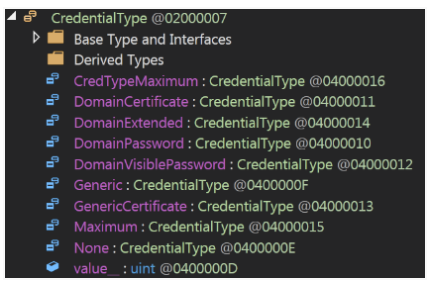
Non mancano funzioni tipiche dei trojan, come la possibilità di catturare screenshot della macchina infetta e un modulo che cerca di individuare quale tipo di software antivirus sia utilizzato.
Secondo gli autori del report, almeno per il momento, il trojan verrebbe utilizzato per colpire bersagli situati prevalentemente negli Stati Uniti e in Germania.
Condividi l'articolo
Quando i rischi più gravi provengono dall’interno
Adesso eBay controlla la presenza di sistemi di controllo in remoto
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.