






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Attacco a tappeto con Lemon Duck. Nel mirino i grandi gruppi industriali
Gli autori del malware stanno concentrando i loro attacchi nei confronti dei dispositivi IoT gestiti con Windows 7 per installare miner di cripto-valuta.
Lo scorso 14 gennaio, Microsoft ha interrotto il supporto per Windows 7 e il sistema operativo, di conseguenza, non riceverà più gli aggiornamenti di sicurezza. Se nel settore della cyber-security ci si aspettava che la situazione venisse sfruttata da pirati informatici per i loro attacchi, nessuno poteva però immaginare che ciò sarebbe avvenuto in tempi così rapidi.
A meno di un mese dalla scadenza del supporto, è invece spuntata la prima campagna di attacchi malware che punta subito sulla vulnerabilità del “vecchio” Windows 7. E lo fa utilizzando il malware Lemon Duck.
Secondo i ricercatori, i pirati informatici starebbero puntando specificatamente al settore manifatturiero e, in particolare, ai dispositivi gestiti da versioni embeded di Windows 7 o associati a device con lo stesso sistema operativo. Secondo TrapX Security, ci sarebbero ancora 200 milioni di dispositivi che equipaggiano la vecchia versione del sistema Microsoft.
Tra questi, Smart TV e stampanti “intelligenti”, ma soprattutto dispositivi e computer cui è affidata la gestione di sistemi di produzione industriale. Non a caso, i ricercatori hanno individuato il malware sui sistemi di tre grandi aziende manifatturiere che operano a livello globale.
Il payload è rappresentato dal solito XMRig, un miner per Monero che sfrutta la potenza di calcolo dei device infetti per generare cipto-valuta.
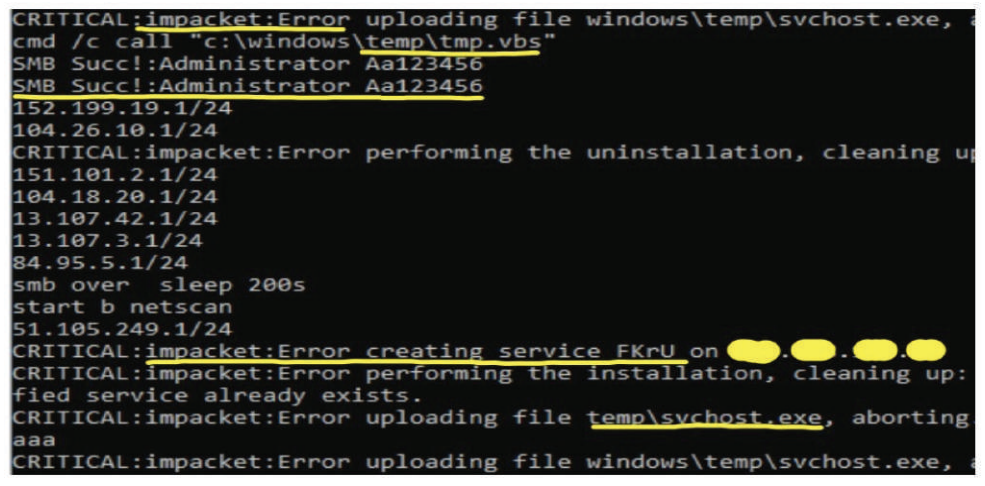
Secondo quanto spiegano i ricercatori, la scelta di colpire dispositivi con Windows 7 dipenderebbe dal fatto che il malware, su Windows 10, verrebbe automaticamente bloccato dai sistemi di difesa del sistema operativo. Su Windows 7, invece, può operare indisturbato.
Il dato più preoccupante, però, riguarda lo scenario che emerge dal corposo report pubblicato dai ricercatori di TrapX Security, Lemon Duck è stato utilizzato già in passato e sfrutta una serie di tecniche per diffondersi all’interno delle reti locali, ad esempio utilizzando i servizi SMB (su porta 445) e MSSQL (su porta 1433), per individuare i dispositivi vulnerabili, che attacca principalmente utilizzando tecniche di brute forcing.
Insomma: Lemon Duck usa delle varianti di EternalBlue, la vulnerabilità utilizzata da WannaCry e sfruttata ancora l’anno scorso in altre campagne di diffusione di malware. In pratica, la nuova ondata di attacchi con Lemon Duck conferma che ci sono ancora migliaia (milioni?) di macchine che non sono state aggiornate per proteggerle da un attacco che dovremmo poter considerare ormai obsoleto.
Condividi l'articolo
Kaspersky indaga sui malware associati ai film candidati agli Oscar
Falla in Whatsapp permette di leggere file e (forse) eseguire malware
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.