






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Epic fail del gruppo BlackMatter: il ransomware ha una falla
Gli esperti di Emsisoft hanno trovato il modo di decrittare i file codificati dal loro malware. Le vittime possono recuperare i dati senza pagare.
È la legge del contrappasso: se i pirati informatici sfruttano i bug per portare i loro attacchi, gli esperti di sicurezza usano i bug dei malware per disinnescare gli attacchi dei cyber criminali.
A sperimentare questa dura legge sono stati i membri di BlackMatter, gruppo di pirati informatici specializzati in attacchi ransomware.
Come si legge nel report pubblicato dai ricercatori della società di sicurezza, il ransomware utilizzato dai cyber criminali non era tecnicamente perfetto. In particolare, il malware conteneva un bug he ha permesso agli analisti di Emsisoft di realizzare un decrypter in grado di “liberare” i file presi in ostaggio dai pirati informatici.
Un inciampo piuttosto imbarazzante per uno dei protagonisti del settore ransomware. BlackMatter,infatti, è un gruppo che sfrutta la formula del “ransomware as a service”, favorendo l’affiliazione di pirati informatici al gruppo per massimizzare il numero di attacchi.
Questo significa che i leder del gruppo devono rendere conto a un discreto numero di “partner” che hanno compromesso reti aziendali e sistemi iT usando il codice malevolo fornito da BlackMatter per prendere in ostaggio i file.
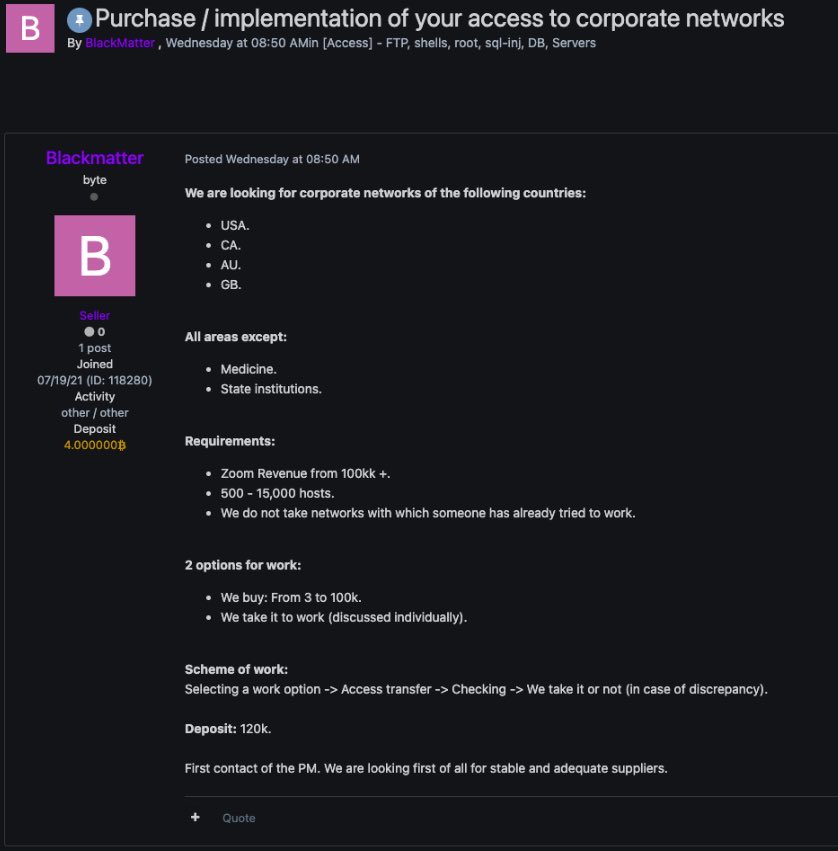
Ora si scopre che le vittime degli attacchi possono recuperare i loro dati senza dover pagare il riscatto o utilizzare il ripristino da backup.
Se stessimo parlando di un normale rapporto commerciale, sarebbe evidente che i leader di BlackMatter sarebbero responsabili per inadempienza. Trattandosi di un’attività criminale, è però piuttosto difficile che i “collaboratori” possano adire alle aule di tribunale.
Più probabile che la figuraccia abbia conseguenze sulla reputazione dei pirati informatici e gli faccia perdere appeal in questo particolarissimo settore.
Non è la prima volta che BlackMatter utilizza un ransomware con caratteristiche “deboli”: secondo gli autori del report, infatti, una situazione simile si era presentata nel gennaio 2012 e gli autori del ransomware avrebbero corretto la vulnerabilità immediatamente dopo. Ora, però, avrebbero ripetuto lo stesso errore.
Gli analisti che hanno scoperto la falla stanno comunicando i dettagli a un circuito selezionato di soggetti, che potranno aiutare le aziende colpite dal ransomware.
Condividi l'articolo
Iran: cyber attacco al sistema di distribuzione del carburante
UltimaSMS sta “spennando” milioni di utenti Android
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.