






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Figuraccia Apple: la patch per macOS aggirata da… una maiuscola!
Gli sviluppatori di Cupertino sbagliano l’aggiornamento e la falla di sicurezza di Finder può essere utilizzata semplicemente modificando un carattere.
Una vulnerabilità legata a una curiosa tipologia di file utilizzati da macOS ha messo in crisi gli esperti di sicurezza Apple, che sembrano aver fatto una figuraccia epocale.
Il bug in questione, che interessa Finder (il sistema di gestione grafica dei file su macOS – ndr) affonda le sue radici nell’utilizzo dei file con estensione .inetloc.
Si tratta di un formato particolare, introdotto da Apple nel 2004 per creare delle scorciatoie che puntano a risorse online, come i feed RSS.
Il problema è che, a quanto risulta da un report di sicurezza pubblicato su Internet, possono essere utilizzati per portare un attacco che conduce all’esecuzione di codice in remoto.
Un pirata informatico potrebbe infatti inserire il file in un messaggio di posta elettronica che una volta visualizzato, porterebbe all’esecuzione di qualsiasi file senza che l’utente riceva alcun avviso.
Stando a quanto riporta Park Minchan, il ricercatore che ha scoperto la vulnerabilità, la tecnica aggira tutti i sistemi di controllo di macOS. Il Proof of Concept nell’immagine qui sotto, per esempio, apre la calcolatrice sul sistema senza chiedere alcuna autorizzazione.
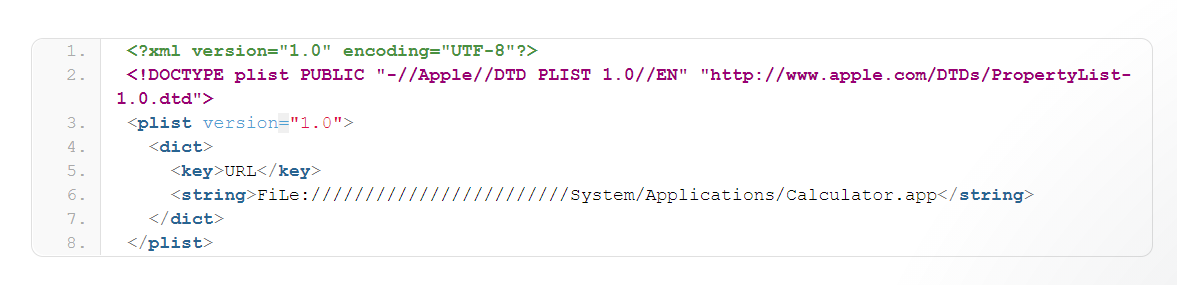
La segnalazione inviata ad Apple, stando a quanto si legge nel report, è stata gentilmente “rimbalzata” con la giustificazione che il problema sarebbe stato risolto bloccando i percorsi che iniziano con file://.
Il problema, però, è che la geniale soluzione trovata dagli sviluppatori di Apple può essere aggirata piuttosto facilmente, utilizzando una maiuscola a caso come in File:// o filE://.
Stando a quanto scritto nel report, infatti, il comando scritto in questo modo aggira il blocco e funziona perfettamente. Apple non avrebbe inviato alcuna risposta alla segnalazione.
Condividi l'articolo
Attacco a Kaseya: l’FBI avrebbe potuto salvare tutti ma non l’ha fatto
Aggiornamento urgente per VMware
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.