






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
BIOPASS: in Cina il malware circola tra i siti di gioco d’azzardo
Gli attacchi sfruttano un modulo di un popolare software di broadcasting per registrare le immagini dallo schermo della vittima.
Montaggio video, gioco d’azzardo e pirateria informatica: il bizzarro mix di ingredienti trova una sua declinazione in una campagna di attacchi online che sta interessando la Cina.
Le tecniche di attacco non sono particolarmente originali: secondo i ricercatori di Trend Micro, infatti, il gruppo di pirati informatici che hanno creato e diffuso il trojan BIOPASS lo diffondono attraverso installer di Adobe Flash Player e Microsoft Silverlight.
Come si legge nel report pubblicato sul blog della società di sicurezza, i cyber criminali utilizzano due differenti strumenti per sottrarre informazioni dalle macchine compromesse. Il primo è il ben noto Cobalt Strike. Il secondo, invece, è un trojan battezzato con il nome di BIOPASS.
Il vettore di attacco è rappresentato da una tecnica di Watering Hole applicata a siti Internet dedicati al gioco d’azzardo, che prevede l’iniezione di codice JavaScript per installare il malware sul dispositivo della vittima.
A suscitare interesse tra gli addetti ai lavori, però, è proprio BIOPASS. Il RAT (Remote Access Tool) utilizza infatti un espediente piuttosto bizzarro per rubare le informazioni dal PC della sua vittima.
Come molti suoi “colleghi” BIOPASS cerca di ottenere un accesso “visuale” allo schermo dell’utente compromesso. Per farlo, però, il trojan non usa un sistema statico di cattura delle schermate, ma imposta un vero e proprio streaming video.
Per farlo, utilizza un modulo di Open Broadcast Software Studio (OBS), un programma open source utilizzato per trasmissioni tramite l’uso del Real-Time Messaging Protocol (RTMP).
Insomma: tutte le attività della vittima vengono in pratica trasmesse in tempo reale attraverso una piattaforma cloud.
Secondo i ricercatori di Trend Micro, dietro la diffusione di BIOPASS ci sarebbe APT41, un gruppo hacker collegato al governo di Pechino e noto per l’uso di tecniche innovative nei suoi attacchi.
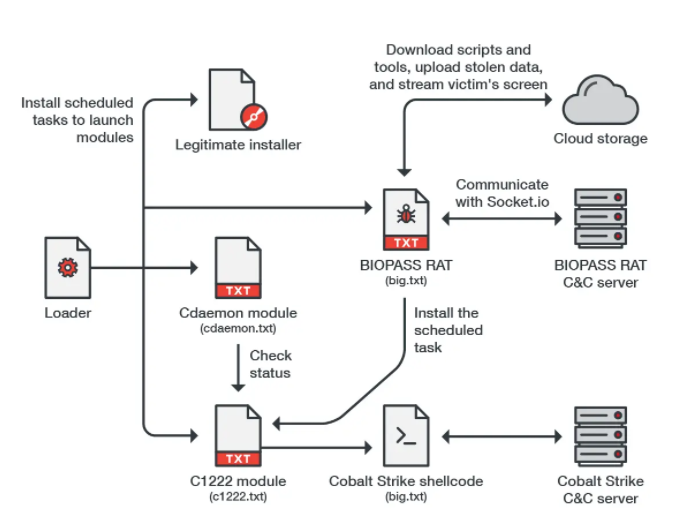
In questo caso, in particolare, il malware utilizzerebbe un servizio di storage su cloud (basato su piattaforma Alibaba) per memorizzare le informazioni esfiltrate dalla macchina infetta.
Condividi l'articolo
Viaggi nello spazio e cybersecurity
Nuova campagna di cyber spionaggio ai danni del settore energetico
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.