






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Nuova campagna di cyber spionaggio ai danni del settore energetico
Nel mirino le organizzazioni che si occupano di estrazione e distribuzione di petrolio e gas. Il gruppo di cyber spioni attivi da almeno un anno.
Una vasta campagna di cyber attacchi che prende di mira principalmente enti e aziende che operano nel settore energetico (petrolio e gas) è stata individuata dai ricercatori di Intezer.
Come si legge nel report pubblicato dalla società di sicurezza a firma di Nicole Fishbein e Ryan Robinson, i cyber spioni sarebbero attivi da almeno un anno e starebbero cercando di compromettere numerose aziende del settore.
Gli strumenti utilizzati sono ben conosciuti e rientrano nella categoria dei trojan: Agent Tesla, AZORult, Formbook, Loki e Snake Keylogger.
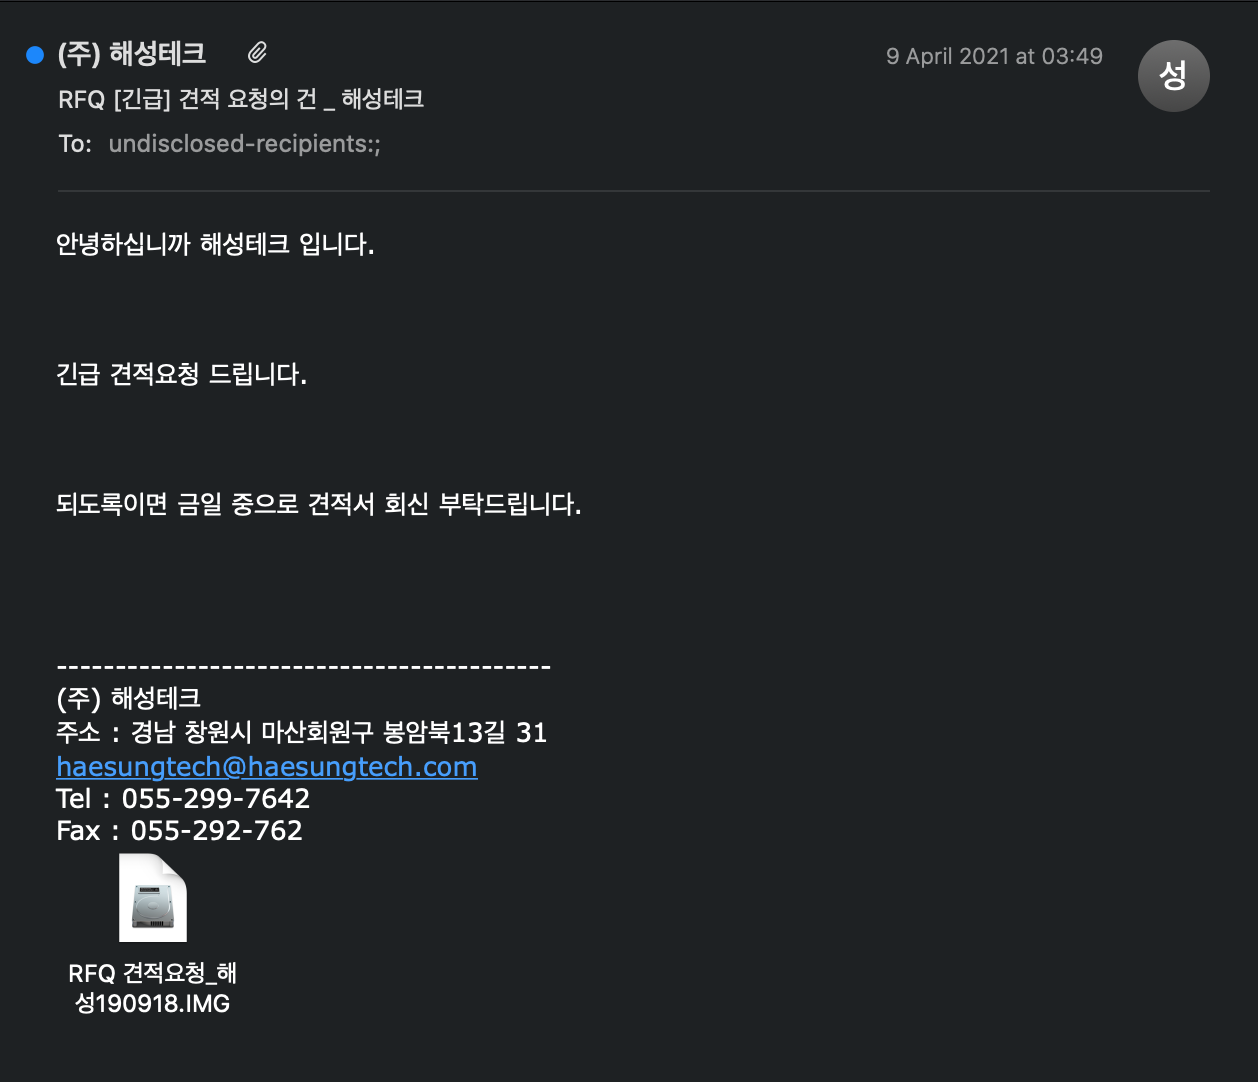
La parte più interessante del report, però, riguarda le tecniche di attacco utilizzate. I pirati informatici, infatti, utilizzano come vettore l’email, allegando i malware all’interno di file in formato PDF; ISO e CAB.
Per colpire le potenziali vittime, utilizzano messaggi di spear phishing estremamente sofisticati, in cui ogni dettaglio viene curato fin nei minimi particolari, a partire dall’indirizzo di posta elettronica utilizzato.
Le tecniche usate dai cyber spioni, in questo caso, sono due. La prima è il typo-squatting, cioè la registrazione di domini che consentono di inviare email che in qualche modo somigliano a indirizzi legittimi di altri soggetti operanti nel settore.
Tra gli esempi citati dai ricercatori c’è la sostituzione del punto con un trattino (info@società-co.kr al posto di info@società.co.kr) e altri stratagemmi simili.
La seconda tecnica è un classico spoofing dell’indirizzo email, ottenuto attraverso l’inserimento di un header che altera l’indirizzo del mittente.
In molti casi, gli indirizzi scelti fanno riferimento a persone esistenti, impiegate nelle aziende che i pirati cercando di impersonare.
La stessa attenzione viene riservata al contenuto del messaggio: le email individuate contengono riferimenti a progetti in corso o in via di progettazione e utilizzano tecniche di ingegneria sociale per indurre la vittima ad aprire gli allegati, che vengono proposti, per esempio, come offerte per la fornitura di materiali o comunicazioni relative ai progetti cui bisogna rispondere entro un termine molto stretto.
Insomma: poca fantasia nella scelta dei malware ma una strategia di attacco estremamente raffinata.
Condividi l'articolo
BIOPASS: in Cina il malware circola tra i siti di gioco d’azzardo
PrintNightmare: la patch di Microsoft non basta
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.