






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
I vecchi NAS QNAP esposti ad attacchi in remoto
I dispositivi TS-231 soffrono di due vulnerabilità zero-day che il produttore non ha ancora corretto. La patch è prevista tra almeno una settimana.
Due vulnerabilità critiche che consentirebbero a un pirata informatico di mettere a segno attacchi in grado di manipolare i dati contenuti nei dispositivi o addirittura prenderne il controllo. L’allarme riguarda i modelli TS-231 dei NAS QNAP, messi in commercio nel 2015 e oggi fuori produzione.
Le due falle di sicurezza (CVE-2020-2509 e CVE-2021-36195), in realtà riguardano anche alcuni modelli attualmente in commercio, ma per questi è disponibile un aggiornamento che corregge i bug. Discorso diverso per il TS-231, per il quale il pericolo rimane attuale.
A scoprire le due vulnerabilità sono stati i ricercatori di SAM Seamless Network, che in un report pubblicato sul blog della società di sicurezza spiegano i dettagli relativi aelle due falle di sicurezza.
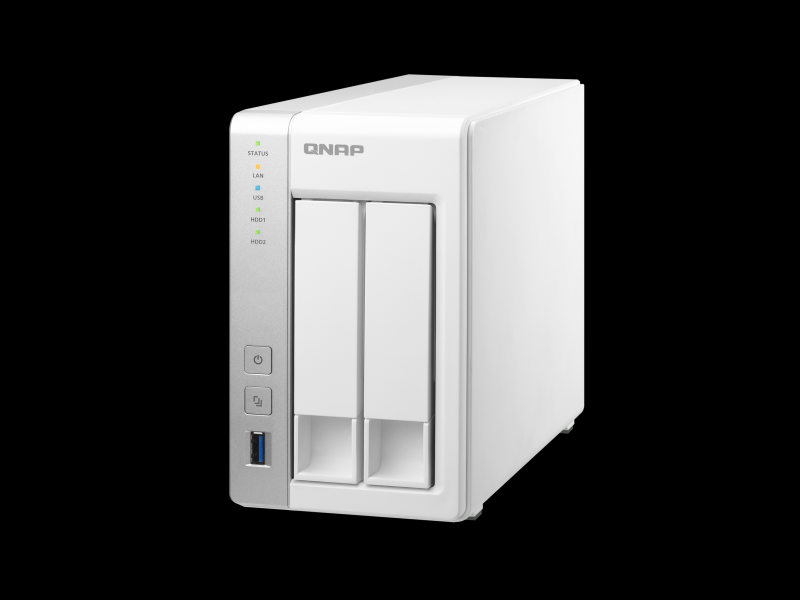
La prima vulnerabilità (CVE-2020-2509) riguarda il web server integrato nel firmware dei dispositivi (non solo del TS-231) e consentirebbe di avviare l’esecuzione di codice in remoto attraverso un collegamento sulla porta 8080.
Il secondo bug, invece, interessa specificatamente l’ultima versione del firmware rilasciata a settembre per il modello in questione. Classificata come CVE-2021-36195, la vulnerabilità consentirebbe di collegarsi al server DLNA e memorizzare un file all’interno del NAS.
Secondo i ricercatori, la falla di sicurezza consentirebbe anche di avviare l’esecuzione di codice con la stessa tecnica.
Ciò che preoccupa, a questo punto, è la “finestra” di vulnerabilità che interessa proprio TS-231. Secondo quanto comunicato dal produttore, infatti, il rilascio dell’aggiornamento richiederà almeno una settimana e, secondo una stima (piuttosto ottimistica) un’ulteriore settimana per l’applicazione da parte degli utenti.
Condividi l'articolo
Battaglia in parlamento sulle intercettazioni con i trojan di stato
Se il piano di backup c’è, ma nessuno ha pensato di stamparlo
Articoli correlati
Altro in questa categoria
One thought on “I vecchi NAS QNAP esposti ad attacchi in remoto”
Leave a Reply
Devi essere connesso per inviare un commento.
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
Buongiorno,
ho uno dei Nas qnap dell’articolo.
Ho ricevuto un ramsonware, tutti i file sono stati bloccati con estensione .encrypt
e nelle cartelle c’e un file con le istruzioni per sbloccarli.
Cosa posso fare?