






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Battaglia in parlamento sulle intercettazioni con i trojan di stato
Il provvedimento dovrebbe solo fissare le tariffe per le aziende che forniscono i sistemi di spionaggio, ma si discute sui limiti all’uso degli spyware.
Non solo tariffe e procedure di pagamento: la riunione della Commissione Giustizia alla Camera che si terrà questa sera si preannuncia come il primo capitolo di una (lunga) battaglia sull’uso delle intercettazioni e, in particolare, dei cosiddetti “trojan di stato”.
Lo scontro, che vede opposti i “garantisti” a chi invece vorrebbe un più ampio margine per l’uso delle intercettazioni, si gioca ovviamente su questioni legali. Il rischio, però, è che si arrivi all’ennesimo pasticcio che non tiene conto delle peculiarità legate all’uso di sistemi informatici di sorveglianza.
A quanto si legge dagli organi di stampa, le questioni sollevate da chi si oppone al provvedimento sono due. La prima riguarda la possibilità di utilizzare il trojan per accedere a tutti quegli elementi “statici” come la rubrica dei contatti, le email e i documenti memorizzati sul computer per cui, sostengono gli oppositori, servirebbe un decreto di perquisizione.
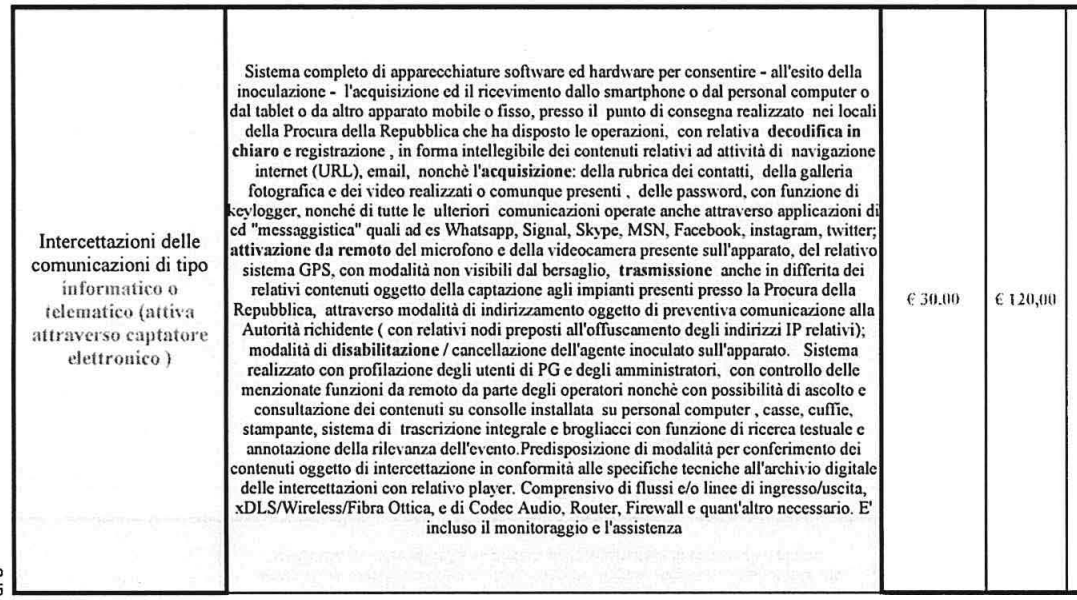
La seconda riguarda la collocazione delle cosiddette “stazioni di ascolto” (sigh), che declinate nel terzo millennio sono rappresentate da un server. Il tema, in pratica, riguarda la filiera dell’intercettazione. La legge, infatti, prevede che debbano rimanere dentro gli uffici della procura oppure della polizia giudiziaria. Insomma: il problema riguarda il passaggio dei dati nei sistemi di un soggetto terzo (l’azienda che fornisce il “servizio”) e la conseguente possibilità di un leak dei contenuti intercettati.
In realtà, tutto il tema richiederebbe un’analisi ben più ampia, che comprenda per esempio il tema delle modalità utilizzate per installare il trojan sul dispositivo della persona sorvegliata. I precedenti, in questo senso, non sono confortanti: basti pensare al caso Exodus (ne abbiamo parlato in questo articolo) in cui l’operazione di sorveglianza ha “travolto” centinaia di cittadini assolutamente estranei all’indagine.
In attesa di capire che cosa succederà (la riunione di oggi potrebbe non essere decisiva) rimane la preoccupazione per un settore che non ha ancora ricevuto una regolamentazione adeguata. Qualcosa di cui, forse, ci si dovrebbe preoccupare prima di tariffe e pagamenti.
Condividi l'articolo
Un attacco ransomware ad Axios mette K.O. il 40% delle scuole italiane
I vecchi NAS QNAP esposti ad attacchi in remoto
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.