






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Sorpresa: è comparsa una nuova variante di Mirai!
La botnet prende di mira numerosi dispositivi IoT, ma si concentra su alcuni dispositivi di D-Link, Netgear e SonicWall.
Dura a morire: a quasi 5 anni dalla sua comparsa, Mirai fa ancora parlare di sé. Ad allarmare gli esperti di sicurezza è una nuova versione della botnet che utilizza un mix di vecchie e nuove tecniche per compromettere i dispositivi IoT.
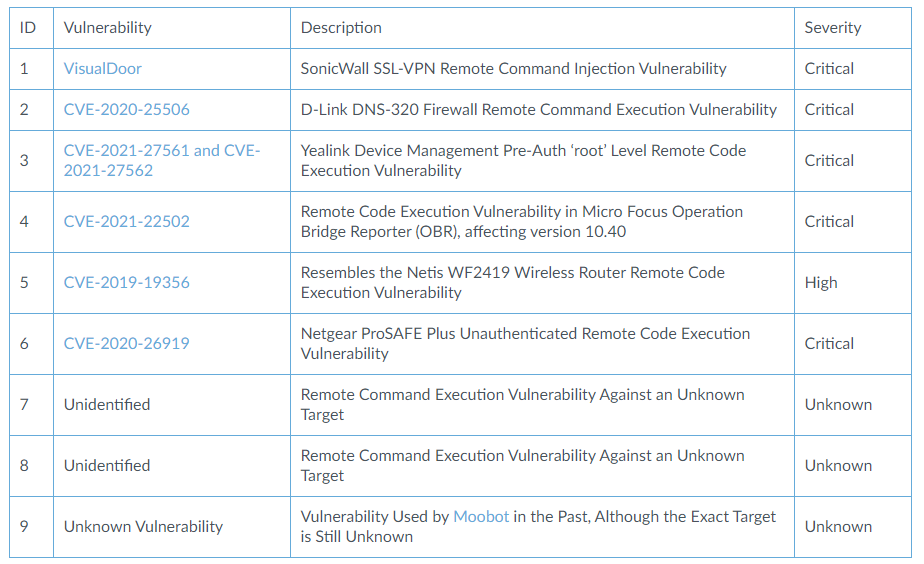
Come si legge nel report pubblicato su Internet dai ricercatori di Palo Alto Networks, la nuova variante è stata scoperta lo scorso febbraio. Secondo l’analisi condotta dalla Unit 42 della società di sicurezza, il malware sfrutterebbe una serie di vulnerabilità piuttosto recenti che prendono di mira alcune specifiche appliance di sicurezza.
La prima, battezzata con il nome di VisualDoor, è una falla di sicurezza nei sistemi SSL-VPN di SonicWall. A questa, gli autori della nuova versione di Mirai hanno affiancato l’uso di una serie di vulnerabilità conosciute che interessano i firewall D-Link (CVE-2020-25506) e Netgear ProSAFE PLUS (CVE-2020-26919).
Dall’analisi emergono anche altri possibili exploit, uno dei quali potrebbe fare leva su una vulnerabilità dei router wireless Netis WF2419 (CVE-2019-19356), mentre gli altri tre sono ancora in corso di identificazione, anche se i ricercatori sono convinti che riguardino altri dispositivi IoT.
Da un punto di vista tecnico, il malware agisce seguendo il classico modus operandi di Mirai: una volta ottenuto l’accesso al dispositivo, scarica e installa una serie di eseguibili che ne consentono la diffusione, utilizzando tecniche di brute forcing o attacchi a dizionario basati su elenchi di credenziali predefinite.
Tra i componenti individuati, ce ne sono anche alcuni (come Lolol.sh) che sono pensati per implementare un filtro al traffico indirizzato alle porte normalmente utilizzate per comunicazioni HTTP; telnet e SSH. Una procedura che rende più difficile la connessione in remoto da parte degli amministratori IT e garantisce un maggiore livello di persistenza del malware.
Il fatto che la nuova versione di Mirai utilizzi vulnerabilità conosciute, sottolineano i ricercatori, potrebbe permettere di arginare rapidamente gli attacchi attualmente in corso. La chiave, come al solito, è rappresentata dalle tempistiche con cui verranno applicate le patch.
Condividi l'articolo
Operazione Diànxùn: hacker cinesi a caccia di dati sul 5G
Google realizza un exploit basato su Spectre per le CPU Intel
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.