






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Nuovo attacco contro Firefox sfrutta il “puntatore truffaldino”
È una tecnica conosciuta fin dal 2010, che sfrutta le funzioni di personalizzazione dei siti per “dirottare” i click dei visitatori sulle pagine.
A volte ritornano. Questa volta è il turno del trucco del “puntatore truffaldino” (evil cursor) che gli sviluppatori di browser conoscono (e hanno bloccato) da ormai 10 anni.
Secondo i ricercatori di Sophos, però, qualcuno sarebbe riuscito a dare nuovo smalto allo stratagemma, aggirando i sistemi di protezione di Mozilla Firefox.
Come spiegano gli esperti della società di sicurezza in un report pubblicato sul blog ufficiale dell’azienda, i pirati hanno sfruttato una vulnerabilità che Mozilla, dopo la segnalazione, ha corretto nella versione 79 di Firefox.
Ma di cosa si tratta esattamente? Il trucco del “puntatore truffaldino” sfrutta alcune possibilità di personalizzazione del browser che, fino a qualche anno fa, erano concesse ai siti Web. In particolare, quella di modificare la forma e lo stile grafico dl puntatore del mouse.
Il problema è che, utilizzando questa funzione, è possibile modificare le dimensioni del puntatore stesso e trarre in inganno i visitatori per far loro credere di selezionare una voce, un collegamento o un pulsante diverso da quello che effettivamente stanno selezionando.
Come mostra questo video pubblicato da Sophos, la tecnica consente di “spostare” il punto in cui viene eseguito il click, aprendo la strada a ogni tipo di truffa. È possibile, per esempio, fare in modo che il visitatore faccia click su “Sì” quando in realtà intende selezionare “No” in una finestra di dialogo, con le conseguenze che si possono immaginare in termini di sicurezza.
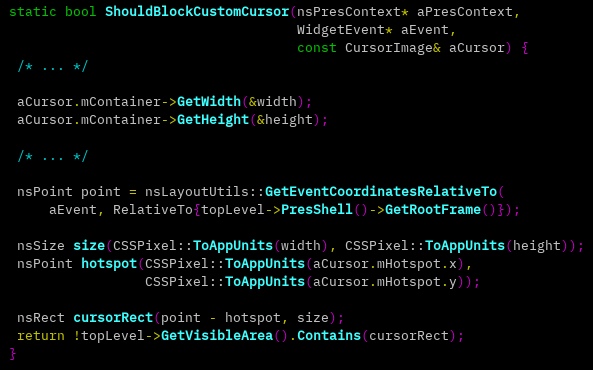
Il bug, emerso già in passato, era stato risolto da Mozilla con numerose patch, l’ultima delle quali è stata realizzata e distribuita nel 2018. Qualcuno, però, avrebbe trovato il modo di aggirare la protezione introdotta dagli sviluppatori.
Secondo i ricercatori, l’obiettivo sarebbe stato raggiunto creando una sorta di “loop” che avrebbe impedito alla patch di funzionare correttamente, aprendo la strada quindi al caricamento di un classico “cursore truffaldino”.
Con il nuovo aggiornamento, la vulnerabilità è stata corretta e il rischio di finire vittima di questo banale stratagemma è sventata.
Condividi l'articolo
I ransomware sono raddoppiati nel secondo trimestre
L’aggiornamento di agosto per Android è piuttosto “impegnativo”
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.