







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Attacco a un server MDM per diffondere un malware per Android
L’azione mirata ha permesso ai pirati di prendere il controllo del sistema di Mobile Device Management e distribuire il trojan Cerberus.
L’adozione di sistemi di Mobile Device Management (MDM) rappresentano uno strumento fondamentale attraverso il quale le aziende possono garantire un adeguato livello di sicurezza sui dispositivi mobili dei loro dipendenti, prevedendo la distribuzione centralizzata di aggiornamenti e il controllo dei software di protezione.
Come ogni sistema centralizzato, però, MDM rappresenta un bersaglio ideale per i pirati informatici, che potrebbero sfruttarlo per colpire con facilità un elevato numero di dispositivi sfruttando un canale privilegiato.
Fino a oggi, però, questa era solo un’ipotesi. Ora non più. Come spiegano i ricercatori di Check Point, il primo caso di violazione di un sistema MDM è stato compiuto da un gruppo di pirati informatici che hanno sfruttato la tecnica per diffondere Cerberus, un trojan per smartphone Android.
Nel loro report, gli analisti della società di sicurezza ricostruiscono la vicenda partendo dal rilevamento di una inusuale diffusione del malware che ha insospettito da subito gli esperti.
L’azienda colpita, di cui non indicano il nome, ha infatti subito un attacco che ha portato in pochissimo tempo all’infezione del 75% dei dispositivi mobili aziendali.
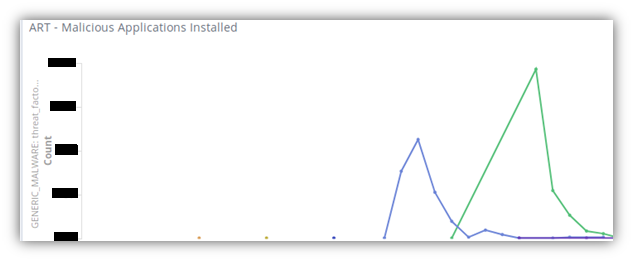
Un fenomeno che ha fatto pensare a due ipotesi: l’utilizzo di un malware in grado di diffondersi attraverso una sorta di “movimento laterale” all’interno della rete mobile dell’azienda o, appunto, la compromissione del sistema MDM.
L’azienda interessata ha confermato la seconda ipotesi, senza fornire però maggiori dettagli sulle modalità con cui i cyber-criminali avrebbero preso il controllo del sistema.
Anche se derivato da un malware originariamente specializzato nel furto delle credenziali dei servizi bancari, Cerberus è un classico trojan programmato per sottrarre informazioni personali e, in particolare, le credenziali di accesso a servizi, gli SMS e il registro delle chiamate.
L’obiettivo dei pirati informatici, quindi, era presumibilmente quello di avviare una campagna di spionaggio in grande stile ai danni dell’impresa colpita.
Condividi l'articolo
Il 44% dei dipendenti italiani guarda contenuti per adulti dai dispositivi utilizzati per lavoro
Boom di attacchi ai collegamenti in remoto RDP
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.