






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Kr00k: reti Wi-Fi a rischio intercettazione
La vulnerabilità dei chip Broadcom e Cypress consente di “azzerare” la protezione crittografica delle comunicazioni.
Gli esperti mettono le mani avanti, spiegando che il problema non ha il livello di gravità di altri bug (come KRACK) che in passato hanno afflitto le reti Wi-Fi. Il nuovo bug, però, è qualcosa di serio e interessa miliardi di dispositivi.
Battezzata con il nome di Kr00k, la vulnerabilità CVE-2019-15126 è stata individuata dai ricercatori di ESET e riguarda tutti i chip Wi-Fi prodotti da Broadcom e Cypress. Il bug, quindi, interessa numerosi modelli di smartphone (dall’iPhone al Samsung Galaxy) e dispositivi di ogni tipo come Kindle o access point come quelli di Asus e Huawei.
Come si legge in un corposo report pubblicato sul sito della società di sicurezza, il problema riguarda la fase di “disassociazione” e “riassociazione”, una procedura che può avvenire a causa di un’interferenza o, più semplicemente, quando il Wi-Fi viene disattivato sul dispositivo.
Durante questa procedura, la chiave temporanea usata per crittografare i dati (conservata nel chip) viene resettata. SI tratta di un’operazione normale e, teoricamente, il chip non dovrebbe trasmettere alcun dato dopo questo momento.
I ricercatori di ESET, però, hanno scoperto che i dati contenuti nel buffer di trasmissione del chip vengono invece inviati utilizzando la “zero key”, cioè una chiave impostata su zero. Questi dati, di conseguenza, possono essere intercettati e decodificati facilmente.
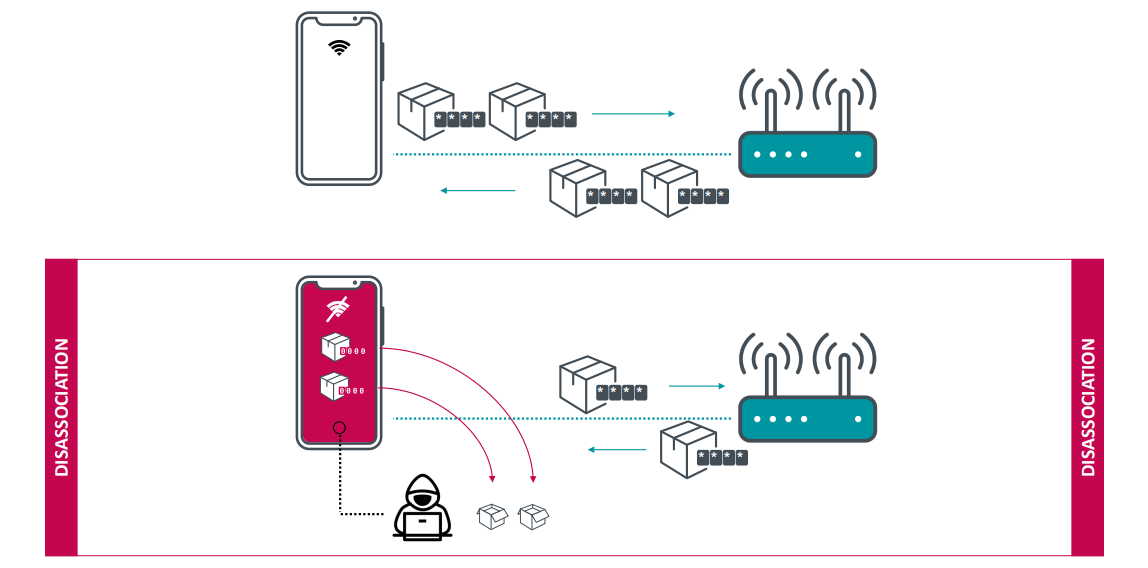
Per sfruttare la vulnerabilità, un pirata informatico non dovrebbe fare altro che forzare una serie di disassociazioni (i ricercatori spiegano come esistano molte tecniche che lo permettono) per sottrarre dati potenzialmente sensibili dal dispositivo.
Il problema è serio, ma non gravissimo. Le comunicazioni tramite TLS, VPN o instradate attraverso circuiti come Tor rimangono infatti protette.
In seguito alla segnalazione di ESET, tutti i produttori hanno sviluppato e stanno distribuendo le patch che correggono il problema. La falla di sicurezza, inoltre, può essere rimossa attraverso una modifica delle impostazioni attivando, se possibile, il sistema di autenticazione WPA3 (Kr00k riguarda solo WPA2) sugli access point.
Condividi l'articolo
Polys: il primo sistema di voto basato su blockchain
Attacchi a raffica a WordPress prendono di mira plugin vulnerabili
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.