






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
RevengeHotels: attacchi mirati agli alberghi colpiscono anche l’Italia
I pirati informatici utilizzano email di phishing per compromettere i sistemi delle strutture alberghiere e rubare i dati delle carte di credito dei clienti.
Hotel, alberghi e bed and breakfast sembrano essere diventati un obiettivo privilegiato per i cyber-criminali. A confermarlo è un rapporto di Kaspersky che accende i riflettori su una campagna di pirateria informatica battezzata RevengeHotels.
Gli attacchi, spiegano i ricercatori della società di sicurezza, avvengono attraverso email di phishing che i pirati realizzano con estrema cura, cercando di impersonare aziende e partner commerciali che hanno rapporti con la vittima.
Allegato al messaggio, di solito, c’è un allegato che contiene i trojan utilizzati per infiltrare i sistemi della struttura alberghiera. I formati preferiti sono quelli Office e, in particolare, i ricercatori hanno individuato l’utilizzo di file che sfruttano una vulnerabilità (CVE-2017-0199) conosciuta fin dal 2017.
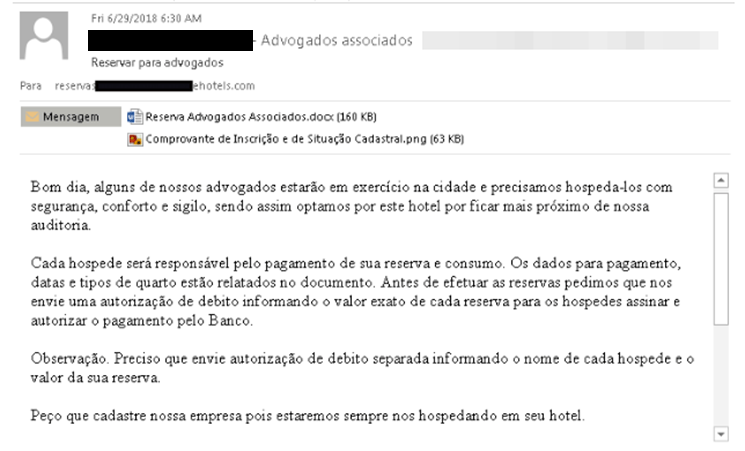
I malware utilizzati sono tutti conosciuti e, probabilmente, acquistati dai pirati informatici sul mercato nero. Tra questi ci sono RevengeRAT, NjRAT, NanoCoreRAT e ProCC. I cyber-criminali, però, utilizzerebbero anche un modulo “fatto in casa” chiamato ScreenBooking.
Insomma: il modus operandi non è nulla di particolarmente originale e l’uso di vulnerabilità conosciute conferma ancora una volta il problema relativo al livello di sicurezza dei sistemi informatici utilizzati nel settore turistico.
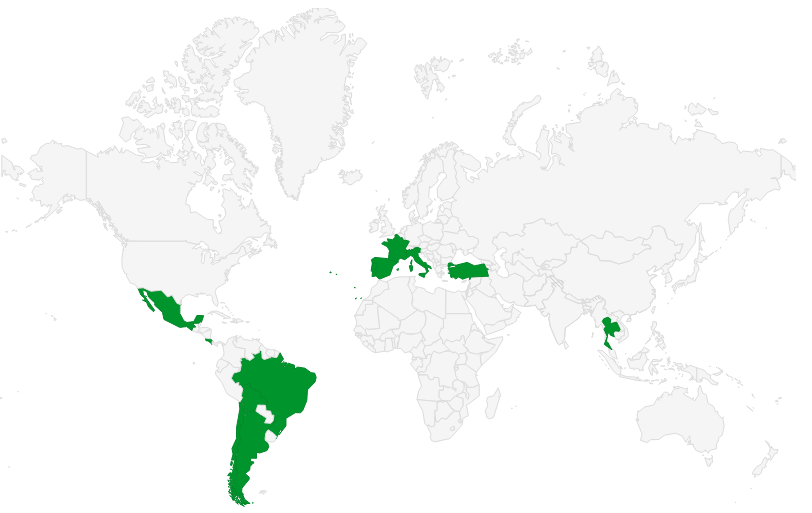
Il gruppo, attivo in Argentina, Bolivia, Cile, Costa Rica, Francia, Italia, Messico, Portogallo, Spagna, Tailandia e Turchia è interessato principalmente ai dati delle carte di credito dei clienti degli alberghi, ma utilizza anche tecniche che gli permettono di accedere ai dati di pagamento comunicati attraverso le piattaforme di prenotazione online, come Booking.com.
In alcuni casi, spiegano i ricercatori, l’accesso tramite trojan ai sistemi degli alberghi vengono addirittura venduti attraverso la formula del “malware as a service”. In pratica, chiunque può “affittare” una backdoor che gli consente di accedere ai dati registrati.
Tra i suggerimenti che gli esperti di Kaspersky rivolgono ai turisti per evitare di finire vittima di attacchi simili c’è anche quello di usare per i pagamenti wallet virtuali come Apple Pay o Google Pay.
Condividi l'articolo
Database di TrueDialog espone milioni di SMS. E non solo…
Google: in 3 mesi dodicimila attacchi a Gmail da “hacker di stato”
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.