






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Singapore: router vulnerabili per una dimenticanza dei tecnici
Aperto l’accesso in remoto per manutenzione, ma dopo l’intervento i tecnici hanno lasciato aperta le porta che consente di prendere il controllo dei router.
L’esperienza insegna e la lezione, questa volta, arriva da Singapore dove un Internet Provider ha messo a rischio migliaia di dispositivi a causa di una semplice dimenticanza.
A riportare la vicenda sono stati i ricercatori di NewSky Security, che durante una serie di controlli si sono accorti della presenza di 975 router la cui porta 10.000 risultava aperta e il sistema di login disattivato, con la conseguenza che chiunque avrebbe potuto accedere senza autenticazione all’interfaccia di controllo.
Gli analisti hanno immediatamente segnalato la situazione al CERT di Singapore che ha Identificato l’Internet Provider che li gestiva (il colosso dell’area SinTel) e avviato i contatti per capire cosa fosse successo.
La spiegazione è arrivata a breve: i dispositivi in questione erano infatti stati sottoposti a un intervento di manutenzione in remoto per risolvere un malfunzionamento. Una volta terminate le operazioni però, i tecnici si erano dimenticati (sigh!) di ripristinare le impostazioni predefinite e avevano quindi lasciato attivo il port forwarding.
Un eventuale pirata informatico avrebbe potuto quindi accedere al sistema di controllo dei router, aprire le impostazioni avanzate e modificare le credenziali di accesso ottenendo un doppio obiettivo: ottenere il controllo del dispositivo e “tagliare fuori” il legittimo proprietario.
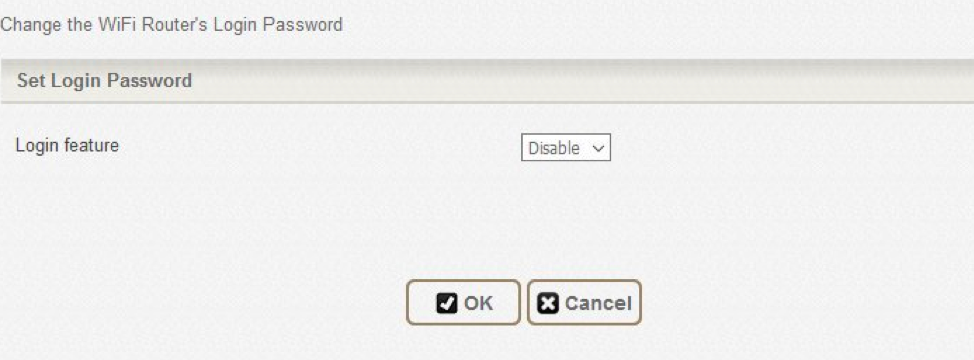
Pochi clic avrebbero permesso di accedere alla funzione di cambio password. Da quel momento il router sarebbe stato letteralmente “sequestrato”.
Come fanno notare i ricercatori di NewSky Security, poi, il rischio in questo caso non riguardava soltanto la possibilità che i router venissero compromessi, ma che gli attacchi coinvolgessero anche tutti i dispositivi collegati alla rete locale.
La vicenda si è conclusa con l’intervento di SingTel, che ha disattivato la funzione di port forwarding “disinnescando” quello che avrebbe potuto diventare un serio problema di sicurezza. Speriamo solo che in futuro non si ripetano simili “distrazioni”.
Condividi l'articolo
Come ti dirotto il bonifico con BackSwap
Attacco a Z-Wave mette a rischio milioni di dispositivi IoT
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.