







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Triplo attacco con il trojan Zyklon HTTP
Il malware viene distribuito tramite email sfruttando tre vulnerabilità piuttosto recenti del software Microsoft. E una non è stata corretta…
Nell’ottica di un pirata informatico, affidarsi a una sola tecnica di attacco non è una buona idea. I ricercatori di sicurezza, infatti, possono prendere piuttosto rapidamente le contromisure per bloccarla.
Il gruppo di cyber-criminali che sta cercando di diffondere Zyklon HTTP in questi giorni, di conseguenza, ha deciso di diversificare le tecniche di attacco in modo da renderle imprevedibili.
Come riportano i ricercatori di Fireeye, che hanno studiato l’attacco, il trojan viene diffuso sempre attraverso un documento Word allegato a un messaggio di posta elettronica (e contenuto in un archivio ZIP per offuscarne il contenuto), ma il file DOC e il relativo exploit può cambiare casualmente. I ricercatori ne hanno individuati tre tipi, ognuno dei quali sfrutta una tecnica diversa per avviare l’installazione del malware.
Tutte fanno leva su vulnerabilità conosciute, due delle quali sono state corrette con gli aggiornamenti di Microsoft nei mesi scorsi. La terza, invece, non viene considerata dall’azienda di Satya Nadella una vera falla di sicurezza, ma una “feature”.
Andiamo con ordine: la prima falla (CVE-2017-8759) riguarda la piattaforma .NET e consente la manipolazione di dati, la creazione di account con elevati privilegi e la possibilità di installare programmi sul sistema.
La seconda (CVE-2017-11882) è invece quella relativa al famigerato componente Microsoft Equation Editor (ne abbiamo parlato in questo articolo) e ha la caratteristica di attivarsi senza che sia necessaria alcuna interazione con l’utente: una volta aperto il file, l’attacco parte automaticamente.
La terza tecnica di attacco sfrutta invece la funzione DDE (Dynamic Data Exchange) di cui abbiamo parlato in questa occasione e che non richiede nemmeno l’uso di un allegato. Purtroppo per questo attacco (che in ogni caso richiede un clic di conferma da parte dell’utente) non ci sono aggiornamenti. Secondo Microsoft, infatti, DDE è una semplice funzione e non una falla di sicurezza.
I pirati informatici che stanno conducendo la campagna di distribuzione di Zyklon HTTP, però, stanno utilizzando una strategia piuttosto bizzarra. Se i documenti infetti che sfruttano Ia funzione DDE scaricano direttamente il payload principale che poi installa il trojan scaricandolo da un server dedicato, gli altri eseguono un passaggio intermedio.
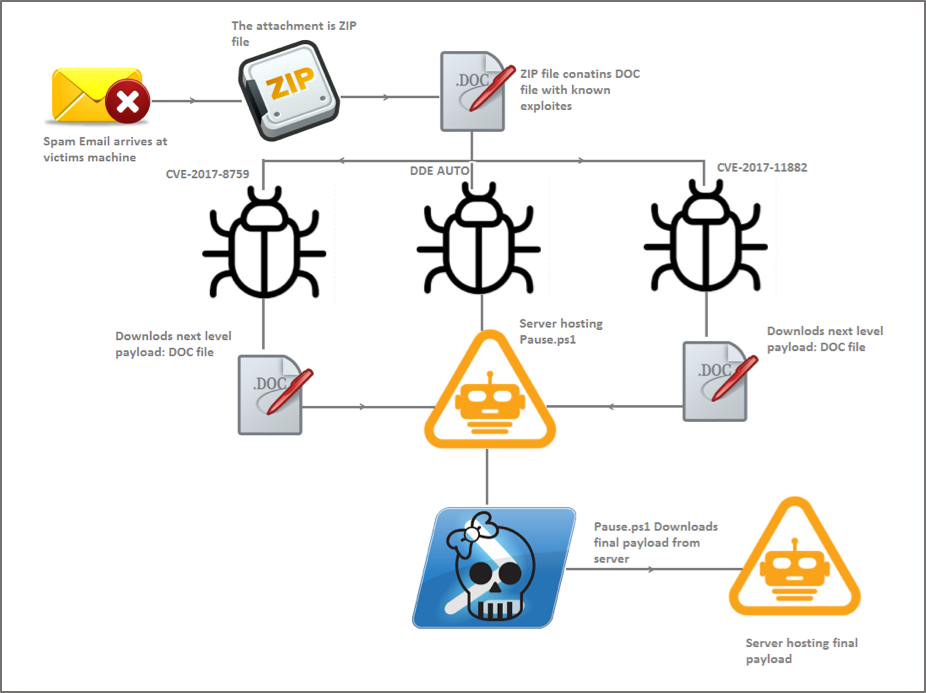
Ecco lo schema di attacco (piuttosto arzigogolato) utilizzato in questi giorni per diffondere il trojan.
Stando a quanto hanno scoperto i ricercatori, le vulnerabilità vengono sfruttate per avviare il download di un secondo documento Word che contiene il comando PowerShell che avvia il download del payload.
Zyklon http è un trojan piuttosto comune, che però ha caratteristiche che lo rendono decisamente “rognoso” da individuare. Le comunicazioni verso il server Command and Control, per esempio, avvengono attraverso il circuito Tor, utilizzando una codifica RSA.
Il malware è programmato per fare incetta delle password utilizzate dalla vittima per vari servizi Internet (dalle email ai social network), ma sul mercato nero (dove viene venduto per poco più di 100 dollari) sono disponibili anche dei moduli aggiuntivi che comprendono la possibilità di rubare le credenziali di videogiochi, software commerciali e anche alcune funzioni particolari come la possibilità di modificare le impostazioni di eventuali miner per cripto-valute per dirottare i proventi sul wallet di chi controlla Zyklon HTTP.
Condividi l'articolo
Cyber-spionaggio di stato: gli attacchi sono su larga scala
Arriva chaiOS, l’attacco che blocca l’iPhone iOS con un messaggio
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.
One thought on “Triplo attacco con il trojan Zyklon HTTP”