






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Vulnerabilità nei sistemi Siemens. Sistemi industriali a rischio
Le falle di sicurezza riguardano router, access point e firewall in ambito industriale. L’azienda: “stiamo preparando gli aggiornamenti”.
I bug sono seri e possono provocare nella migliore delle ipotesi un crash del sistema. Nella peggiore, l’avvio di esecuzione di codice in remoto o, in altre parole, l’installazione di un malware.
Le falle di sicurezza rese pubbliche da Siemens riguardano i sistemi SCALANCE W1750D, SCALANCE M800 e SCALANCE S615, tutti apparati dedicati al mondo dell’industria.
La gravità del bug, che affligge il firmware degli apparati in questione, è evidente dal fatto che l’azienda ha rilasciato un alert ancora prima di avere un update disponibile.
Il security advisor pubblicato sul sito contiene raccomandazioni per “configurare l’ambiente in base alle linee guida” fornite da Siemens stessa. Come dire: proteggete le reti in attesa degli aggiornamenti.
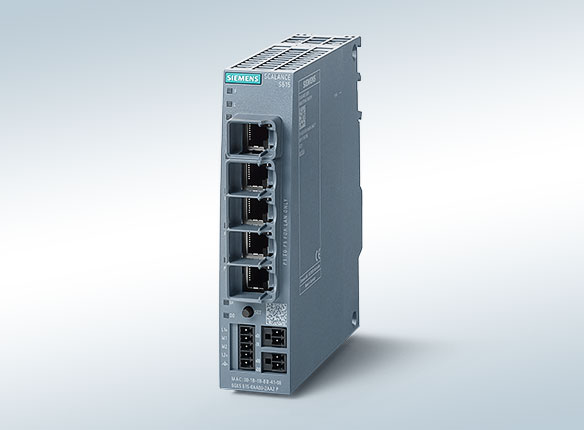
Una vulnerabilità in un device dedicato alle comunicazioni a livello industriale può tramutarsi in un vero disastro. Non stupisce che Siemens ci vada con i piedi di piombo.
Le vulnerabilità, infatti, riguardano le modalità di gestione dei collegamenti Wi-Fi e i sistemi di accesso attraverso UMTS e GPRS. La più grave delle vulnerabilità (CVE-2017-14491) consente un attacco che però deve essere portato da un soggetto che si trova nelle condizioni di agire come “Man in the middle”.
In attesa degli update che risolvono il problema, gli utenti dovrebbero seguire le indicazioni degli analisti Siemens. Per quanto riguarda SCALANCE W1750D, gli utenti che non utilizzano le funzionalità “OpenDNS”, “CaptivePortal” o “URL redirection” dovrebbero modificare le impostazioni del firewall per bloccare il traffico in accesso su protocollo UDP alla porta 53.
Su SCALANCE M800/S615, invece, il consiglio è di disabilitare il Proxy DNS per il dispositivo e configurare i device nella rete locale per collegarsi a un altro DNS.
Condividi l'articolo
Kaspersky è stata davvero violata dai servizi segreti russi?
Anche i pirati informatici fanno errori di distrazione
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.