






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Una nuova variante del trojan BankBot finisce su Google Play
Il malware sfrutta il servizio di accessibilità di Android per violare i dispositivi. ESET: “Sfrutta tecniche avanzate di offuscamento”.
Era “nascosto” in una falsa versione di Jewels Star e in questo modo è riuscito a finire sullo Store ufficiale di Google Play. In questo modo BankBot, un trojan bancario comparso all’inizio dell’anno, ha potuto colpire indisturbato migliaia di smartphone e tablet Android.
Il malware, come spiegano dalle parti di ESET in un report che descrive caratteristiche e funzionalità del trojan, è stato “reimpacchettato” dai suoi autori sfruttando una funzione di offuscamento del codice migliorata, una sofisticata funzionalità di esecuzione del payload e un complesso meccanismo di infezione che sfrutta il Servizio Accessibilità di Android come fatto in precedenza da altri malware per il sistema Google.
La tecnica di attacco è la seguente: quando un utente scarica da Google Play Jewels Star Classic (i ricercatori di ESET specificano che gli autori del gioco originale non sono in alcun modo legati a questa campagna malware), ottiene un gioco Android perfettamente funzionante ma che nasconde il payload di BankBot.
Il codice del trojan viene attivato dopo 20 minuti dalla prima esecuzione di Jewels Star Classic attraverso un avviso che compare sul dispositivo e che richiede all’utente di abilitare Google Service. Il messaggio, naturalmente, prevede una sola possibile risposta (OK) e dirotta in realtà la vittima sul menu di Accessibilità di Android.
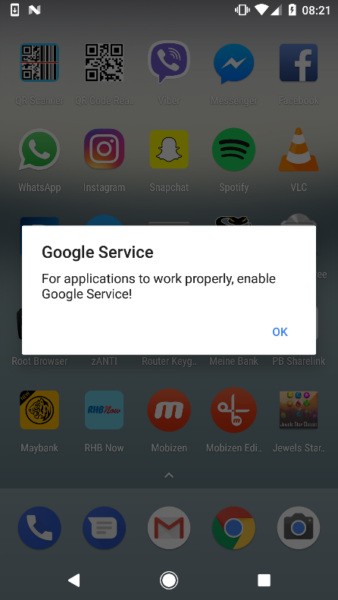
Abilitare Google Service? Non è proprio una bella idea…
A questo punto il malware crea un nuovo “Google Service” che chiede una nuova autorizzazione attraverso la quale si forniscono i permessi di accessibilità a BankBot. In questo modo il trojan può avere mano libera e puntare, in particolare, ai dati della carta di credito della vittima.
Gli analisti di ESET specificano che Jewels Star Classic è solo una delle app che i cyber-criminali hanno usato per diffondere il trojan. Per rilevarne l’eventuale presenza consigliano di controllare le app presenti sul dispositivo. Se tra queste c’è Google Update o System Update (e sul dispositivo compare spesso l’avviso di Google Service) il dispositivo è infetto.
Per rimuovere BankBot manualmente bisogna disabilitare i diritti di amministratore sul dispositivo per System update e procedere poi alla disinstallazione di “Google Update”.
Condividi l'articolo
Una falla negli switch Siemens mette a rischio i sistemi industriali
Hacker incassa 63.000 dollari in Monero compromettendo server ISS
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.