






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
I pirati pubblicano le master key per il ransomware Wallet
I codici inviati a Bleeping Computer. Subito disponibile uno strumento gratuito per decriptare i file presi in ostaggio.
Nulla dura in eterno, nemmeno i ransomware. Nell’ultimo anno, i pirati informatici hanno più volte aggiornato e sostituito i malware usati per ricattare le loro vittime.
In alcuni casi il cambiamento è dovuto al fatto che i ricercatori di sicurezza sono riusciti a scardinarne il sistema crittografico. In altri, invece, l’alternanza sembra dovuta a una sorta di pianificazione decisa a tavolino.
È il caso dei ransomware della famiglia Crysis, che dallo scorso novembre ha subito numerose metamorfosi. Al ransomware originale (che ha interrotto la sua attività nel novembre scorso) è succeduto Dharma, che a marzo è stato infine sostituito da Wallet.
Ora anche Wallet sembra essere destinato alla pensione, sostituito da una nuova versione della famiglia Crysis che utilizza l’estensione .onion per la crittografia dei file.
La notizia, però, è che gli autori del ransomware hanno rilasciato pubblicamente le master key che permettono di decrittare i file presi in ostaggio da Wallet.
I codici sono stati inviati a Bleeping Computer sotto forma di un collegamento a Pastebin, il cui contenuto ha permesso ai ricercatori di realizzare un tool per il recupero dei dati.
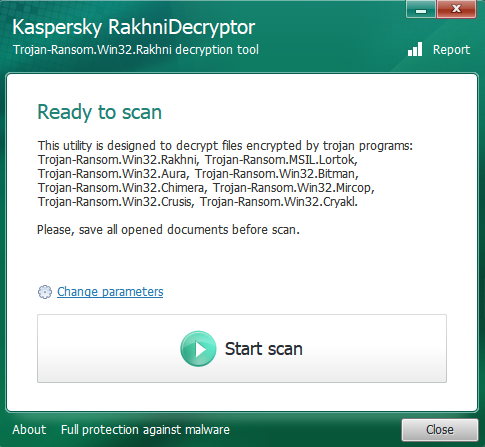
Il tool è stato sviluppato da Kaspersky e consente di recuperare i file in una manciata di minuti.
Non è la prima volta che succede: a ogni evoluzione del ransomware, infatti, i pirati hanno regolarmente pubblicato le chiavi che permettono di recuperare documenti e file crittografati dal ransomware in via di pensionamento.
Difficile capire quali siano le motivazioni dietro questo comportamento. È possibile, però, che i cyber-criminali rilascino le chiavi sulla base di un semplice ragionamento logico: una volta passato un periodo sufficiente di tempo, è ragionevole pensare che chi aveva intenzione di pagare abbia già pagato.
Offrire gratuitamente le chiavi a chi ha deciso di non cedere al ricatto, a questo punto, è semplicemente il segnale che i pirati non hanno intenzione di accanirsi sulle sventurate vittime.
Quale che sia la logica dietro il gesto dei pirati informatici, la buona notizie è che le vittime di Wallet possono ora scaricare lo strumento gratuito pubblicato sul sito No More Ransom a questo indirizzo e “liberare” i loro file senza sborsare un euro.
Condividi l'articolo
Il malware Athena della CIA sviluppato con un contractor privato
Protezione per i dispositivi IoT con F-Secure Sense
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.