






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Hacker turchi violano account Twitter: insulti all’Olanda
Gli attivisti pro-Erdogan hanno sfruttato una vulnerabilità di Twitter Counter, un’app di terze parti collegata al servizio di Twitter.
Lo scontro tra Olanda e Turchia sulla vicenda dei viaggi negati ai ministri del governo Erdogan travolge anche Internet.
Nella giornata di ieri alcuni hacker filo-turchi sono riusciti a violare numerosi account Twitter di alto livello e li hanno utilizzati per postare sul social network una serie di messaggi contenenti insulti e accuse nei confronti dei politici olandesi.
I toni dei messaggi, simili a quelli inseriti in una contemporanea campagna di defacing che ha colpito centinaia di siti Internet, sono esattamente quelli utilizzati dai politici del governo Erdogan in risposta ai divieti imposti dal governo dei Paesi Bassi, con hashtag del tipo #Nazihollanda.
Se il defacing non è una grande novità, l’azione degli hacker turchi ha invece suscitato un certo allarme per quanto riguarda la violazione di Twitter. Tra gli account violati c’erano infatti quelli di Forbes, dell’UNICEF, della BBC North America, di Reuters Japan, Starbucks Argentina, Amnesty International, della filiale spagnola della Nike e anche quelli di alcuni parlamentari europei.
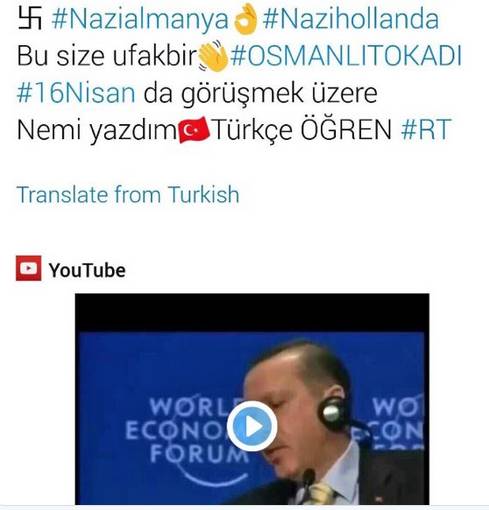
Messaggi di insulti agli olandesi e svastiche sono comparsi sui profili Twitter di numerose organizzazioni ed enti.
Il social network di Jack Dorsey, però, non ha colpe (per lo meno dirette) per quanto accaduto. Gli hacker, infatti, sarebbero riusciti a mettere le mani sugli account violando i sistemi di Twitter Counter, un’applicazione di terze parti che offre un servizio di analytics per Twitter. L’azienda, nella giornata di ieri, ha ammesso di aver subito l’attacco con un tweet.
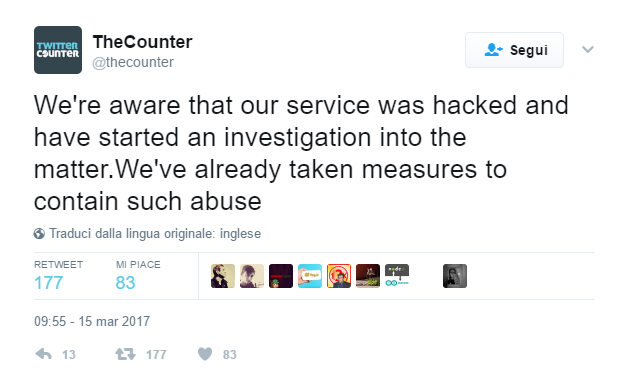
Dopo l’ammissione di aver subito un attacco, Twitter Counter ha interrotto il servizio. AL momento il sito non è raggiungibile.
L’episodio, in sé, non è particolarmente allarmante, visto che i legittimi proprietari degli account hanno potuto riprenderne il controllo senza troppi problemi. Ma accende i riflettori sul problema legato alle vulnerabilità “laterali” che si possono aprire quando si usano applicazioni di terze parti a cui viene dato il permesso di gestire un altro servizio.
Troppo, spesso, infatti, gli utenti che installano e usano applicazioni di questo genere non si rendono conto che stanno affidando dati sensibili a un soggetto che non ha le caratteristiche, magari semplicemente a causa delle dimensioni e delle sue capacità di investire in sicurezza, per garantirne una gestione adeguata.
Condividi l'articolo
Italia travolta dai ransomware: il "vaccino" di Bitdefender
PetrWrap: ecco la versione “piratata” del ransomware Petya
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.