






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Russia: arrestato ricercatore Kaspersky
Ruslan Stoyanov è accusato di tradimento. Con lui, arrestato il capo dei servizi segreti Sergei Mikhailov. L’azienda: “fatti precedenti alla sua assunzione”.
L’arresto di uno dei più importanti esperti di sicurezza impiegati in Kaspersky è una di quelle notizie che non passano inosservate. Soprattutto se l’accusa rivolta è quella di “tradimento”.
Protagonista della vicenda è Ruslan Stoyanov che, si scopre oggi, è stato arrestato lo scorso dicembre dalle autorità russe. Insieme a lui sarebbe finito in cella anche Sergei Mikhailov, fino al momento dell’arresto a capo dei servizi segreti russi FSB.
Stoyanov lavora da quasi 5 anni nella società di sicurezza russa, dove ricopre (o ricopriva) il ruolo di responsabile del Computer Incidents Investigation Team. Secondo quanto pubblicato in un comunicato ufficiale dell’azienda, però, i fatti su cui si fondano le accuse nei confronti del ricercatore risalirebbero a un periodo precedente.
Stando a quanto si legge sul suo profilo Linkedin, Stoyanov in precedenza ha lavorato per altre società di sicurezza, ma nel periodo tra il 2000 e il 2006 avrebbe fatto parte di un’unità investigativa sul cyber-crimine a Mosca. Non è escluso, quindi, che i reati di cui è accusato risalgano a quel periodo.
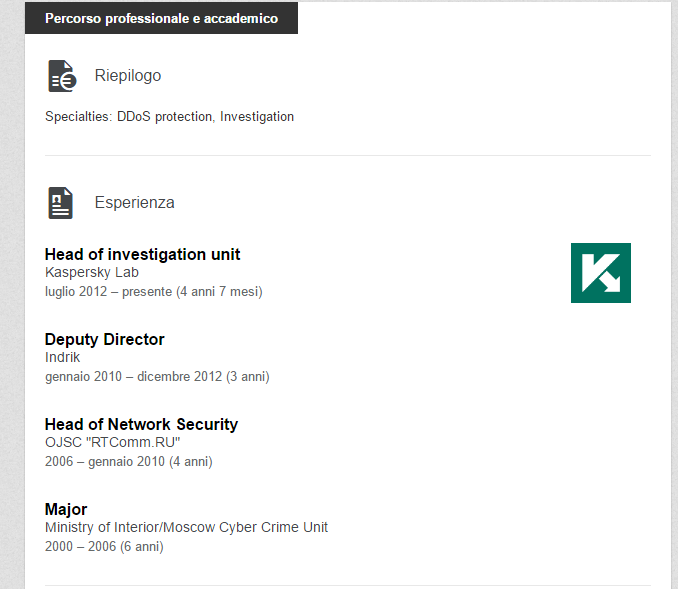
Tanta esperienza nella sicurezza, ma l’esordio lavorativo è avvenuto in ambito governativo
In tempi di Cyber Warfare, l’abbinamento tra un esperto di sicurezza informatica e un esponente dei servizi segreti non stupisce più di tanto.
A maggior ragione se si considera il clima internazionale piuttosto teso che si è creato in seguito alle accuse avanzate dagli USA nei confronti dei servizi segreti russi per le presunte interferenze nelle elezioni presidenziali proprio da parte dei servizi segreti russi.
L’FSB, cioè i servizi segreti civili della Federazione Russa, sono stati ripetutamente indicati come i mandanti dell’azione di hackeraggio ai danni del comitato elettorale del Partito Democratico durante le primarie statunitensi.
Stando a molti esperti di sicurezza, infatti, l’FSB avrebbe un solido legame con il gruppo hacker battezzato Cozy Bear, che ha portato l’attacco contemporaneamente (ma disgiuntamente) a Fancy Bear (o APT28), che si ritiene essere connesso invece ai servizi segreti militari (GRU).
Condividi l'articolo
Gmail blocca (finalmente) gli allegati in formato JS
Trojan per Linux trasforma le macchine in proxy
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.