






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Il ransomware MarsJoke colpirà anche in Italia
La campagna di distribuzione è iniziata da una settimana. Nel mirino uffici pubblici e scuole. Il malware sembra pensato per colpire anche il nostro paese.
Individuato alla fine di agosto di quest’anno, MarsJoke è diventato un problema a partire dal 22 settembre scorso, quando i cyber-criminali che lo utilizzano hanno avviato una vasta campagna di distribuzione via email del malware.
Stando all’analisi di Proofpoint, la campagna di distribuzione prende di mira principalmente organizzazioni pubbliche, scuole ed enti locali. Per il momento l’attacco riguarda principalmente gli Stati Uniti.
I messaggi di posta elettronica utilizzano un classico stratagemma di social engineering, che usa un oggetto e un testo che fanno riferimento a presunte procedure di consegna di spedizioni.
All’interno delle email è presente un link che punta a diversi siti Internet registrati di recente, sui quali è ospitato l’eseguibile che contiene il ransomware. Si tratta di un file eseguibile chiamato “file_6.exe”.
MarsJoke, una volta avviato, si comporta in maniera piuttosto comune: avvia il processo di crittografia dei file presenti sul computer (senza modificarne l’estensione) e visualizza un messaggio che chiede il riscatto sostituendo lo sfondo del desktop e visualizzando una finestra pop-up.
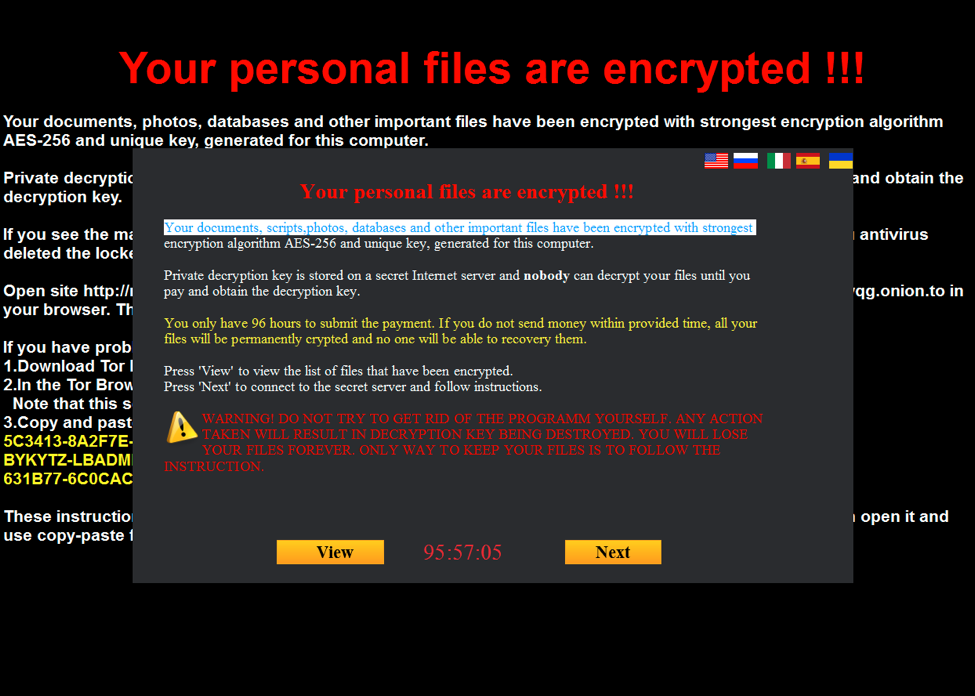
Richiesta di riscatto in più lingue, tra cui l’italiano… teniamoci pronti.
La finestra consente di visualizzare il messaggio in più lingue, compresa quella italiana. La presenza di messaggi nella nostra lingua, anche se per il momento non sono stati registrati casi di infezione, è un chiaro indizio del fatto che i pirati informatici hanno compreso il nostro paese tra quelli che potranno essere presi di mira nel corso della campagna.
Lo stile, dal punto di vista grafico, è quello del noto BTC-Locker, con le istruzioni per il pagamento del riscatto (0.7 Bitcoin, circa 300 euro) e un conto alla rovescia che concede 96 ore alla vittima per pagare il riscatto.
La gestione del ransomware avviene tramite un server Command and Control con il quale il malware comunica già al momento dell’installazione, fornendo ai cyber-criminali le informazioni di base sulla macchina colpita. Per il momento non è disponibile uno strumento per la decodifica dei file.
Condividi l'articolo
Scintille tra Mozilla e WoSign: “i loro certificati sono inaffidabili”
Google dichiara guerra ai cross-site scripting
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.