






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Ryuk: ransomware e furto di documenti in un colpo solo?
Un nuovo malware derivato dal ransomware setaccia i file presenti sul computer alla ricerca di documenti confidenziali da rubare.
Le strategie adottate dai cyber-criminali nelle loro azioni sono spesso “spezzettate” in diverse fasi. Non è raro, per esempio, che a un primo attacco ne seguano altri, portati attraverso ulteriori moduli dello stesso malware o nuovi strumenti di attacco che vengono installati sfruttando l’accesso al sistema.
È quello che gli appassionati di videogiochi chiamerebbero una “combo”, cioè una successione di mosse che ottimizzano il danno. Il caso più classico è quello di un attacco tramite un trojan che ruba informazioni al quale segue l’installazione di un ransomware (acquistato ad hoc sul mercato nero) una volta che il computer infetto è stato “spolpato” a sufficienza.
Il caso di Ryuk, però, rappresenta un’anomalia. Come spiega Bleeping Computer in un articolo, gli autori del ransomware sembrano aver fatto il percorso inverso.
I ricercatori di MalwareHunterTeam, infatti, avrebbero individuato un malware programmato per rubare documenti che sembra essere stato sviluppato a partire dal codice di Ryuk e pensato per agire in contemporanea con il ransomware.
Come spiegano gli analisti, si tratta di un “info stealer” che passa al setaccio tutti i file memorizzati all’interno del computer cercando in particolare file Word ed Excel, di cui analizza le caratteristiche per verificare che si tratti effettivamente di documenti di testo o fogli di calcolo.
Nella sua ricerca, il malware utilizza la stessa tecnica del ransomware, utilizzando una black list che gli permette di ottimizzare la sua attività evitando le cartelle di sistema o quelle che contengono software come “Intel”, “Windows”, “Mozilla” e simili.
Gli autori del malware, inoltre, sembrano avere le idee abbastanza chiare su quello che vogliono trovare. I file individuati vengono infatti analizzati alla ricerca di alcune parole chiave come “marketwired”, “10-Q”, “fraud”, “hack”, “tank”, “defence”, “military”, “checking”, “classified”, “secret”, “clandestine”, undercover”, “federal”.
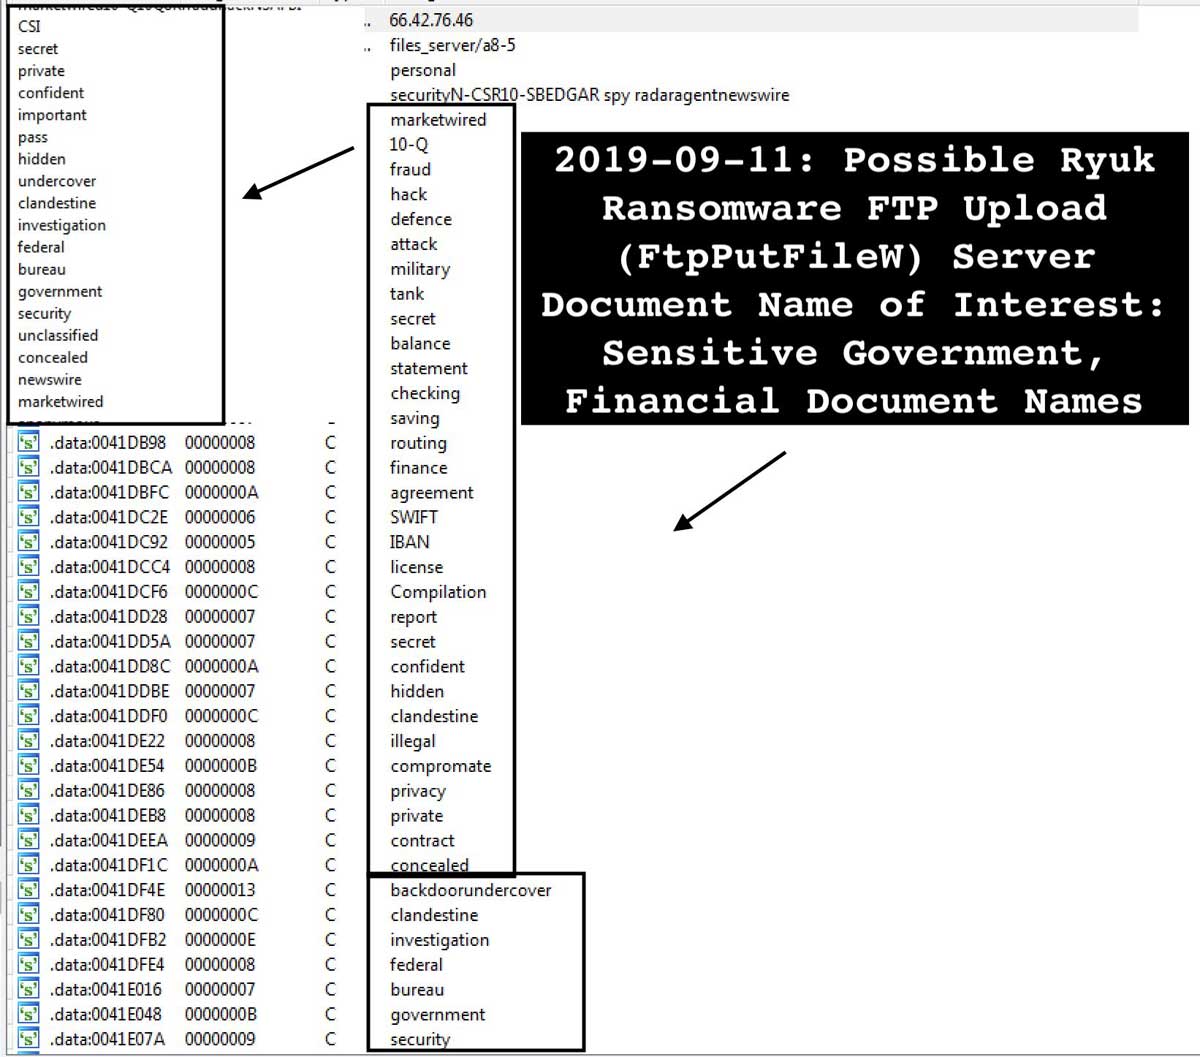
L’impressione, insomma, è che siano particolarmente interessati a documenti riservati (soprattutto in ambito militare e di intelligence) o collegati al settore finanziario.
Non solo: la ricerca comprende anche una serie di nomi propri (come Emma, Liam, Olivia, Noah) che secondo i colleghi di Bleeping Computer corrispondono ai nomi più usati negli Stati Uniti per i neonati nel 2018 secondo una statistica del dipartimento della Social Security statunitense.
L’ipotesi è che i pirati informatici intendano usare questo filtro per trovare informazioni riguardanti neonati per usare queste informazioni in una frode fiscale di cui abbiamo già parlato tempo fa. I documenti considerati “interessanti” vengono inviati a un server FTP controllato dai pirati.
Da un punto di vista operativo, è difficile capire quale possa essere l’esatta strategia dei pirati. Quello che è certo è che il malware è pensato per lavorare su un computer in cui è già presente il ransomware Ryuk. Tra i file da ignorare, infatti, compaiono anche RyukReadMe.txt (il documento creato dal ransomware per chiedere il riscatto) e tutti i file con estensione.RYK.
Molto probabilmente si tratta di una sorta di modulo aggiuntivo pensato per operare in contemporanea e presumibilmente prima che il ransomware proceda alla codifica dei file.
Condividi l'articolo
Il gruppo cinese Thrip prende di mira i sistemi satellitari
Falla nei load balancer BIG-IP di F5 Networks. Aziende a rischio attacco
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.