






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Traffico Internet europeo dirottato verso la Cina per due ore
L’errore è stato generato da un centro svizzero, che ha inviato a China Telecom circa 70.000 route di provider europei provocando malfunzionamenti e disagi.
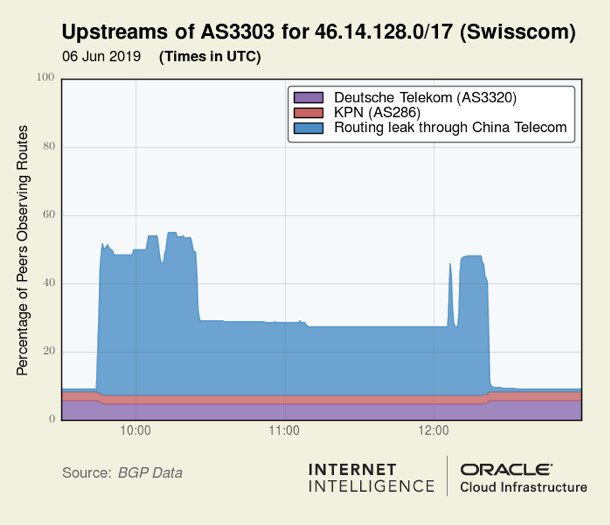
L’ennesimo cortocircuito nel sistema Border Gateway Protocol (BGP) ha provocato un “dirottamento” dei dati gestiti da alcuni provider europei verso la rete di China Telecom. Tutto è avvenuto nella mattinata del 6 giugno scorso.
Per due ore, spiegano dalle parti di Oracle in un report, migliaia di collegamenti sono stati gestiti dalla compagnia di telecomunicazioni cinese, che si è in pratica interposta anche in collegamenti tra macchine molto vicine tra loro. A essere maggiormente coinvolti sono stati Swisscom, l’olandese KPN, e le francesi Bouygues Telecom e Numericable-SFR.
Difficile capire cosa sia successo esattamente. Il protocollo BGP, utilizzato per gestire l’instradamento dei dati sulle varie reti a livello mondiale, è infatti un sistema piuttosto delicato e tutt’altro che perfetto.
In passato si sono verificati casi simili, sui quali grava tuttora l’ombra del dubbio che non si sia trattato di semplici “incidenti”, ma episodi di BGP hijacking, cioè un dirottamento deliberato delle connessioni.
Il caso più eclatante si è verificato nell’aprile del 2017 (ne abbiamo parlato in questo articolo) quando le transazioni di Visa e Mastercard hanno cominciato a transitare sui router di Rostelecom, una società di telecomunicazioni russa.
In quel caso, però, l’anomalia si era presentata per soli sette minuti. L’episodio del 6 giugno, invece, ha avuto una durata record: ben 2 ore nel corso delle quali i soggetti coinvolti hanno subito rallentamenti nelle connessioni ed errori a raffica che hanno impedito di raggiungere i server. Non solo: il dirottamento delle comunicazioni apre la strada, ovviamente, al sospetto di possibili intercettazioni dei dati trasmessi.
A quanto pare, il tutto sarebbe pertito da Safe Host, un data center svizzero che ha inviato le comunicazioni verso la Cina. Tutti i provider, spiegano gli esperti, utilizzano normalmente dei sistemi automatizzati per contenere situazioni del genere e fare in modo che il dirottamento venga bloccato in tempi rapidi. Dalle parti di China Telecom, però, qualcosa non ha funzionato e tutte le connessioni sono state gestite dal provider cinese per la bellezza di 120 minuti.
Condividi l'articolo
Pochi aggiornano e i pirati continuano a sfruttare la falla in Windows
Germania: backdoor in 4 modelli di smartphone Android
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.