






Aggiornamenti recenti Ottobre 23rd, 2026 6:17 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
- Claude evade (di nuovo) e attacca tre aziende reali
Il malware Rozena si evolve e diventa fileless
La nuova versione del trojan usa tecniche che gli consentono di compromettere il computer della vittima senza copiare file sul disco.
Quando si parla di attacchi “fileless” ci si può riferire a diversi tipi di minacce. In molti casi, infatti, si tratta di attacchi che non utilizzano veri malware ma solo sequenze di comandi che sfruttano strumenti legittimi di amministrazione (come PowerShell) per raggiungere l’obiettivo.
Anche i malware tradizionali, però, stanno seguendo questa direttrice e in alcuni casi si osservano casi in cui il loro codice subisce delle vere e proprie mutazioni per trasformarli in qualche cosa di più difficile da individuare una volta attivo, che può essere definito un ibrido tra un normale malware e un attacco “manuale”.
Come spiegano i ricercatori di G Data in un dettagliato report, in questo senso il caso di Rozena è esemplare. Il trojan è comparso nel 2015 e ha fatto ritorno ora in una versione “riveduta e corretta” che sfrutta tecniche “fileless” per compromettere il PC colpito.
Rozena usa come vettore di attacco un file eseguibile (mascherato da documento Word) che i pirati informatici distribuiscono attraverso pagine Web o via posta elettronica.
Una volta avviato, esegue una serie di script attraverso comandi PowerShell che consentono di aprire una connessione TCP tra la macchina infetta e l’autore del malware.
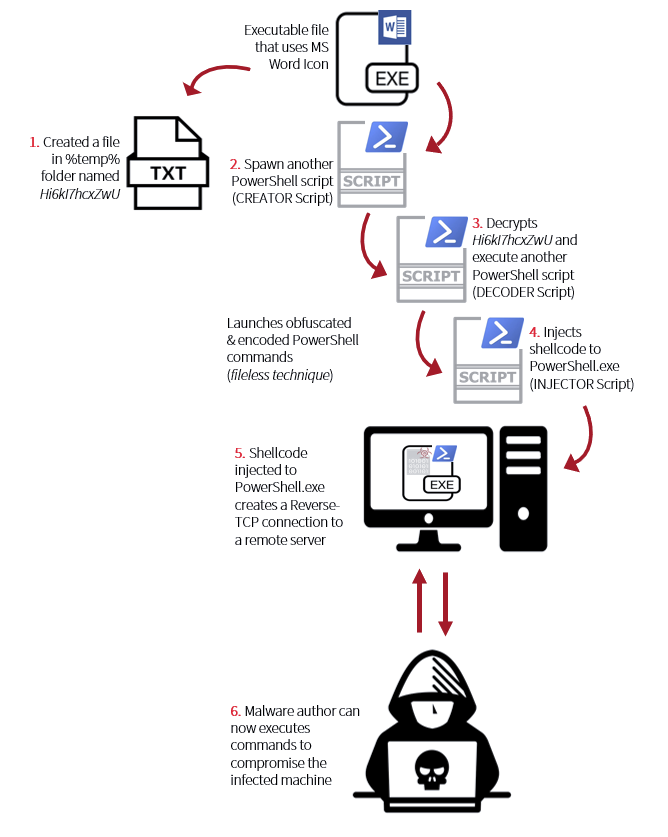
Rozena usa tre passaggi per iniettare lo shellcode che apre la backdoor. Tutti i comandi sono offuscati con crittografia per renderne più difficile l’individuazione.
L’esecuzione di PowerShell viene “nascosta” agli occhi della vittima attraverso l’uso di una serie di parametri che impediscono, per esempio, l’apertura del prompt visualizzato normalmente e nascondono il banner con le informazioni di Copyright che di solito appare all’avvio.
Il collegamento attraverso la backdoor, infine, punta a un server Command and Control su Kali Linux che utilizza il framework Metasploit per eseguire qualsiasi tipo di operazione (per esempio l’upload e l’avvio di ulteriore codice) sul PC compromesso.
Per mitigare il rischio di subire attacchi come questo, i ricercatori G Data consigliano di adottare alcuni accorgimenti che impediscono l’uso “improprio” degli strumenti di amministrazione di Windows.
Tra questi l’attivazione della modalità Constrained Language di PowerShell, che impedisce l’interazione con determinate API che potrebbero essere usate per scopi malevoli e l’uso di AppLocker.
Condividi l'articolo
Arrivano i primi attacchi che sfruttano i file Windows Settings Shortcut
Chrome di nuovo a rischio attacchi con il Download Bombing
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
-
 AI, il nuovo fronte della sicurezza: il red teaming diventa... L’intelligenza artificiale sta entrando nelle aziende...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
-
 Claude evade (di nuovo) e attacca tre aziende reali Sembra proprio che tenere a bada i modelli IA sia...
Ransomware: la serie

No posts found.