







Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
Hackerata Cellebrite: rubati 900 GB di dati
L’azienda israeliana è specializzata nello sviluppo di strumenti di informatica forense. Il leak svela clienti “scomodi” come Russia ed Emirati Arabi Uniti.
Il primo caso è stato quello della milanese Hacking Team, “bucata” da ignoti hacker che hanno reso pubblici segreti commerciali ed elenchi dei clienti della società di sorveglianza e spionaggio.
Ora è il turno della più blasonata Cellebrite, azienda israeliana che (si dice) in tempi recenti sarebbe stata assoldata dall’FBI per violare l’iPhone di uno dei terroristi responsabili dell’attacco di San Bernardino.
Cellebrite è famosa per i suoi strumenti dedicati all’informatica forense, tra cui il celebre UFED (Universal Forensic Extraction Device). In passato si è già verificata una fuga di notizie collegata all’azienda, ma di dimensioni decisamente ridotte.
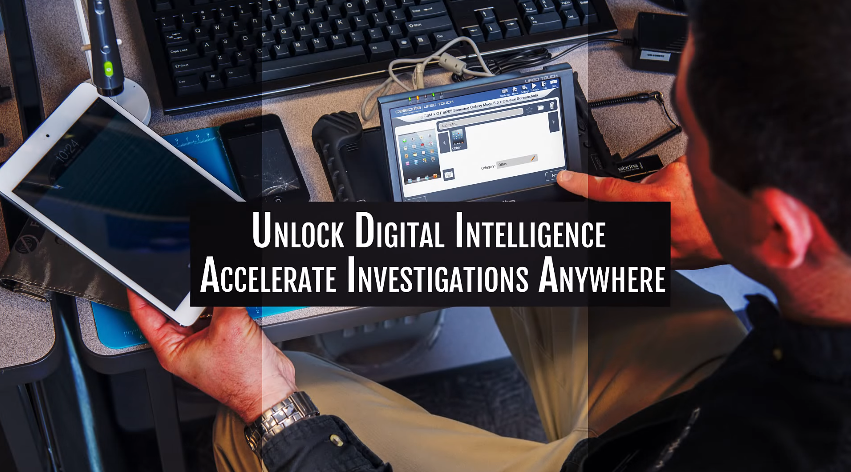
Cellebrite è specializzata nel “recupero” di dati da dispositivi mobili protetti da password.
Il leak, in questo caso, riguarderebbe ben 900 GB di dati sottratti dai sistemi di Cellebrite e consegnati al sito Motherboard, che per il momento non ha pubblicato molti dettagli riguardo il materiale di cui è entrato in possesso.
Si tratterebbe di informazioni di vario genere, tra cui molte email e alcuni account che permetterebbero l’accesso ai database dell’azienda.
Tutto ciò che si sa è che dalle email sottratte dai server di Cellebrite emergerebbero possibili collaborazioni dell’azienda con nazioni note per le loro politiche illiberali, come Russia, Turchia ed Emirati Arabi Uniti.
L’hacker che ha contattato i giornalisti di Motherboard non avrebbe, inoltre, fornito altre informazioni sulle modalità dell’attacco.
La società israeliana, in un comunicato ufficiale, sostiene che l’attacco avrebbe preso di mira un server esterno di posta elettronica, invitando comunque i clienti a cambiare la loro password.
Il dubbio è che gli hacker che hanno fatto breccia nei sistemi abbiano sottratto più materiale di quello effettivamente consegnato ai giornalisti di Motherboard.
Condividi l'articolo
Falle nei NAS QNAP: milioni di dispositivi a rischio hacking
Israele: soldati hackerati da Hamas con un’app di video-chat
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.