






Aggiornamenti recenti Ottobre 28th, 2026 11:00 AM
partner

News Recenti
- Transparency Center Initiative di Kaspersky Lab: cosa significa per l’Italia
- PHP2Shell, gli attacchi precedono la patch: cosa cambia per i difensori
- PHP2Shell,milioni di siti Web a rischio e la disclosure diventa un caso
- Midnight Mimosa, ancora malware Android installato prima dell’acquisto
- Bitdefender crea una VPN per gli agenti AI
- No Hat 2026, a Bergamo l’hacking incontra AI, cyber-spionaggio e droni
La vicenda dei pacemaker vulnerabili agli hacker finisce in tribunale
Il produttore di presidi medici St. Jude Medical denuncia MedSec e Muddy Waters: “hanno mentito per speculare sulle azioni della società”.
Dopo i titoli di giornale, le aule di tribunale. In seguito all’allarme lanciato sulla vulnerabilità ad attacchi informatici di pacemaker e defibrillatori di “nuova generazione” prodotti dal colosso St. Jude Medical, infatti, l’azienda ha deciso di contrattaccare trascinando davanti al giudice i suoi accusatori.
Il caso si è aperto alla fine di agosto, sulla base di una ricerca effettuata dalla società di sicurezza MedSec. Nel report, gli esperti alle dipendenze del CEO Justine Bone descrivevano una serie di presunte falle di sicurezza nei presidi medici di St. Jude Medical.
Le conclusioni degli analisti di MedSec, però, sono apparse da subito poco convincenti. Al punto che un team composto da alcuni ricercatori dell’Università del Michigan ne ha pubblicamente denunciato la scarsa consistenza.
A rendere sospetto il rapporto, però, sono più di tutto le modalità con cui è stato reso pubblico. Al posto di contattare il produttore per segnalare i possibili problemi, infatti, MedSec si sarebbe rivolta per la pubblicazione a Muddy Waters Research, azienda che opera nel settore borsistico e che avrebbe speculato sul prevedibile calo nel valore delle azioni di St. Jude.
Secondo i vertici di St. Jude Medical, tutta l’operazione sarebbe da leggere come un complotto orchestrato ad arte per provocare un crollo nelle azioni e poterne trarre vantaggio attraverso la compravendita sul mercato finanziario.
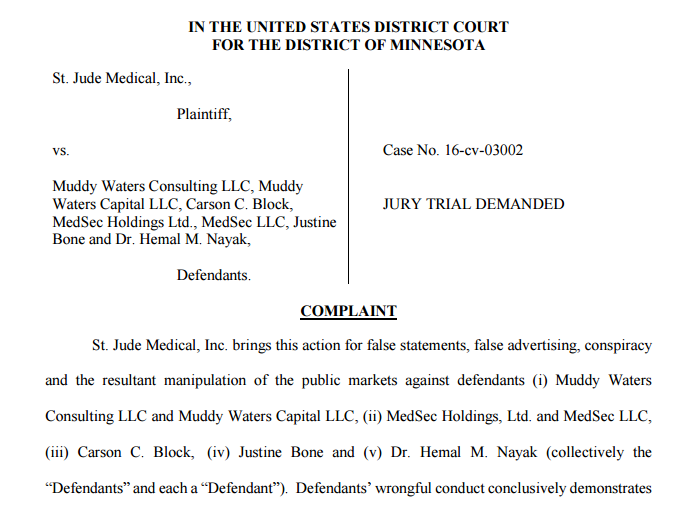
Il documento di 33 pagine apre una disputa legale che potrebbe rappresentare un precedente importante nel settore.
Nella denuncia, St. Jude Medical accusa Muddy Waters e MedSec (e i suoi dirigenti) di false dichiarazioni, pubblicità ingannevole, cospirazione e manipolazione dei mercati pubblici. Nel comunicato che annuncia l’azione legale, i portavoce di St. Jude Medical affrontano anche il tema della sicurezza dei loro prodotti.
“Sappiamo che quello della sicurezza informatica è un ambiente dinamico, motivo per cui collaboriamo con ricercatori, agenzie e consulenti per rafforzare costantemente i nostri sistemi di sicurezza” si legge nel comunicato.
E ancora: “Incoraggiamo inoltre chiunque abbia informazioni sulla sicurezza delle nostre tecnologie a condividerle con noi in modo da poterle migliorare a beneficio dei pazienti”. Già, esattamente quello che MedSec non avrebbe fatto…
Condividi l'articolo
Una chiave USB per rubare le credenziali di login a PC e MAC
Non solo Windows e Linux: il trojan Mokes colpisce anche i Mac
Articoli correlati
Altro in questa categoria
Approfondimenti
-
 PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
 PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
 Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Hugging Face violata da un agente AI: gli attacchi autonomi... Per anni l’idea di un attacco informatico condotto...
-
 La guerra ucraina cambia la sicurezza delle infrastrutture... La guerra in Ucraina non si combatte solo sul terreno, nel...
Minacce recenti



Off topic
-
 L’IA generativa unifica le interfacce di gestione e... Con l’avvento dell’IA generativa...
-
 Cyberinsurance: misurare il rischio umano può... Negli ultimi anni sempre più aziende stanno sottoscrivendo...
-
 Il machine learning di Kaspersky aumenta la capacità di... Grazie al machine learning, il Global Research and Analysis...
-
 I vertici aziendali non sono del tutto pronti alle nuove... Il 2024 è l’anno delle nuove normative di sicurezza:...
-
 Più della meta delle aziende geo-distribuite ha problemi... Una delle sfide principali delle aziende distribuite sul...
Post recenti
-
PHP2Shell, gli attacchi precedono la patch: cosa cambia per... Il caso analizzato da Sekoia mostra perché aggiornare i...
-
PHP2Shell,milioni di siti Web a rischio e la disclosure... Le falle CVE-2026-109618 e CVE-2026-109619 consentono, in...
-
Midnight Mimosa, ancora malware Android installato prima... La campagna scoperta da Bitdefender colpisce dispositivi...
-
 Bitdefender crea una VPN per gli agenti AI Forse in pochi ci avevano pensato, ma dal momento che...
-
 No Hat 2026, a Bergamo l’hacking incontra AI,... Il 10 ottobre torna la conferenza internazionale dedicata...
Ransomware: la serie

No posts found.